Em 30 segundos
Uma publicação aponta uma falha crítica de autorização no componente web do MISP Modules até a versão 3.1.4. Segundo o relato, alguém sem login, mas com acesso de rede ao serviço, pode alterar ferramentas externas, chaves de API e URLs de ingestão. Há uma PoC pública no GitHub, porém o lote não traz confirmação do fornecedor nem informa uma versão corrigida.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
O que aconteceu
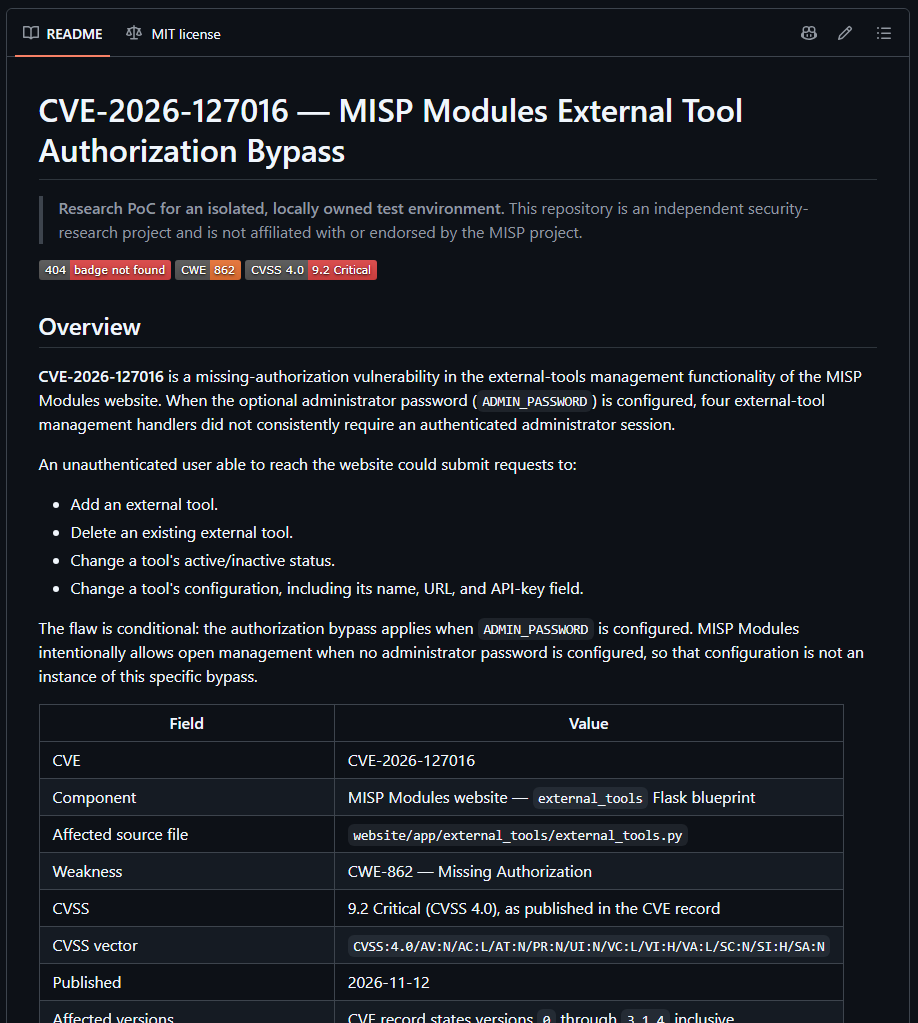
Um repositório público foi associado à CVE-2026-127016, enquanto uma publicação no X descreveu o problema como ausência de autorização nos endpoints usados para administrar ferramentas externas do MISP Modules. O relato diz que esses endpoints não aplicam a política de autenticação administrativa configurada.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que importa
Se o comportamento descrito for reproduzido, um invasor com alcance de rede poderia interferir nas integrações que alimentam ou ampliam o MISP Modules. Trocar chaves, URLs ou o estado de ferramentas pode afetar a confidencialidade das credenciais e a confiabilidade dos dados processados.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que fazer
Até surgir orientação oficial no material disponível, a medida prudente é impedir que a interface de administração fique acessível por redes não confiáveis. Também vale revisar ferramentas cadastradas, estados de ativação, URLs de ingestão e chaves de API em busca de mudanças inesperadas, especialmente em instalações com ADMIN_PASSWORD configurada.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O relato identifica a CVE, atribui CVSS 9.2, classifica o problema como CWE-862 e aponta versões até 3.1.4 como afetadas. O lote, porém, não apresenta comunicado do projeto, validação independente, versão corrigida, cronologia de divulgação ou evidência de exploração ativa.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
DarkWebInformer chama a falha de crítica e afirma que um atacante remoto sem autenticação pode adicionar ou remover ferramentas, ativá-las ou desativá-las e modificar suas configurações. Essas declarações são alegações da publicação e não equivalem, por si só, a uma confirmação do mantenedor.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Evolução
A evidência disponível registra, no mesmo horário, um link para o repositório público da PoC e uma publicação que resume o suposto impacto. Como o item do GitHub não inclui corpo textual no lote, não é possível reconstruir daqui etapas anteriores da descoberta, testes ou eventual correção.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 9 interações.
Detalhe técnico
A causa descrita é uma autorização ausente, isto é, endpoints de gerenciamento aceitariam operações sem verificar a autenticação administrativa exigida. As operações citadas incluem criar e remover ferramentas externas, mudar seu estado e editar parâmetros sensíveis, como chaves de API e endereços de ingestão.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém duas peças ligadas ao mesmo grupo: um endereço de repositório no GitHub dedicado à CVE-2026-127016 e uma publicação no X com a descrição técnica, o escopo e uma imagem. Como não há conteúdo textual do repositório nem aviso oficial do projeto entre as evidências, quase todos os detalhes técnicos dependem do relato no X.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes
- DarkWebInformerx.com · DarkWebInformer · x
- github.comgithub.com · rss