[Fonte única] Google corrige zero-day do Chrome já explorado em ataques
O Google corrigiu uma falha de use-after-free no componente XML do Chrome para desktop, rastreada como CVE-2026-125350 e classificada como de severidade alta. O próprio Google afirma que um exploit para a falha já existe em circulação. Atualize para o Chrome Stable 157.0.8103.50/.51 (Windows/Mac) ou 157.0.8103.50 (Linux), com distribuição gradual em dias ou semanas.
Em 30 segundos
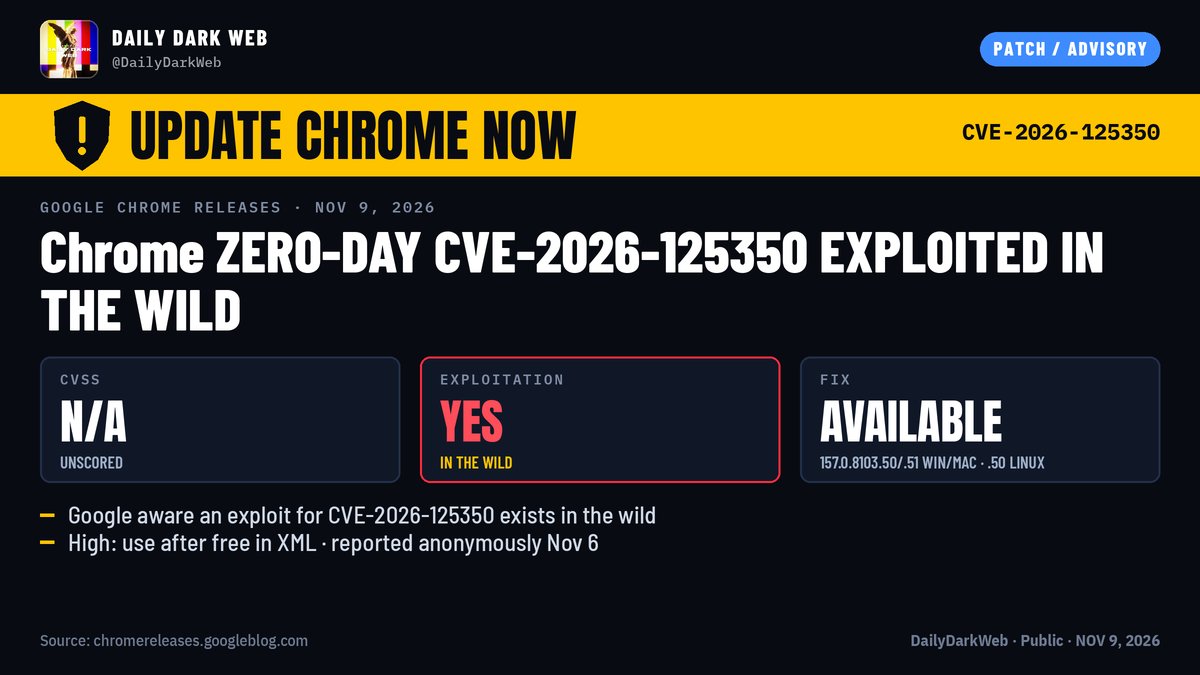
O Google publicou, em 9 de novembro de 2026, uma atualização do canal estável do Chrome para desktop que, segundo o anúncio, corrige uma falha de severidade alta. A distribuição é gradual e deve alcançar os usuários ao longo de dias ou semanas.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O ponto que exige pressa: o próprio Google afirma que um exploit para a falha, rastreada como CVE-2026-125350, já existe em circulação. Na prática, é uma zero-day, uma falha corrigida depois que alguém já sabia explorá-la. A ação recomendada é atualizar o navegador agora.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A origem: em 6 de novembro de 2026, um pesquisador que preferiu não se identificar reportou ao Google uma falha de use-after-free no componente de XML do navegador. Use-after-free é o nome para o bug em que o programa continua usando um espaço de memória já liberado, uma porta clássica para ataques.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Três dias depois, em 9 de novembro, o blog oficial Chrome Releases publicou a atualização do canal estável para desktop com a correção inclusa. Esse post é o registro primário do evento.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Conforme o anúncio resumido pela conta de segurança DailyDarkWeb, a falha recebeu o identificador CVE-2026-125350 e severidade alta, e a correção entra nas versões 157.0.8103.50 e .51 no Windows e Mac, e 157.0.8103.50 no Linux. A mesma atualização reúne nove correções de segurança no total.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Um use-after-free na parte que lê XML significa, em linguagem simples, que uma página maliciosa pode manipular o processamento desses arquivos para mexer em memória já liberada. Em navegadores, esse tipo de falha costuma ser o caminho para executar código na máquina de quem visita um site preparado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O agravante é a afirmação do Google de que o exploit já existe na natureza, ou seja, alguém já teria o código de ataque funcionando antes mesmo do patch existir. Como a porta de entrada é o navegador, usado o tempo todo por todo mundo, a janela entre a divulgação e a atualização é o momento de maior risco.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A orientação que acompanha o alerta é direta: abrir o menu Ajuda e depois a opção Sobre o Google Chrome para forçar a busca pela atualização, ou aguardar a distribuição automática, que leva de dias a algumas semanas. Quem administra máquinas corporativas deve empurrar o build estável pelo canal gerenciado da empresa.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está estabelecido até aqui: existe um patch público desde 9 de novembro, a falha é um use-after-free no componente XML, o identificador é CVE-2026-125350 e a severidade declarada é alta. Os detalhes técnicos completos seguem restritos até a maioria dos usuários receber a atualização, prática padrão para dificultar que atacantes estudem a correção.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que ninguém sabe ainda: quem está explorando a falha, contra quem e se há vítimas concretas. Nem o anúncio nem o resumo veiculado trazem atribuição, alvos ou detalhes do ataque. Segundo o acompanhamento da DailyDarkWeb, a falha também não constava na lista KEV da agência americana CISA quando o alerta foi divulgado, catálogo que impõe prazos de correção a órgãos federais dos EUA.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A voz pública mais perceptível até agora é a da DailyDarkWeb, conta focada em inteligência de ameaças. Sua nota de análise recomenda tratar o caso como zero-day em exploração ativa até que toda a frota esteja na versão 157.0.8103.50 ou superior, e corrigir imediatamente, com a hashtag PatchNow resumindo o clima.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
A linha do tempo é curta e enxuta: relato anônimo em 6 de novembro, correção pública em 9 de novembro e circulação no mesmo dia por contas de segurança. Não houve, até o fechamento deste radar, mudança de versão dos fatos. O quadro avançou por restrição: o Google reconhece o exploit em cena, mas retém os detalhes técnicos até o patch se espalhar.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
Ficha técnica, conforme o anúncio: CVE-2026-125350, use-after-free no componente XML, severidade alta, corrigido no Chrome Stable 157.0.8103.50/.51 para Windows e Mac e 157.0.8103.50 para Linux. A atualização carrega nove correções de segurança ao todo e a distribuição para desktop é gradual.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Segundo o resumo divulgado, os detalhes do bug permanecem restritos até a maior parte da base de usuários receber a correção. É o procedimento padrão do Google para encurtar a janela em que atacantes fazem engenharia reversa do patch para atingir quem ainda não atualizou.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base desta notícia tem dois itens: o post primário do blog Chrome Releases, de 9 de novembro de 2026, cujo conteúdo completo não foi capturado no lote, e um post do X da DailyDarkWeb, publicado no mesmo momento, que resume e cita o anúncio oficial, incluindo a frase do Google sobre o exploit em circulação.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Isso significa que detalhes como o número do CVE, as versões corrigidas e a data do relato anônimo chegam por via indireta, ainda que apoiada na fonte oficial. Não há, no lote, confirmação independente da exploração, dados de vítimas ou parecer de outro pesquisador. Se o Google liberar os detalhes do bug ou a CISA listar a falha no KEV, o quadro pode ganhar novo contorno.chromereleases.googleblog.comchromereleases.googleblog.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- chromereleases.googleblog.comchromereleases.googleblog.com · rss
- DailyDarkWebx.com · DailyDarkWeb · x