Descubra onde a IAatacaria sua empresaantes que alguémfaça isso.
Com IA, os ataques ficaram mais rápidos, mais sofisticados e mais difíceis de perceber. A Hify usa agentes de IA para atacar seus sistemas primeiro, com a sua autorização. Especialistas confirmam o que é risco real, e você acompanha num painel se a empresa está ficando mais segura.
Exemplo S.A./Visão geral7 agentes ativosbuscar risco, sistema, ID
Segurança da empresa
2 aplicações · atualizado há 2 min
30 d6 m2026
Índice de risco0 a 100, menor é melhor
298% menor desde a Hify
Índice de risco por mês, de 0 a 100
Mês
Índice
janeiro (antes da Hify)
86
fevereiro (antes da Hify)
90
março (Hify ativada no fim do mês)
89
abril
5
maio
3
junho
4
julho
2
agosto
3
setembro
2
86jan
90fev
89mar
5abr
3mai
4jun
2jul
3ago
2set
antes da Hifycom a Hifyabaixo de 5 desde abril
Onde está o riscopor área
Contas e acessos4
Dados de clientes2
Pagamentos e Pix1
Parceiros1
Maior risco hoje: contas e acessos, 4 de 100. Nenhum crítico aberto.
Riscos críticos abertos
0
os 2 de setembro, corrigidos em até 3 dias
Tempo até corrigir
3 dias
eram 21 antes da Hify
Ataques simulados no mês
1.284
4 viraram risco confirmado
Agentes de IA agora
14:06agente-reconEncontrou 3 rotas novas no deploy de hojeno plano
14:05agente-sessaoReusou uma sessão expirada no appbloqueado
14:04especialista HifyRefez o ataque do HFY-0157 e confirmou a correçãocorrigido
14:03agente-authzTentou ler dados de outro cliente pela APIbloqueado
Tela ilustrativa · dados fictíciosVisão geral · Exemplo S.A.
Um pentest por ano não acompanha o que muda.
Endpoints novos sobem e regras de acesso mudam a cada deploy. Na Hify, cada aplicação entra em ciclos pela ordem de risco, e uma mudança relevante dispara um teste direcionado. Você acompanha, mês a mês, se a exposição cai.
Testes por aplicação52 semanas de deploys
Espera até testar uma mudança
0semanaso teste sai na semana do deploy
Mudanças relevantes sem teste
9 de 10só 1 caiu na janela do pentest
Arraste para ver o ano todo
deploy
mudança relevante
ciclo pela ordem de risco
agentes monitorando
teste direcionado após mudança
mudança sem teste
maior intervalo sem teste
Pentest anual: as aplicações A, B e C são testadas uma vez, nas três primeiras semanas do ano. Depois disso ficam 49 semanas sem teste, e 9 de 10 mudanças relevantes chegam ao ar sem teste.
Ilustrativo: um ano fictício de deploys. A, B e C são aplicações.A ordem de risco e a cadência são definidas pelo seu time.
Último teste, por aplicação. O painel mostra quando cada aplicação foi testada e o que mudou desde então.
Roadmap por ordem de risco. Seu time define a ordem. A aplicação mais exposta entra primeiro e volta com mais frequência.
Exposição mês a mês. Achados novos, corrigidos e em reteste por ciclo, para ver se a exposição cai.
PCI DSS v4.0.1, req. 11.4 Pede pentest ao menos a cada 12 meses e também depois de mudança significativa na aplicação ou na infraestrutura.
Uma plataforma para o ciclo inteiro, da superfície ao reteste.
Mapeia o que está exposto, testa com o contexto do seu negócio e entrega achado com prova. Cada tela abaixo responde a uma pergunta do seu time.
Visão geralA empresa está mais segura?
O problema
Entre um pentest e outro, ninguém consegue dizer ao conselho se o risco subiu ou caiu.
Na Hify
Um painel responde com números: quanto risco existe, onde ele está e quanto tempo o time leva para corrigir.
Quem usa
CEO, CTO e liderança de segurança
Na prática
Com a Hify, o índice de risco caiu de 89 para 2 e o tempo até corrigir, de 21 para 3 dias.
Exemplo S.A. /Todas as aplicaçõeshomologaçãobuscar achado, rota, ID
ProgramaVisão geralAtivos 2Achados 2AutorizaçãoRelatóriosOperaçãoExecuçõesEscopo e limitesIntegrações#0412 em andamento
Visão geral
2 aplicações · 308 rotas · atualizado em 26/09
30 d6 m12 m
Índice de risco
2 de 100
87 pontos a menos desde a Hify
Críticos abertos
0
os 2 de setembro já corrigidos
Tempo até corrigir
3 dias
eram 21 antes da Hify
Cobertura
85% das rotas
Riscos abertos por gravidadeCríticaAltaMédia
Riscos abertos por gravidade, por mês
Mês
Crítica
Alta
Média
março (Hify ativada no fim do mês)
5
8
9
abril
0
1
2
maio
0
1
1
junho
0
0
2
julho
0
1
1
agosto
0
0
2
setembro
0
1
1
22
mar
3
abr
2
mai
2
jun
2
jul
2
ago
2
set
Tempo até corrigirdias, média do mês
Tempo médio até a correção, em dias
Mês
Dias
janeiro (antes da Hify)
22 dias
fevereiro (antes da Hify)
20 dias
março (Hify ativada no fim do mês)
21 dias
abril
5 dias
maio
4 dias
junho
5 dias
julho
4 dias
agosto
4 dias
setembro
3 dias
22
jan
20
fev
21
mar
5
abr
4
mai
5
jun
4
jul
4
ago
3
set
Onde está o riscoíndice por área
Contas e acessos4
Dados de clientes2
Pagamentos e Pix1
Parceiros1
Precisa de atenção2
HFY-0160Link de troca de senha funciona mais de uma vezAltaObservadoaguarda validação
HFY-0151Dá para descobrir quem é cliente pelo CPFMédiaEm retestedesde 24/09
Tela ilustrativa · dados fictíciosVisão geral · Exemplo S.A.
AtivosO que ficou sem teste?
O problema
O relatório lista o que achou, mas não diz o que ficou de fora.
Na Hify
Cada rota aparece como testada ou não testada, com o motivo. Rota nova fica em destaque até entrar no ciclo.
Quem usa
AppSec
Na prática
Um agente de reconhecimento acompanha a superfície e marca cada rota nova.
Exemplo S.A. /Todas as aplicaçõeshomologaçãobuscar achado, rota, ID
ProgramaVisão geralAtivos 2Achados 2AutorizaçãoRelatóriosOperaçãoExecuçõesEscopo e limitesIntegrações#0412 em andamento
Ativos e cobertura
2 aplicações · último teste em 25/09
Importar escopo
Rotas mapeadas
308
212 web · 96 API
Testadas
263
Não testadas
45
37 web · 8 API
Rotas novas
1
desde 22/09
Nova rota detectadaPOST /v1/pix/devolucao
api.exemplo.com.br/v1 · desde 22/09 · ainda não testada
Aplicação
Rotas
Testadas
Não testadas
Abertos
app.exemplo.com.brWeb · último teste 25/09
212
175
37
1
api.exemplo.com.br/v1API · último teste 25/09
96
88
1 nova8
1
Por que 37 rotas não foram testadas · app.exemplo.com.brde 212
Fora do escopo21Excluídas por você no escopo desta aplicação.
Exige MFA de hardware9Precisam de uma conta de teste sem chave física.
Erro 5xx7O ambiente respondeu com erro durante o teste.
Escopo importado de OpenAPI v3PostmanHAR
Tela ilustrativa · dados fictíciosAtivos · Exemplo S.A.
AchadosO que corrigir primeiro?
O problema
Alerta sem prova vira discussão, e o time gasta a semana separando o real do ruído.
Na Hify
Só vira prioridade o que foi reproduzido e validado por especialista, já com severidade, dono e prazo pela política do seu time.
Quem usa
AppSec · Engenharia
Na prática
Cada achado traz requisição e resposta.
Exemplo S.A. /Todas as aplicaçõeshomologaçãobuscar achado, rota, ID
ProgramaVisão geralAtivos 2Achados 2AutorizaçãoRelatóriosOperaçãoExecuçõesEscopo e limitesIntegrações#0412 em andamento
Achados
1 em reteste · 3 corrigidos · 1 aguardando validação
Exportar CSV
Achado
Severidade
Estado e prazo
Dono
Campo role aceito no corpoHFY-0148validado por especialistaPATCH /v1/accounts/{id}
Crítica
Corrigidoem 24/09
Plataforma
Limite diário burlado com requisições paralelasHFY-0157validado por especialistaPOST /v1/transfers
Crítica
Corrigidoem 25/09
Cartões
Token de redefinição reutilizávelHFY-0160POST /reset
Alta
Observadoaguarda validação
após validação
Enumeração de usuário por CPFHFY-0151validado por especialistaPOST /login
Média
Em retestedesde 24/09
Contas
Leitura de dados de outra contaHFY-0142validado por especialistaGET /v1/accounts/{id}
Alta
Corrigidoem 18/09
Contas
5 de 5 achadosvalidado por especialista
Prazos definidos pelo seu time: Crítica 7 d · Alta 15 d · Média 30 d · Baixa 90 d · contagem a partir de Validado
Tela ilustrativa · dados fictíciosAchados · Exemplo S.A.
AutorizaçãoUm cliente lê dados de outro?
O problema
Falha de autorização passa pelo scanner: a resposta é 200 e parece normal.
Na Hify
Cada perfil é testado contra as rotas da matriz de autorização, com contas de teste, e o obtido é comparado ao que seu time definiu como esperado.
Quem usa
AppSec
Na prática
Cobre leitura de dado de outro cliente (BOLA) e troca de papel (escalada de privilégio).
Exemplo S.A. /api.exemplo.com.br/v1homologaçãobuscar achado, rota, ID
ProgramaVisão geralAtivos 2Achados 2AutorizaçãoRelatóriosOperaçãoExecuçõesEscopo e limitesIntegrações#0412 em andamento
Matriz de autorização
api.exemplo.com.br/v1 · esperado definido pelo seu time
permitidonegadodivergência
Combinações testadas
12
3 perfis × 4 endpoints
Iguais ao esperado
10
permitido ou negado como definido
Divergências
2
as 2 corrigidas
Resultado por perfil e endpoint: permitido ou negado, igual ao esperado, ou divergência entre o esperado e o obtido
Endpoint
cliente PF
PJ admin
PJ operador
GET /v1/accounts/{id}conta de outro cliente
esperado: negar · obtido: 200 em 14/09HFY-0142 corrigido
negado
negado
PATCH /v1/accounts/{id}alterar o campo role
negado
permitido
esperado: negar · obtido: 200 em 22/09HFY-0148 corrigido
POST /v1/transfersa partir da própria conta
permitido
permitido
permitido
GET /v1/invoices/{id}fatura da própria conta
permitido
permitido
negado
Reteste do mesmo caminhoHFY-0142 · cliente PF lê conta de outro cliente
14/09200 OK, corpo com dados de conta-bdivergência
18/09404 Not Foundigual ao esperado · corrigido
Testado com contas de teste por perfil; login gravado com OTP de teste e renovação de sessão.
Tela ilustrativa · dados fictíciosAutorização · api.exemplo.com.br/v1
RelatóriosComo provo isso para auditoria e clientes?
O problema
Conselho, cliente e auditor pedem documentos diferentes, e o time monta cada um à mão.
Na Hify
O mesmo ciclo gera o relatório executivo em uma página, o técnico, o atestado para clientes e o mapa de conformidade.
Quem usa
CEO e conselho, CTO, auditoria
Na prática
Achados mapeados para OWASP Top 10, OWASP API Top 10 2023 e CWE.
Exemplo S.A. /Todas as aplicaçõeshomologaçãobuscar achado, rota, ID
ProgramaVisão geralAtivos 2Achados 2AutorizaçãoRelatóriosOperaçãoExecuçõesEscopo e limitesIntegrações#0412 em andamento
Relatórios
Ciclo de setembro de 2026 · 2 aplicações · 4 achados validados, 1 aguardando validação
ExportarPDFCSV
Relatório executivo · 09/2026
Exemplo S.A. · segurança da empresa em setembro
O índice de risco caiu de 89 para 2 desde que a Hify entrou, no fim de março. Nenhum risco crítico aberto: os 2 encontrados em setembro foram corrigidos em até 3 dias.
Índice de risco
2 de 100 · baixo
antes 89hoje 2
baixomoderadoalto
Tendência, janeiro a setembro
Índice de risco por mês
Mês
Índice
janeiro (antes da Hify)
86
fevereiro (antes da Hify)
90
março (Hify ativada no fim do mês)
89
abril
5
maio
3
junho
4
julho
2
agosto
3
setembro
2
86
jan
90
fev
89
mar
5
abr
3
mai
4
jun
2
jul
3
ago
2
set
Riscos críticos do mês, em linguagem de negócio
Risco
Impacto
Dono
Corrigido em
Qualquer usuário consegue virar administrador
Acesso a contas de todos os clientes
Plataforma
2 d
Limite diário de transferência pode ser burlado
Perda financeira direta
Cartões
3 d
Conformidade
PCI DSS 11.4 evidência pronta
Res. CMN 4.893 evidência pronta
OWASP API Top 10 nenhum item aberto
LGPD 1 item em reteste
Para
CEO, diretoria e conselho
Inclui
Índice de risco e tendência, riscos críticos com impacto, dono e prazo, mapa de conformidade
Formato
PDF de uma página
Relatório técnico · 09/2026
Achados do ciclo, com evidência e correção
HFY-0148Campo role aceito no corpoAPI3:2023CWE-915
HFY-0157Limite diário burlado com requisições paralelasCWE-362
HFY-0160Token de redefinição reutilizávelCWE-640aguarda validação
HFY-0151Enumeração de usuário por CPFCWE-204
HFY-0142Leitura de dados de outra contaAPI1:2023CWE-639
Para
AppSec e engenharia
Inclui
Requisição e resposta, passos para reproduzir, correção sugerida, resultado do reteste
Formato
PDF · CSV
Atestado · emitido em 26/09/2026
Atestado de teste de segurança
Empresa
Exemplo S.A.
Escopo
app.exemplo.com.br · api.exemplo.com.br/v1
Período
09/2026
Rotas testadas
263 de 308
Método
Agentes de IA com validação por especialista
Achados validados
4
Críticas abertas
com dono e prazo dentro da política
Correções confirmadas por reteste
3
Para
Clientes, parceiros e questionários de segurança
Inclui
Escopo, período, método e situação dos achados validados, sem detalhe técnico nem dado pessoal
Formato
PDF de uma página
Conformidade · 09/2026
Mapeamento dos achados
OWASP Top 10
A01HFY-0142
OWASP API Top 10 2023
API1HFY-0142 · API3HFY-0148
CWE
639 · 915 · 362 · 204
Evidência da camada de aplicação para PCI DSS v4.0.1, req. 11.4, e para os testes periódicos da Res. CMN 4.893 e da Res. BCB 85 (instituições de pagamento). A camada de rede segue com o pentest do seu plano.
Para
Auditoria interna e externa
Inclui
Mapeamento por achado, escopo e método do ciclo, histórico de reteste
Formato
PDF · CSV
Tela ilustrativa · dados fictíciosRelatórios · Exemplo S.A.
Veja estas telas rodando, com as perguntas do seu time.
Profundidade de pentest, no ritmo das suas mudanças.
O pentest anual aprofunda, mas vale para uma data. O scanner roda sempre, mas não conhece a regra do seu negócio. O bug bounty depende de quem aparece. A Hify testa em ciclos, com vários perfis, e cada achado chega validado.
simparcial ou dependenão
Comparação entre pentest anual, scanner (DAST), bug bounty e a plataforma Hify
simparcial ou dependenão
Pentest anualconsultoria, com data marcada
Scanner (DAST)varredura automática
Bug bountypesquisadores externos, pago por achado
Hifyagentes de IA e validação por especialista
Frequência
1 vez por ano
a cada varredura agendada ou build
enquanto o programa estiver aberto
em ciclos, pela ordem de risco, e após mudança relevante
Falhas de autorização e lógica de negócio IDOR/BOLA
sim, dentro do período do teste
limitado: não conhece a regra do negócio
depende do pesquisador
sim, com agentes de autorização e de regra de negócio
Testes autenticados com vários perfis
sim, com as contas fornecidas
sim
depende do acesso que o programa dá
sim, cada perfil contra as rotas da matriz de autorização
Prova de exploração reproduzível
sim, no relatório final
alerta com a requisição, sem o caminho de ataque
sim, no relato do pesquisador
requisição e resposta em cada achado
Quem filtra falso positivo
o consultor
seu time
a triagem do programa, depois seu time
especialista Hify, antes de chegar ao seu time
Reteste da correção
se estiver no contrato
na próxima varredura
depende do pesquisador
no mesmo caminho de ataque, com o antes e o depois
Mostra o que não foi testado, e por quê
depende do relatório
mostra o que rastreou, sem o motivo
não
sim, rota por rota, com o motivo
Encaixa no deploy CI
não
sim
não
sim, um passo no pipeline dispara um teste direcionado
Previsibilidade de custo
valor fixo por projeto
assinatura
variável, pago por achado
por aplicação, conforme o plano; não varia com o número de achados
Rede interna, engenharia social e teste físico
sim, quando contratado
não
raramente no escopo
fora do escopo da plataforma
Comparação geral: contratos de pentest, scanners e programas de bug bounty variam. Para rede interna, engenharia social e teste físico, o pentest tradicional continua sendo o caminho.
Veja o que seu time recebe em cada achado: requisição, resposta, impacto, correção e a prova de que a correção funcionou. Caso fictício, com dados sintéticos.
Você define o alvo e os limites no painel.
Alvo, nível de acesso, contas de teste e rotas proibidas ficam registrados antes da primeira requisição. O que está fora da lista, a política bloqueia.
Os agentes levantam hipóteses e testam cada uma.
O agente de autorização testou três hipóteses: uma se reproduziu, duas foram descartadas. Seu time recebe o que se sustenta, não uma lista de suspeitas.
A plataforma reproduz a falha e guarda a prova.
Requisição e resposta ficam no achado, com dados pessoais mascarados. O desenvolvedor reproduz sozinho, sem pedir detalhes a ninguém.
Um especialista valida e mede o que está em jogo.
Um especialista Hify confirma a falha e descreve o que vaza, quem é afetado e o que o ataque exige. A severidade chega justificada, pronta para priorizar.
Seu time recebe o que mudar, com dono e prazo.
A orientação aponta a causa e as 11 rotas com o mesmo padrão. O achado vira ticket com dono, e o prazo segue a política de SLA que você definiu.
O reteste confirma a correção.
A mesma requisição roda de novo depois do ajuste. O achado só fecha com prova no histórico: 200 OK antes, 404 depois.
Exemplo S.A. / Achados /HFY-0142homologaçãoExportar PDF
HFY-0142Ambiente: homologação.AltaCorrigidoValidado por especialista HifyDono time de Contas
Leitura de dados de outra conta
GET /v1/accounts/{id}
OWASP API1:2023
CWE-639
api.exemplo.com.br/v1
Escopo
definido pelo seu time no painel
Alvo
api.exemplo.com.br/v1
Nível de acesso
ExternoCredenciaisCódigoCredenciais
Contas de teste
conta-aconta-b
Fora do escopo
/v1/admin/*/payments/*painel interno
Limites
5 req/s· DELETE bloqueado
Caminho
agente-authz · 3 hipóteses
H-01Troca de ID na rota200 em 3 de 3 IDs de outra contareproduzida
H-02Papel via cabeçalhoservidor ignora o cabeçalhodescartada
H-03Token de outra sessãosessão recusadadescartada
Só H-01 segue para validação. As descartadas ficam no registro da execução.
Evidência
reproduzida em 14/09 22:15
Requisiçãosessão de conta-a
GET /v1/accounts/7f3c…e21
Authorization: Bearer ‹sessão conta-a›
O ID 7f3c…e21 pertence a conta-b. A sessão é de conta-a, e a API responde mesmo assim.
dados pessoais mascarados na evidênciaCopiar como cURL
Impacto
validado em 15/09 09:12 por especialista Hify (exemplo)
Expõe
nomee-mailCPFde outra conta
Alcance
qualquer conta com ID conhecido
Exige
sessão válida de qualquer cliente
Severidade
Alta
Por que Alta, e não Crítica: expõe dados pessoais de qualquer cliente, mas exige sessão válida e permite só leitura.
Correção
ticket SEG-214 no Jira
Validar no servidor se o account_id pertence à sessão antes de responder. Responder 404, e não 403, para não confirmar que o ID existe.
if (account.id !== session.account_id) {
  return res.status(404)
}
11 rotas recebem identificador de conta e seguem o mesmo padrão
GET /v1/accounts/{id}
PATCH /v1/accounts/{id}
mais 9 no painel
Dono
time de Contas
Prazo
30/09· Alta, 15 d a partir da validação
Reteste
Corrigido
Antes14/09 · 200 OK · corpo com dados de conta-b
Depois18/09 · 404 Not Found
agente-authzreproduziu a falha
especialista Hifyvalidou · Alta
time de Contasassumiu · SEG-214
agente-authzreteste: 404 · Corrigido
mesma requisição, mesmas contas de teste
Tela ilustrativa · dados fictíciosDetalhe do achado HFY-0142
Na demonstração, você percorre este achado no painel, do escopo ao reteste. O especialista Hify valida, AppSec prioriza, Engenharia corrige e o CISO acompanha.
Você define hosts, rotas, contas de teste, janela e limite de requisições. Toda requisição fica registrada, e o que está fora do escopo é bloqueado pela política antes de sair.
O escopo aprovado vira política, conferida a cada requisição.
Agente autônomo assusta porque decide o próximo passo sozinho. Na Hify, ele só alcança o que está na allowlist, com as contas de teste que você cadastrou, dentro da janela e do limite. Seu WAF reconhece o tráfego pelos IPs fixos e pelo cabeçalho da execução, e o que está na denylist nunca é tocado.
Allowlist e denylist de hosts e rotas
Contas de teste e nível de acesso
Regras do negócio que a aplicação precisa garantir
Quem usa AppSec monta o escopo, o CISO aprova e a infraestrutura libera os IPs no WAF.
Exemplo S.A./Execuções/#0412homologaçãobuscar achado, rota, ID
Cliente PF só lê a própria contaGET /v1/accounts/{id}HFY-0142Corrigido
PJ operador não altera o campo rolePATCH /v1/accounts/{id}HFY-0148Corrigido
Um estorno Pix por transaçãoPOST /v1/pix/estornonenhuma violação
Rastreabilidadecomo seu time reconhece e audita o tráfego
IPs de origem fixos
203.0.113.10203.0.113.11para liberar no WAF
Cabeçalho em toda requisição
X-Hify-Run: run_0412
Registro de requisições
Cada requisição com a resposta, exportável em HAR e CSV.Exportar HARCSV
Tela ilustrativa · dados fictíciosEscopo e guardrails · Execução #0412
Você acompanha cada passo e pode pausar.
Relatório no fim do teste não mostra o que o agente tentou no caminho. Na atividade, cada hipótese aparece com rota, resposta e resultado, e o especialista revisa o que se sustenta. Se algo sair do previsto, seu time pausa a execução por aqui.
Nenhum achado vira Validado sem revisão de especialista; você vê quem revisou e quando
Registro de cada requisição, exportável
Quem usa O CISO acompanha e pausa se precisar. AppSec audita o registro.
Exemplo S.A./Execuções/#0412homologaçãobuscar achado, rota, ID
Atividade
Início 25/09 22:00 · 7 agentes · 5 req/s
em andamento
ResumoEscopo e guardrailsAtividadeAchados 1
Hipóteses512
Sinais14
Reproduzidos2
Em validação1HFY-0160
Validados até agora0
Descartados pelo especialista1
Registro7 agentes · desde 25/09 22:00
22:02:15agente-reconrota nova POST /v1/pix/devolucao, publicada em 22/09 · fora da lista aprovadanão testada
22:04:48agente-authzGET /v1/admin/export fora do escoporegra da denylist /v1/admin/* · requisição não enviadabloqueado pela política
22:06:40agente-authzrefaz o caminho do HFY-0142: GET /v1/accounts/7f3c…e21 com sessão de conta-a → 404 · continua corrigidonegado, esperado
22:08:05agente-authzcliente PF pede GET /v1/invoices/{id} de outra conta → 404negado, esperado
22:11:12agente-sessaoPOST /reset com token de redefinição já usado → 200 · senha trocada de novosinal
22:11:58agente-sessaorepetido em conta-b → 200 em 2 de 2 · HFY-0160 aguarda validação do especialistareproduzido
22:15:27agente-logicasegundo estorno da mesma transação em POST /v1/pix/estorno → 409regra do negócio: um estorno Pix por transaçãonegado, esperado
22:19:40agente-injecaoPOST /login com aspas no campo cpf → 400, entrada rejeitadanegado, esperado
Tela ilustrativa · dados fictíciosAtividade · Execução #0412
Dados e IA
Antes de aprovar um agente, o time de risco quer saber para onde vão os dados. Estas são as cinco perguntas que o questionário de segurança da Hify responde por escrito.
Em que país ficam evidências, registros e relatórios?
Retenção de evidências
Por quanto tempo ficam guardadas e como pedir a exclusão?
Provedores de modelo
Quais modelos de IA processam requisições e respostas?
Uso dos seus dados para treino
Seu tráfego e seus achados treinam algum modelo?
Guarda de credenciais de teste
Onde ficam as senhas de conta-a e conta-b, e quem tem acesso?
As cinco respostas vêm por escrito no questionário de segurança, entregue sob NDA.
O achado chega onde seu time já trabalha.
Ticket com dono e prazo, alerta no canal do time, link para o PR da correção e reteste quando o deploy sai. Sem planilha, sem PDF perdido no e-mail.
Deslize para ver as 5 etapas
Só sai o que foi validado
Ticket e alerta nascem quando o especialista valida. O backlog recebe achado reproduzido, não alerta bruto.
Achados /HFY-0157homologação
CríticaValidado
Limite diário burlado com requisições paralelas
Rota
POST /v1/transfers
Dono
time de Cartões
Prazo
vence em 6 d
especialista Hify (exemplo), 22/09
Regra de envio Crítica validada: ticket em SEG, alerta em #seguranca-appsec
HifyachadoTela ilustrativa · dados fictícios
Ticket com dono e prazo
No projeto do time dono, com evidência, correção sugerida e o prazo da sua política. Ninguém redigita achado de PDF.
SEG /SEG-231
A fazercriado pela Hify
SEG-231 · Limite diário burlado com requisições paralelas
Responsável
time de Cartões
Data limite
29/09
Severidade
Crítica
Origem
HFY-0157
Ambiente
homologação
Descrição
Passos para reproduzir
Requisição e resposta
Correção sugerida
JiraticketTela ilustrativa · dados fictícios
Alerta no canal do time
O time fica sabendo no dia da validação, não na reunião do mês. O alerta leva ao achado e ao ticket.
#seguranca-appsec
Hifyapp22/09
Novo achado validado: HFY-0157 Crítica em api.exemplo.com.br/v1 (homologação) · dono time de Cartões ·prazo 29/09
Abrir achadoSEG-231
1 resposta · time de Cartões
Slack ou TeamsalertaTela ilustrativa · dados fictícios
Correção ligada ao achado
O PR da correção aparece no achado. AppSec acompanha o andamento sem cobrar status em reunião.
exemplo/api /#812
abertoaguardando merge · achado em homologação
Trava de limite diário por conta (#812)
fix/seg-231 para main
CorrigeHFY-0157SEG-231
testespassaram
revisãoaprovada
Hify retesteno merge
GitHub ou GitLabpull requestTela ilustrativa · dados fictícios
Reteste quando o deploy sai
Depois do merge, o pipeline faz o deploy em homologação e chama a Hify para refazer o ataque. O achado só fecha com a prova no histórico.
exemplo/api /pipeline
Ao entrar na main
build
deploy em homologação
Hify reteste direcionado
$ hify run --app api.exemplo.com.br--finding HFY-0157--wait
reteste agendado para o merge
GitHub ou GitLabpipelineTela ilustrativa · dados fictícios
Depois do deploy, o reteste refaz o mesmo caminho de ataque. Se não reproduz, o achado fecha com a prova no histórico.Em retesteCorrigido
Tela ilustrativa · dados fictíciosHFY-0157, do painel da Hify ao reteste · quem usa: engenharia e AppSec
A correção sai no agente de código do seu time.
O achado validado chega ao Claude Code, ao Cursor ou ao Codex com a requisição, a resposta e a correção sugerida. O agente prepara o PR, um desenvolvedor revisa e a Hify refaz o ataque antes de fechar o risco.
Claude Code
Cursor
Codex
GitHub Copilot
Windsurf
claude · exemplo/apiClaude Code com o MCP da Hify · exemplo
> corrija o achado HFY-0157
hify.get_finding HFY-0157 · Crítica · validado por especialista
Limite diário burlado com requisições paralelas
POST /v1/transfers · evidência e correção sugerida
editando src/transfers/limit.ts
testes 42 passaram
PR aberto #812 Trava de limite diário por conta
hify.request_retestreteste agendado para o merge
Integrações e acesso
Tickets
Jira
Abre no projeto do time dono, com evidência, correção sugerida e prazo. O estado do achado acompanha o ticket.
Alertas
Slack
Microsoft Teams
Aviso no canal do time quando um achado é validado e lembrete quando o prazo está perto de vencer.
Comunicação
E-mail
WhatsApp
Slack
O especialista da Hify fala direto com o seu time: resumo de cada ciclo por e-mail, aviso imediato de risco crítico no WhatsApp e conversa no canal compartilhado do Slack.
Código e CI
GitHub
GitLab
GitHub Actions
GitLab CI
O PR da correção fica ligado ao achado, com o check de reteste. Um passo no pipeline dispara um teste direcionado depois do deploy.
Agentes de código
Claude Code
Cursor
Codex
GitHub Copilot
Windsurf
Pelo servidor MCP da Hify, o agente lê o achado validado com a evidência, prepara a correção e pede o reteste.
Dados
API REST
Webhooks assinados
PDF
CSV
HAR
PDF executivo, técnico ou atestado para clientes. Achados em CSV e requisições da execução em HAR.
Acesso
SSO SAML
SSO OIDC
Papéis
Log de auditoria
Papéis Admin, AppSec, Desenvolvedor e Leitura. Quem mudou escopo, estado ou acesso fica no log de auditoria.
No pipeline e por API
Depois do deploy em homologação, um passo no pipeline testa de novo só as rotas que mudaram. Os webhooks são assinados: seu sistema confere a origem de cada evento.
Ver o passo no deploy.yml.github/workflows/deploy.ymlGitHub Actions · exemplo
Não precisa abrir tudo de uma vez. A primeira execução cobre uma aplicação, só pela visão externa ou com duas contas de teste. As outras entram depois, cada uma com a sua cadência, na ordem de risco que seu time define.
Demonstração
A plataforma rodando num ambiente parecido com o seu: uma execução, um achado com prova, o reteste e o relatório.
O que você abre nesta etapa
Acesso ao seu ambiente
nenhum
Contas de teste
ainda não
Dados sensíveis
nenhum
Escopo, NDA e contas de teste
Você cadastra as URLs e cria contas de teste por perfil. Importar o OpenAPI é opcional. O NDA vem antes de qualquer dado sensível.
Escopo · exemplo
Alvo
api.exemplo.com.br/v1
Contas de teste
conta-a · conta-b
OpenAPI v3
opcional
NDA
assinado
Primeira execução
Os agentes testam dentro do escopo e um especialista revisa o que eles reproduziram. Os achados aparecem no painel com prova, severidade e dono.
No painel · HFY-0142 · exemplo
Achado
Leitura de dados de outra conta
Severidade
Alta
Prova
requisição e resposta
Dono
time de Contas
Cadência por aplicação
Cada aplicação ganha uma cadência pela ordem de risco: no exemplo, a API a cada dois meses e a web a cada quatro. Rota nova no escopo recebe um teste direcionado.
Cadência · próximos 12 meses
apiappsetago
Teste direcionado na rota nova POST /v1/pix/devolucao
Exemplos com dados fictícios.
O que define o plano
Não há tabela de preço pública. O valor do plano depende destes três pontos e é definido depois da demonstração.
Aplicações por ciclo
Quantas entram em cada ciclo. O peso de cada uma depende da complexidade: quantas URLs, APIs e integrações ela envolve.
Frequência
Quantos ciclos por ano e se um teste direcionado roda a cada deploy.
Uma empresa de produto, com dois fundadores construindo a plataforma. Um já levou uma startup do zero até a venda; o outro vem da consultoria em segurança de agentes de IA. Ao lado deles, como advisor, um membro do conselho de administração do Nubank.
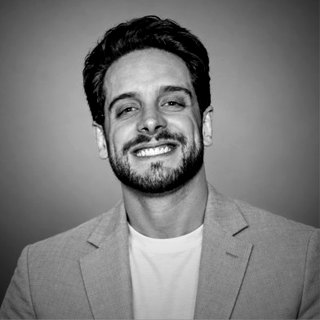
Igor Gontijo
Cofundador e CEO
Igor fundou a Hackr Ads em 2019 e levou a empresa a 45 mil clientes e a R$ 380 milhões por mês em anúncios geridos pela plataforma. Em 2022, vendeu a Hackr Ads para a Conta Simples. Na Hify, aplica o que aprendeu construindo software usado todo dia por milhares de empresas.
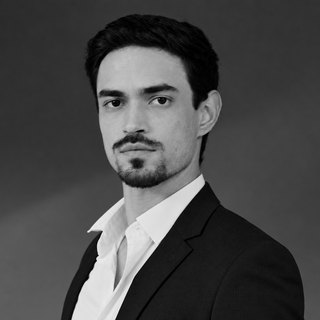
Lucas Fonseca
Cofundador e Chief AI Officer
Lucas trabalha com segurança de agentes de IA e prestou consultoria nessa área para a Dreamer, cuja equipe depois foi incorporada pela Meta (Facebook). Na Hify, cuida dos agentes que atacam os sistemas dos clientes: o que cada um pode testar, como é controlado e como o resultado chega ao especialista.
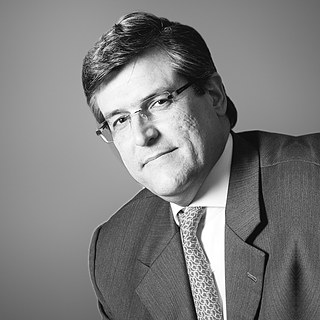
Rogério Calderón
Advisor e membro do conselho de administração do Nubank
Rogério é membro do conselho de administração do Nubank desde 2021 e preside o comitê de auditoria e riscos. Antes, foi sócio de auditoria da PwC e diretor financeiro da Bunge Brasil, do Unibanco, do Itaú Unibanco e do HSBC Brasil. Conhece de perto o que um conselho pergunta quando o assunto é risco.
Dúvidas antes da demonstração.
Respostas curtas sobre como a plataforma testa, valida e guarda o que encontra. O detalhe do seu caso fica para a demonstração.
A Hify substitui o scanner ou o DAST?
Não, complementa. Scanner e DAST procuram padrões conhecidos, uma requisição por vez. A Hify segue caminhos de várias etapas com sessão real, como usar a sessão da conta-a para ler o registro da conta-b, usa a regra de negócio da aplicação (quem pode ver, aprovar ou transferir o quê) e entrega cada achado com a prova: requisição, resposta e impacto.
Substitui o pentest manual?
Em aplicações web e APIs, a plataforma testa com muito mais frequência que um pentest anual, e todo achado passa por um especialista antes de virar Validado. Rede interna, engenharia social e teste físico ficam fora; para eles, o pentest manual continua no seu plano.
Em qual ambiente os testes rodam?
No ambiente que você define no escopo, com janela de horário, limite de requisições por segundo e métodos destrutivos bloqueados. Os exemplos desta página usam homologação.
Onde ficam os dados dos testes?
Onde ficam, por quanto tempo e quem acessa são respondidos no questionário de segurança, sob NDA, antes de qualquer dado sensível. Na evidência, dados pessoais aparecem mascarados, como m***@exemplo.com.br.
Como um achado da IA é validado?
Primeiro o agente reproduz o sinal com outros IDs e outra conta. Depois um especialista confere a regra de negócio, avalia o impacto e descarta o falso positivo. Só vira Validado o que foi reproduzido e revisado, e a linha do tempo do achado registra quando o especialista validou.
Preciso fornecer credenciais ou código?
Não para começar. Dá para partir da visão externa ou de duas contas de teste, que já mostram se uma conta consegue ler dados da outra. Código entra quando você autorizar, e o teste passa a enxergar mais.
Quais integrações existem?
Jira, com o ticket no projeto do time dono e o estado do achado acompanhando o ticket. Slack e Microsoft Teams, com aviso quando um achado é validado e lembrete de prazo. GitHub e GitLab, com o PR ligado ao achado e o check de reteste, além de GitHub Actions e GitLab CI. Também webhooks assinados, API REST e exportação em PDF, CSV e HAR. O acesso ao painel usa SSO (SAML ou OIDC), papéis Admin, AppSec, Desenvolvedor e Leitura, e log de auditoria.
Dá para disparar um teste a cada deploy?
Sim. Um passo no CI, como hify run--app api.exemplo.com.br--scope changed-routes--wait no GitHub Actions ou no GitLab CI, dispara um teste direcionado nas rotas que mudaram. Os ciclos completos seguem a cadência de cada aplicação.
E se nada for encontrado?
Nenhum achado não quer dizer ambiente seguro. O relatório registra o que foi testado, com quais acessos, e o que ficou de fora e por quê, como uma rota que exige MFA de hardware.
Vocês divulgam o que encontram?
Não. Os achados ficam entre a Hify e o seu time, sob NDA. Nada que identifique sua empresa é publicado sem autorização por escrito.
Como funciona o preço?
Por aplicação, conforme o plano. O peso de cada uma depende da complexidade: quantas URLs, APIs e integrações ela envolve. Frequência e nível de acesso também contam. O valor do plano é definido depois da demonstração; não há tabela pública.
Veja a Hify testando uma aplicação como a sua.
Conte quantas aplicações estão em produção e com que frequência vocês publicam. Na demonstração, você acompanha o ciclo inteiro, do escopo ao reteste.
Uma execução do início ao fim, com o registro dos agentes.
Um achado com prova, dono e prazo, até o reteste.
O escopo, os limites e a pausa, que ficam com o seu time.
Seu e-mail está abrindo.
Revise e envie a mensagem para [email protected]. Se nenhum app de e-mail abrir, copie o texto abaixo e mande para esse endereço.


 Claude Code
 Cursor
 Codex
 GitHub Copilot
 Windsurf
 E-mail
 WhatsApp