Em 30 segundos
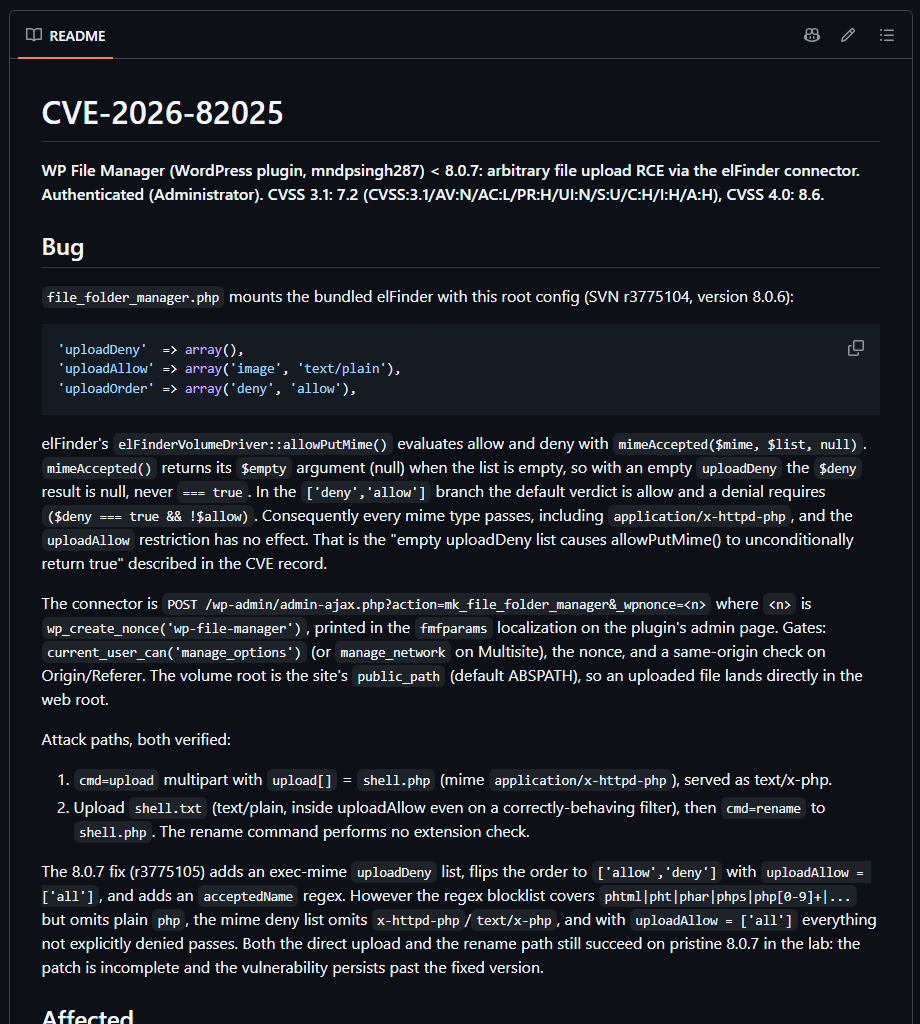
O dia trouxe a peça que faltava neste quebra-cabeça: um exploit público. Nesta quarta-feira, 18 de novembro, o perfil rxsklife no GitHub passou a hospedar uma prova de conceito, o chamado PoC, para a falha registrada como CVE-2026-82025 no plugin WP File Manager do WordPress. Na sequência, o canal de monitoramento DarkWebInformer ampliou o alerta com um resumo técnico. Agora qualquer pessoa pode inspecionar e adaptar o código de ataque.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Segundo o DarkWebInformer, o problema mora no conector elFinder do plugin: uma lista de bloqueio de uploads mal configurada deixaria um administrador já autenticado subir arquivos PHP proibidos, ou subir um arquivo permitido e renomeá-lo para .php. O resultado seria execução remota de código, a temida RCE, rodando como o usuário do servidor web. A versão 8.0.7 do plugin traria a correção, e não há relatos confirmados de ataques reais nem registro no catálogo KEV da CISA.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A origem do episódio é um repositório criado no GitHub com o nome do próprio CVE. Nele, o usuário rxsklife publicou o código que demonstra a exploração contra o WP File Manager. O material é de 18 de novembro e funciona como a fonte primária de tudo o que se discute sobre o caso nesta rodada de evidências.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
A cadeia do ataque, conforme descrita pelo DarkWebInformer, começa no elFinder, o gerenciador de arquivos que o plugin usa por baixo dos panos. A configuração de bloqueio conhecida como uploadDeny teria sido montada de forma errada. Com isso, alguém com conta de administrador válida no site poderia subir um arquivo PHP direto, ou subir um tipo permitido e trocar a terminação para .php em seguida. O servidor então executaria esse código com os privilégios do usuário que roda o serviço web.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O mesmo alerta classifica o problema como CVE-2026-82025, com nota 7.2 na escala CVSS, nível alto, e o enquadra como CWE-434, o upload sem restrição de arquivo com tipo perigoso. As versões anteriores à 8.0.7 seriam as afetadas, e a 8.0.7 conteria a correção. O DarkWebInformer anotou ainda que não existem, até o momento, casos confirmados de exploração em sites reais, e que o CVE não aparece no KEV, a lista de vulnerabilidades sob exploração conhecida mantida pela CISA.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que importa
Executar código como o usuário do servidor web significa, na prática, controle do site. Quem chega lá pode alterar páginas, injetar conteúdo malicioso para visitantes, vasculhar o banco de dados e usar a máquina como trampolim para outros alvos. Com o PoC agora público, o esforço para montar um ataque cai bastante, porque o trabalho técnico de achar e explorar a falha já estava pronto.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Há um porém que ameniza o pânico: o ataque exige sessão de administrador autenticada. Um invasor externo não aproveita a falha sozinho; ele precisaria antes conquistar uma credencial de admin, explorar outra brecha ou comprar acesso já comprometido no mercado clandestino. A falha funciona mais como amplificador de um comprometimento existente do que como porta de entrada isolada.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que fazer
A ação prática é direta: atualize o WP File Manager para a versão 8.0.7 ou superior em todos os sites que administra, já que o alerta aponta as versões anteriores como afetadas. Vale revisar quem tem conta de administrador em cada instalação, remover contas paradas e reforçar a autenticação desses acessos, pois é exatamente esse tipo de credencial que o ataque exige.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está estabelecido nas evidências desta rodada: o PoC existe e está público no GitHub, o resumo técnico circulou pelo DarkWebInformer com detalhes internamente consistentes, e a correção indicada é a versão 8.0.7 do plugin.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: não há no material um comunicado oficial do desenvolvedor do plugin nem do WordPress.org confirmando a falha e o patch, não há vítimas identificadas, e a ficha do CVE, incluindo o score de 7.2, vem de uma única fonte de monitoramento. A ausência de casos em campo é uma fotografia de agora, e pode mudar rápido com o exploit ao alcance de qualquer um.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A voz pública do caso é o DarkWebInformer, perfil dedicado a monitorar ameaças. O resumo somou os pontos: CVSS 7.2 alto, ataque remoto com administrador autenticado, afeta versões anteriores à 8.0.7, corrigido na 8.0.7, impacto de execução remota de código como usuário do servidor web, CWE-434. E fechou com o aviso de que o código de exploit público já existe, embora não haja exploração confirmada em campo nem registro no KEV da CISA.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Do lado do pesquisador, o silêncio é a informação: o repositório do PoC foi capturado sem texto explicativo, apenas o material do exploit. Não há reivindicação sobre quem descobriu a falha nem cronograma de divulgação responsável dentro do que conseguimos ver.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Evolução
A história é curta até aqui. Em 18 de novembro surgiram praticamente juntos o repositório com o PoC no GitHub e o alerta do DarkWebInformer apontando para ele. Nas evidências desta rodada não há estágios anteriores, como uma divulgação coordenada ao fornecedor ou um aviso oficial de correção. A falha saltou do código de exploração direto para o debate público.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 1 interações.
Detalhe técnico
No detalhe técnico, o problema estaria no conector elFinder, o motor de arquivos embutido no WP File Manager. A lista uploadDeny, cuja função é bloquear extensões perigosas, teria sido configurada de forma errada, deixando o PHP passar. O PoC do GitHub ataca exatamente esse ponto, e o alerta descreve duas rotas: subir um arquivo PHP arbitrário de uma vez, ou subir um tipo permitido e renomeá-lo para .php depois. Nos dois caminhos, o código rodaria como o usuário do serviço web.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
A ficha da falha, segundo o alerta: CVE-2026-82025, CVSS 7.2 em nível alto, vetor remoto com pré-condição de administrador autenticado, CWE-434 para upload irrestrito de tipo perigoso. Versões afetadas: todas as anteriores à 8.0.7. Correção: 8.0.7.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Esta compilação se apoia em duas peças. A fonte primária é o repositório no GitHub que hospeda o PoC, identificado pelo nome do próprio CVE. A segunda é a publicação do DarkWebInformer na rede X, que resume vetor, pontuação e estado de exploração, acompanhada de uma imagem de apoio.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Os limites são claros: toda a caracterização técnica, incluindo o score e a versão corrigida, vem de um único canal de monitoramento, sem aviso oficial do fornecedor, página de CVE com detalhes independentes ou confirmação de terceiros dentro do lote. Trate os números como fortes indícios, não como veredicto.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes
- github.comgithub.com · rss
- DarkWebInformerx.com · DarkWebInformer · x


