Em 30 segundos
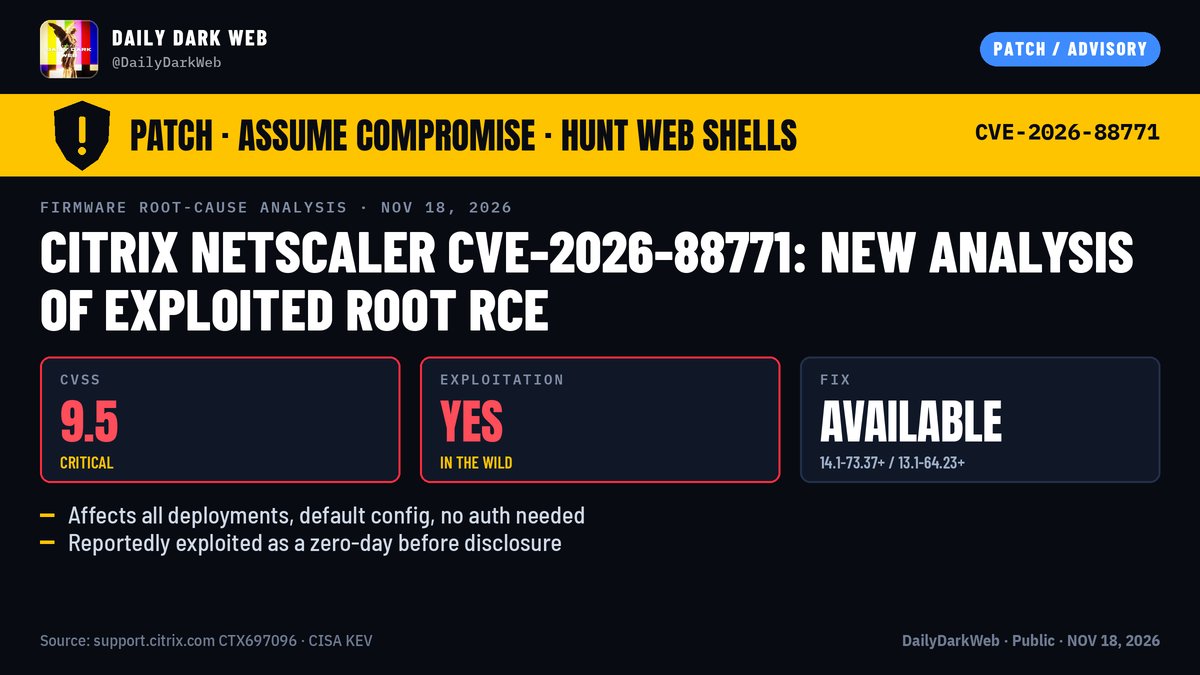
A atualização mais recente é de 18 de novembro: uma análise pública de causa raiz passou a explicar em detalhes como funciona o CVE-2026-88771, falha de gravidade crítica (nota CVSS v4.0 de 9,5) no Citrix NetScaler ADC e no NetScaler Gateway. A Citrix tinha divulgado o problema em 27 de setembro de 2026, a exploração na natureza está confirmada e a CISA, agência de cibersegurança dos EUA, colocou a falha no KEV, seu catálogo de vulnerabilidades conhecidas e exploradas.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Segundo essa análise, o golpe funciona em duas etapas. Um login de gerenciamento que falha, sem senha válida, grava no log do aparelho um texto controlado pelo atacante. Depois, um script de manutenção que roda como root, o usuário de maiores privilégios do sistema, lê esse texto e o repassa a um comando de shell. O resultado é execução remota de código como root, sem autenticação: o invasor comanda o aparelho por inteiro.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A origem documentada está no boletim CTX697096, publicado pela Citrix em 27 de setembro de 2026. Ele reúne as falhas CVE-2026-88771 a CVE-2026-88778 no NetScaler ADC e no Gateway, lista as versões afetadas e já trazia correções para todas elas, com início da divulgação em 27 de setembro.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontes
No mesmo dia 27 de setembro, segundo o post que resume a nova análise, a CISA adicionou o CVE-2026-88771 ao KEV. A análise também afirma que atacantes teriam usado a falha como zero-day, ou seja, explorada antes de existir correção, por pelo menos duas semanas antes da divulgação oficial.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Em 18 de novembro chegou a peça que faltava no quebra-cabeça: a análise de causa raiz pública, que desmonta o mecanismo interno do bug e explica por que um simples login mal-sucedido pode terminar em comando de sistema executado com poder total.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
O alcance é grande. A falha vale para todas as implantações gerenciadas pelo cliente em configuração padrão, sem exigir nenhum recurso extra habilitado, e atinge as linhas 14.1 e 13.1 do ADC e Gateway, incluindo as variantes FIPS e NDcPP. Como o resultado é código rodando como root, quem explora a falha obtém controle total do aparelho.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Há ainda um agravante prático: corrigir a falha não limpa a casa. A nota de analista que acompanha a divulgação lembra que atualizar não remove web shells, pequenas portas de entrada escondidas em páginas do servidor, nem contas falsas que o invasor possa ter criado. Por isso, aparelho exposto que rodou versão vulnerável é caso de resposta a incidente, e não só de atualização.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A primeira medida é atualizar, e as versões corrigidas já existem: 14.1-73.37 ou mais novo, 13.1-64.23 ou mais novo, 14.1-73.46 na linha FIPS e 13.1-37.283 nas variantes FIPS e NDcPP. Quem também se preocupa com o CVE-2026-107406, que afeta configurações SAML de autenticação, deve ir a 14.1-73.46 ou mais novo, ou 13.1-64.29 ou mais novo.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontes
Para qualquer aparelho que rodou versão vulnerável exposto a redes não confiáveis, a orientação que circula junto da análise é tratar como possível incidente: preservar os logs antes de qualquer limpeza, trocar credenciais e caçar sinais de comprometimento, como web shells e contas desconhecidas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que já é sólido: as versões afetadas e corrigidas estão no boletim da Citrix, a exploração na natureza está registrada e o mecanismo técnico do ataque está descrito na análise de 18 de novembro. Correções existem desde o fim de setembro para todas as linhas impactadas.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: quem são os atacantes, quantos aparelhos foram comprometidos e qual foi a janela exata de uso como zero-day, já que as duas semanas anteriores à divulgação aparecem apenas como relato da análise. Também não dá saber ainda se a publicação do mecanismo vai impulsionar novos ataques, embora o post advirta que o texto ajuda defensores e também atacantes.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A conta DailyDarkWeb, que resumiu a análise no X, reforça o ponto que mais interessa a quem defende redes: a falha não é nova, as correções saíram no fim de setembro, e o valor do texto novo está em explicar o bug. Na mesma linha, alerta que corrigir não remove acessos já plantados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O próprio boletim da Citrix sinaliza a dimensão do acompanhamento: lista como referências a CISA, o Cyber Centre do Canadá (alerta AL26-024), o CERT-EU (nota 2026-014), a Rapid7 e a Zscaler, o que indica mobilização internacional em torno da falha desde setembro.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontes
Evolução
A linha do tempo resume bem a evolução. Em 27 de setembro de 2026, a Citrix divulga o boletim com correções e, no mesmo dia, a falha entra no KEV. Quase dois meses depois, em 18 de novembro, aparece a análise de causa raiz que explica o caminho interno do log até o shell.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O efeito prático dessa evolução é uma mudança de postura. Até setembro, a mensagem era aplicar uma correção urgente sem entender bem o porquê. Agora, com o mecanismo público, equipes de defesa sabem o que procurar nos logs e por que a resposta precisa ir além do patch.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 1 interações.
Detalhe técnico
A cadeia técnica, conforme descrita pela análise, tem três elos. Primeiro, uma tentativa de login de gerenciamento sem autenticação válida grava texto escolhido pelo atacante no log do aparelho. Segundo, um script de manutenção de propriedade do root lê esse registro periodicamente. Terceiro, o script repassa o texto a um comando de shell sem sanitização, e o comando executa com privilégios de root. Em português claro: o log vira porta de entrada, e o próprio sistema conclui o ataque.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Na numeração oficial, o CVE-2026-88771 tem nota CVSS v4.0 de 9,5, faixa crítica, e integra o conjunto CVE-2026-88771 a CVE-2026-88778 tratado no boletim CTX697096. O CVE-2026-107406, relacionado a configurações SAML entre provedores de serviço e identidade, exige versões um pouco mais recentes para ficar corrigido.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base primária deste levantamento é o boletim de segurança CTX697096, da Citrix, que define versões afetadas, versões corrigidas, gravidade e datas. É a referência a consultar antes de qualquer decisão de atualização.Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rssAbrir fonte originalVer na lista de fontes
A análise de causa raiz de 18 de novembro chegou a este lote por via indireta, via post da conta DailyDarkWeb no X, e não pelo documento original. Os detalhes técnicos do mecanismo, a data de entrada no KEV e a janela de duas semanas como zero-day são, portanto, citações de segunda mão e devem ser lidos com essa ressalva.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771 through CVE-2026-88778 (CTX697096)support.citrix.com · rss
- DailyDarkWebx.com · DailyDarkWeb · x


