Em 30 segundos
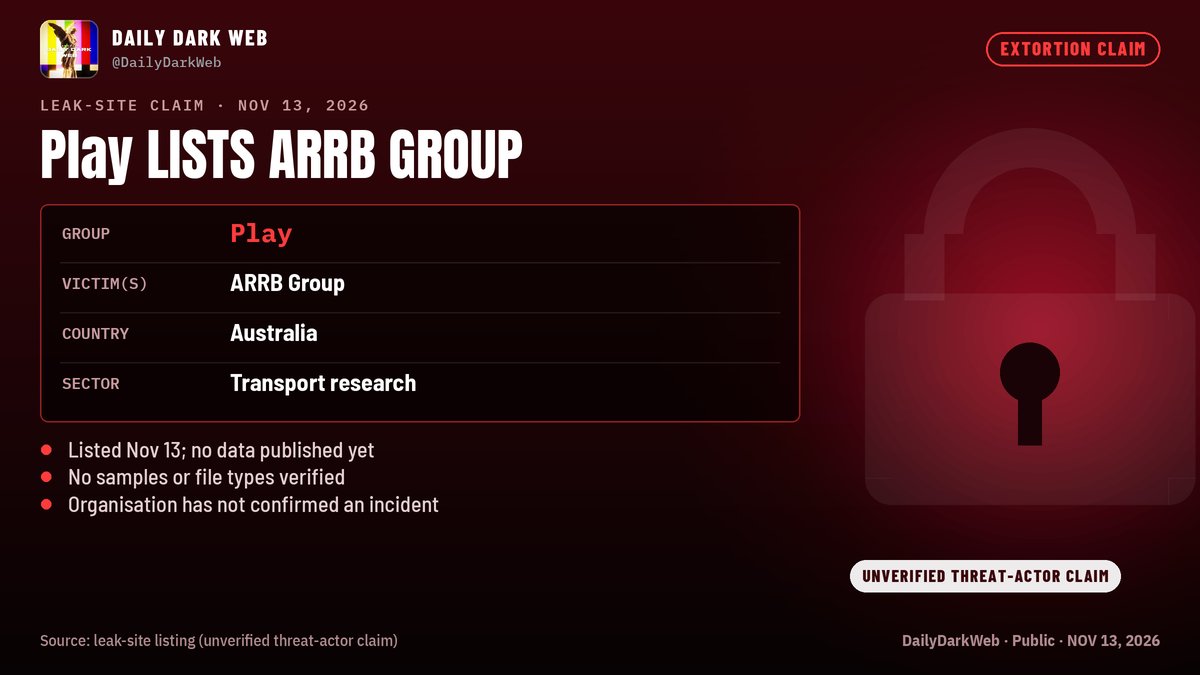
A atualização mais recente é uma alegação ainda não verificada: em 13 de novembro de 2026, o grupo de ransomware PLAY teria incluído a organização australiana ARRB Group em seu site de vazamentos. Não há confirmação pública da ARRB nem evidências independentes de invasão ou roubo de dados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A DailyDarkWeb publicou que encontrou uma entrada atribuída ao PLAY com o nome da ARRB Group, entidade australiana de pesquisa em estradas e transportes. A fonte não apresenta elementos que permitam confirmar quem criou a entrada ou se houve comprometimento dos sistemas da organização.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Uma organização desse setor pode guardar relatórios de engenharia, documentos contratuais e informações ligadas a redes rodoviárias e clientes públicos. Isso torna plausível o risco de uso do nome da ARRB em mensagens de phishing, mas não demonstra que esses materiais tenham sido acessados ou extraídos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A orientação publicada é tratar o caso como uma alegação do suposto autor da ameaça e monitorar tentativas de phishing que usem o nome da ARRB. Parceiros não devem interpretar a simples presença no site como confirmação de vazamento.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
Sabe-se apenas que a DailyDarkWeb relatou a existência da listagem. Continuam desconhecidos o eventual vetor de acesso, a data de um possível incidente, o volume e os tipos de arquivos, a existência de amostras e até mesmo se algum dado foi realmente obtido.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A DailyDarkWeb descreveu o PLAY como uma operação antiga de dupla extorsão, modelo no qual criminosos costumam combinar bloqueio de sistemas com ameaça de publicação. O próprio perfil ressaltou que a alegação não foi verificada e não equivale à confirmação de uma violação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
Segundo a única fonte disponível, a entrada apareceu em 13 de novembro de 2026. Até a publicação do relato, não havia confirmação pública da ARRB Group nem validação independente que transformasse a listagem em evidência de um incidente real.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
O relato afirma que a listagem não informa volume de dados, formatos de arquivo nem amostras. Também não fornece indicadores técnicos, como endereços, hashes, registros de acesso ou detalhes do método supostamente usado pelo PLAY.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém somente uma publicação da DailyDarkWeb no X, acompanhada de uma imagem. Não inclui a página primária do site de vazamentos, amostras atribuídas à ARRB, análise forense, comunicado da organização ou confirmação por fonte independente. Portanto, a conclusão sustentada é limitada: existe um relato público sobre uma suposta listagem, não uma violação confirmada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


