Em 30 segundos
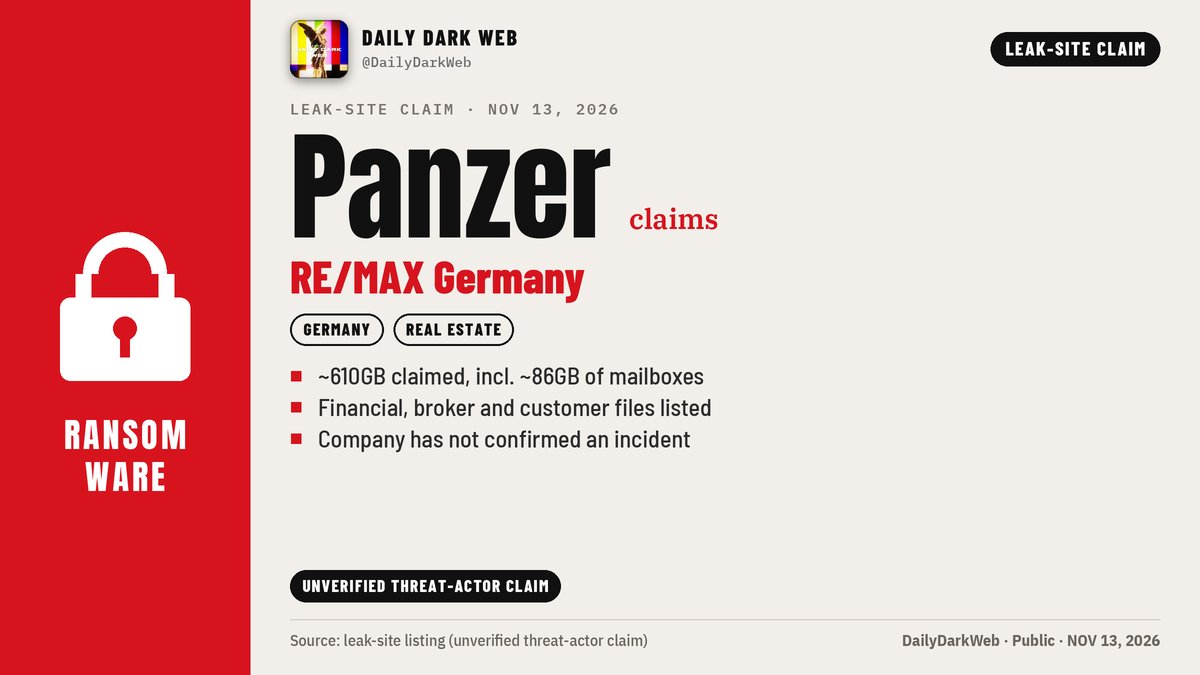
Em 13 de novembro de 2026, a DailyDarkWeb informou que o grupo de ransomware Panzer incluiu a RE/MAX Alemanha em seu site de vazamentos e alegou possuir cerca de 610 GB de dados. Até a publicação do alerta, nenhum arquivo ou amostra verificável havia sido divulgado, e a empresa não teria confirmado publicamente o incidente.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Segundo a publicação, a página atribuída ao Panzer apareceu com uma contagem regressiva para a possível divulgação dos dados. O grupo teria descrito o material como registros financeiros internos, arquivos de corretores, documentos de compras e faturas de clientes, senhas e aproximadamente 86 GB de caixas de correio do Outlook.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Se o conteúdo alegado for autêntico, documentos de transações, credenciais e mensagens corporativas poderiam ajudar em fraudes direcionadas. Um risco destacado pela fonte é o desvio de pagamentos, no qual criminosos se passam por participantes de uma negociação e pedem a troca dos dados bancários.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Clientes, corretores e parceiros devem confirmar por outro canal qualquer mensagem que solicite alteração de conta bancária, envio urgente de documentos ou fornecimento de senha. A alegação ainda não prova que dados foram comprometidos, mas justifica atenção adicional a contatos que explorem negociações imobiliárias em andamento.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está documentado no lote é a publicação da DailyDarkWeb relatando a inclusão da RE/MAX Alemanha em uma página atribuída ao Panzer. Permanecem sem verificação independente a invasão, a autoria, o volume de 610 GB, a natureza dos arquivos e a posse efetiva dos dados. A fonte também afirmou que não havia confirmação pública da empresa naquele momento.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A DailyDarkWeb classificou o caso como uma alegação não verificada de um agente de ameaça, e não como confirmação de violação. A publicação também disse que as amostras não haviam sido validadas e alertou para possíveis tentativas de fraude envolvendo mudanças de dados bancários.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
A sequência relatada começa com o aparecimento da listagem em 13 de novembro, acompanhado de uma contagem regressiva. O caso continua na fase de alegação porque, até o registro disponível, nenhum dado havia sido publicado e não surgira validação independente capaz de sustentar o relato do Panzer.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
A evidência não descreve vetor de entrada, vulnerabilidade explorada, sistemas afetados, criptografia de máquinas ou mecanismo de extração. A presença de uma página de vazamento e de uma contagem regressiva sugere uma tentativa de pressão por meio da ameaça de publicação, mas não demonstra tecnicamente como os dados teriam sido obtidos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém uma única fonte: uma publicação da DailyDarkWeb no X, acompanhada de uma imagem e de um resumo da suposta listagem. Não há comunicado da RE/MAX Alemanha, resposta do Panzer, amostra dos arquivos, análise forense ou confirmação independente. Por isso, as afirmações sobre roubo, autoria, conteúdo e volume devem permanecer tratadas como alegações.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


