Em 30 segundos
A atualização disponível descreve a CVE-2026-121481 como uma falha de estouro de buffer no processamento de Base64 do OpenSSL, com nota CVSS 9,8. Segundo a publicação, a exploração exigiria entradas incomuns de cerca de 1,6 GB, e nenhuma execução remota de código viável foi demonstrada.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
O que aconteceu
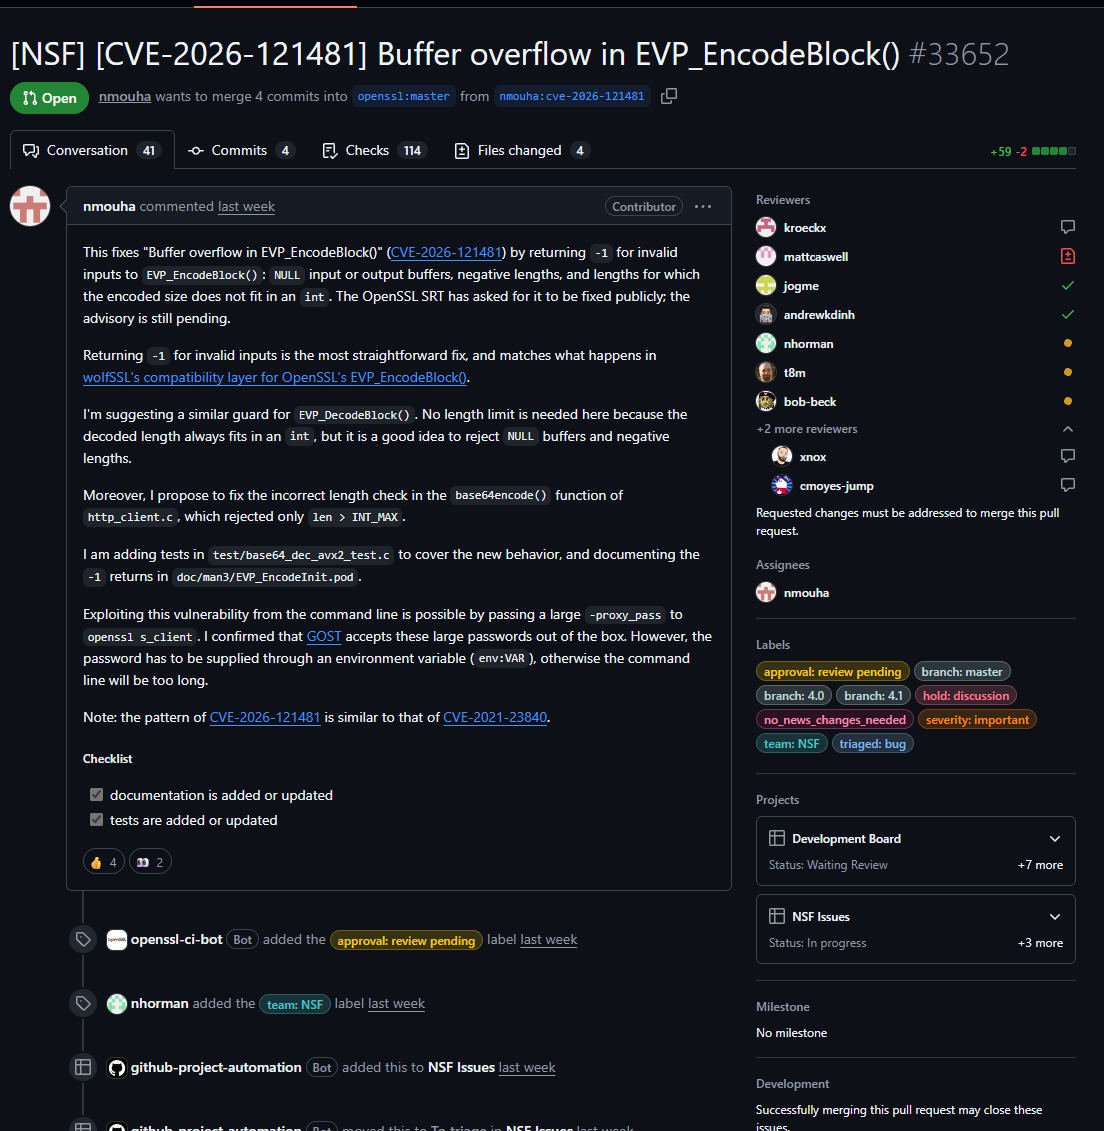
O relato afirma que uma entrada Base64 excepcionalmente grande pode provocar um estouro de buffer no OpenSSL. A evidência também associa o caso à CVE-2026-121481 e aponta para uma solicitação de alteração no repositório oficial do projeto.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Por que importa
O caso mostra por que uma nota CVSS alta não equivale automaticamente a risco prático alto. Se a exigência de aproximadamente 1,6 GB estiver correta, ela restringe bastante os cenários de exploração, embora não elimine a necessidade de avaliar sistemas que aceitam entradas Base64 muito grandes.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
O que fazer
Administradores devem identificar serviços que enviam conteúdo Base64 ao OpenSSL, verificar se aceitam entradas próximas dessa escala e acompanhar a solicitação de alteração no repositório oficial. O lote não traz versões afetadas nem instruções formais de atualização, portanto não sustenta recomendar uma versão corretiva específica.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O material disponível relata a nota 9,8, o tamanho aproximado de entrada necessário e a ausência de uma demonstração prática de execução remota de código. Ele não informa quais versões são afetadas, se o problema pode causar apenas falha do processo ou outros impactos, nem se uma correção já foi publicada em uma versão estável.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A conta TheHackersNews argumenta que a pontuação CVSS de 9,8 contrasta com uma explorabilidade real aparentemente muito limitada, resumindo a questão como um caso em que gravidade teórica elevada não significa exploração fácil no mundo real.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Evolução
O quadro apresentado começa com uma classificação crítica, mas muda quando entram as restrições operacionais: a entrada teria de chegar a cerca de 1,6 GB e não há, no lote, demonstração prática de execução remota de código. Uma solicitação de alteração no GitHub do OpenSSL aparece vinculada ao mesmo conjunto de evidências.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 2 interações.
Detalhe técnico
Um estouro de buffer ocorre quando o processamento ultrapassa a área de memória reservada. Neste caso, a publicação atribui o problema ao tratamento de Base64 e estima um gatilho em torno de 1,6 GB, mas não fornece código de prova de conceito, condições exatas de memória ou detalhes que confirmem execução de código.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém uma publicação da TheHackersNews com as alegações técnicas e um link para a solicitação de alteração 33652 no GitHub do OpenSSL. Como o conteúdo da solicitação não foi fornecido, ela comprova apenas a existência do endereço, não os detalhes da falha, as versões afetadas ou a disponibilidade de correção.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Fontes
- TheHackersNewsx.com · TheHackersNews · x
- github.comgithub.com · rss


