[Fonte única] Fortinet corrige falha crítica sem autenticação no FortiMail
A Fortinet corrigiu a CVE-2026-126147, uma travessia de caminho na API do FortiMail que pode permitir execução de código sem autenticação, segundo o DailyDarkWeb. A fonte afirma que não há exploração conhecida. Atualize para 8.0.2, 7.6.7 ou 7.4.9 ou posterior; instalações 7.2 devem migrar.
Em 30 segundos
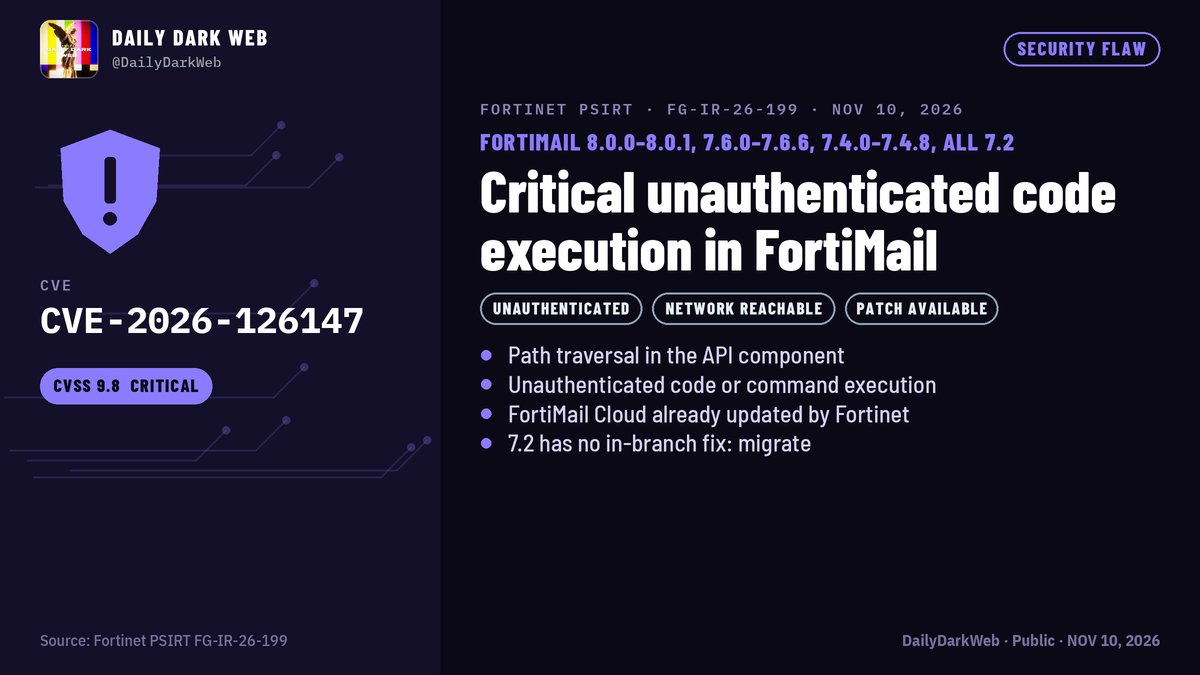
A atualização decisiva é a correção: segundo o DailyDarkWeb, a Fortinet disponibilizou versões que tratam a CVE-2026-126147 no FortiMail, enquanto o FortiMail Cloud já foi corrigido. A publicação descreve a falha como crítica, com CVSS 9,8, e diz que ela pode permitir execução de código sem autenticação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O DailyDarkWeb afirma que a CVE-2026-126147 é uma vulnerabilidade de travessia de caminho na API do FortiMail. Em termos simples, uma entrada manipulada poderia fazer o sistema acessar caminhos de arquivos fora do local esperado e, potencialmente, abrir caminho para a execução remota de código.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
O risco é alto porque a publicação diz que um invasor poderia explorar a falha sem primeiro entrar em uma conta. Como o produto lida com correio eletrônico, uma eventual execução de código poderia expor um componente sensível da infraestrutura, embora os efeitos concretos não sejam detalhados no lote.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Administradores devem, conforme a orientação reproduzida pelo DailyDarkWeb, atualizar para FortiMail 8.0.2, 7.6.7 ou 7.4.9 e versões posteriores. Instalações na linha 7.2 precisam migrar para uma versão corrigida, em vez de aguardar uma atualização nessa mesma linha.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
A publicação afirma que não havia exploração conhecida quando foi divulgada. O lote, porém, não apresenta telemetria, indicadores de comprometimento, detalhes sobre a API afetada ou uma explicação técnica que permita concluir que tentativas de exploração nunca ocorreram.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
O DailyDarkWeb resume o caso como uma correção da Fortinet para uma falha de API com pontuação CVSS 9,8, capaz de permitir execução de código por atacantes não autenticados. Essa caracterização é uma alegação da publicação e não uma demonstração técnica incluída no lote.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
A sequência relatada começa com a falha na API, passa pela atribuição da CVE-2026-126147 e chega às versões corrigidas. O post associa a vulnerabilidade à data de 10 de novembro e informa que o serviço FortiMail Cloud já recebeu a correção.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 1 interações.
Detalhe técnico
A descrição disponível classifica o problema como travessia de caminho em uma API. O lote não fornece requisição de prova de conceito, nome do endpoint, pré-condições adicionais ou cadeia técnica mostrando como a travessia resultaria em execução de código, portanto essa consequência permanece sustentada apenas pelo relato da fonte.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém o endereço do aviso FG-IR-26-199 da Fortinet, mas sem título ou corpo reproduzido. Todos os detalhes verificáveis no material fornecido vêm do post do DailyDarkWeb, que aponta para esse aviso e inclui uma imagem; por isso, versões, gravidade e estado de exploração devem ser tratados como informações reportadas, não como validação independente.fortiguard.fortinet.comfortiguard.fortinet.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x
- fortiguard.fortinet.comfortiguard.fortinet.com · rss