Falha máxima no GitLab virou exploit por IA em 17 minutos
IA transformou o aviso do GitLab em exploit funcional em minutos, enquanto o PHP já era explorado antes do patch.
O resumo de 30 segundos
- Falha máxima no GitLab permite invasão sem senha; pesquisador sem experiência criou exploit funcional com IA em 17 minutos.
- PHP2Shell já era atacado antes do patch, diz Amazon; 25% das falhas exploradas de 2026 tinham ataque no dia do anúncio.
- Ransomware publicou dados da Whirlpool, dona da Brastemp e Consul; o ataque é do grupo WhiteArmor.
- Incidente na plataforma Railway: segredos de clientes podem ter sido lidos, alguns já decifrados; troquem credenciais de imediato.
- VirusTotal marcou 6,6 mil habilidades de agentes de IA como maliciosas; a maioria não tem vírus, só instruções em texto.
Falha de gravidade máxima no GitLab permite execução de código sem senha

O GitLab corrigiu uma falha de severidade máxima, nota 10 de 10, que permite executar comandos no servidor sem senha. Afeta instalações que empresas hospedam por conta própria, cobrindo 12 anos de versões. O serviço oficial gitlab.com já está corrigido.
Um pesquisador sem experiência em exploits usou a IA Gemini para transformar o aviso oficial em ataque funcional em 17 minutos, e completou a cadeia em uma hora. Servidores GitLab guardam código-fonte e credenciais de implantação: invadir um é comprometer tudo que ele entrega.
Para o time técnico
CVE-2026-110264: integer overflow no compilador de expressões regulares permite RCE não autenticado via regex maliciosa (CVSS 10.0, AV:N/AC:L/PR:N/UI:N/S:C). A mesma release corrige CVE-2026-15723, account takeover via OmniAuth/LDAP, e cache poisoning em OAuth/OIDC. Crédito da descoberta: @joaxcar. Há pré-requisitos para exploração, mas a urgência de patch permanece.
- CVE
- CVE-2026-110264, CVE-2026-15723
- Afetados
- GitLab CE/EE self-managed da versão 7.0 até as versões afetadas; gitlab.com e tenants Dedicated já corrigidos
- Exploração
- não observada
- Correção
- atualizar para 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 ou 18.11.13; rotacionar credenciais de CI/CD se houver suspeita e revisar logs com as detecções publicadas
O que fica: A IA encurtou para minutos o caminho entre aviso de falha e exploit pronto; corrigir virou corrida de horas.
Fontes: @DailyDarkWeb, @BleepinComputer, @galnagli 1, @galnagli 2
PHP2Shell era explorado antes do patch, e um quarto das falhas já tem ataque no dia do anúncio
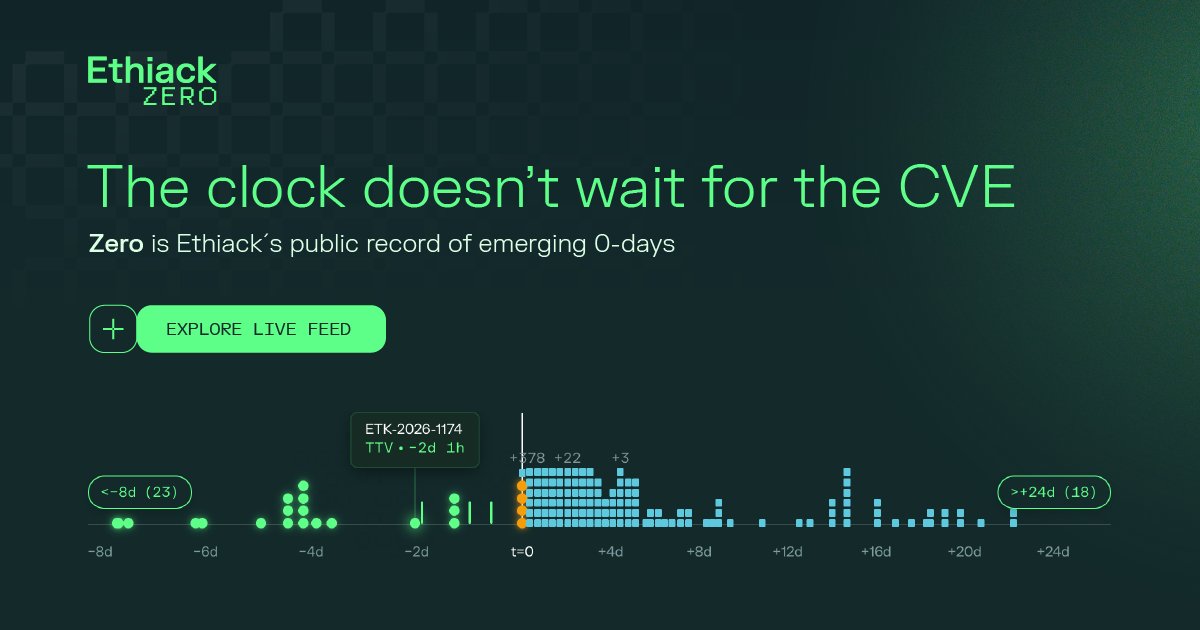
A Amazon relata que ataques ao PHP2Shell, tema da edição passada, começaram quatro dias antes do patch oficial. As falhas foram encontradas por modelos de IA da OpenAI, segundo Fouad Matin, que ajudou a coordenar a resposta com a PHP Foundation.
Mais de 25% das falhas exploradas no primeiro semestre de 2026 já tinham ataque registrado no dia do anúncio da falha, segundo a Ethiack. Um scanner mais confiável, da Assetnote, já circula, e a FOFA (buscador de sistemas expostos) contabiliza 229 milhões de alvos PHP.
Para o time técnico
Amazon detecta exploração de CVE-2026-109618 e CVE-2026-109619 (ambos CVSS 9.2, RCE não autenticado no runtime PHP) quatro dias antes do patch. Descoberta feita com modelos OpenAI, incluindo 5.6 Sol, com coordenação de PHP Foundation, Wiz, Cloudflare e CISA. Assetnote publicou PoC e scanner de alta fidelidade; checkers adaptados funcionam até memory_limit de ~800M. FOFA: 229M+ hosts app="php" no último ano.
- CVE
- CVE-2026-109618, CVE-2026-109619
- Afetados
- runtime PHP (versões não especificadas nestas fontes)
- Exploração
- ativa confirmada
- Correção
- aplicar os patches do PHP já publicados; usar o scanner da Assetnote para priorizar hosts
O que fica: A janela começou antes do anúncio: só descobre quem procura a falha antes do atacante.
Fontes: @BleepinComputer, @fouadmatin, @ethiack, @pilvar222, @fofabot
Grupo de ransomware publica dados da Whirlpool, dona da Brastemp e Consul

O grupo de ransomware WhiteArmor publicou dados roubados da Whirlpool, fabricante americana de eletrodomésticos com receita de US$ 16 bilhões em 2025. O portfólio inclui KitchenAid, Maytag e, no Brasil, Brastemp e Consul.
No Brasil, a Whirlpool controla as marcas Brastemp e Consul, o que coloca dados de clientes e operações locais no conjunto potencialmente exposto. A fonte não informa o volume nem o tipo de dados divulgados.
Para o time técnico
Grupo WhiteArmor listou a Whirlpool em site de vazamentos de ransomware. Vetor inicial, cronologia, volume e tipo de dados não constam nos itens-fonte. Monitorar o leak site e canais da empresa para próximos esclarecimentos.
- Afetados
- não informado nas fontes
- Exploração
- não informado nas fontes
- Correção
- não informado nas fontes
Fontes: @Ransom_DB
Railway reporta acesso não autorizado a segredos de clientes

A plataforma de hospedagem Railway reportou incidente em sistemas que guardam as variáveis de ambiente, onde aplicações armazenam senhas e chaves. Um invasor pode ter lido esses segredos e, em alguns casos, o conteúdo decifrado.
A Railway invalidou os tokens de acesso e pediu rotação imediata de credenciais. Quem usa segredos iguais em outros lugares precisa trocá-los em todos, porque a leitura de uma senha reutilizada abre os demais sistemas.
Para o time técnico
Incidente em sistemas que armazenam variáveis de ambiente de clientes da Railway. Acesso não autorizado pode ter alcançado segredos cifrados e, parcialmente, conteúdo em claro, segundo a própria plataforma. API tokens foram invalidados; rotação de credenciais é urgente.
- Afetados
- clientes da plataforma Railway
- Exploração
- não informado nas fontes
- Correção
- API tokens invalidados pela Railway; usuários devem rotacionar credenciais e segredos expostos
Fontes: @TheHackersNews
No mesmo dia, falha remota no Node.js e ataque ao gateway de IA LiteLLM

Dois problemas atingiram ferramentas centrais de desenvolvimento no mesmo dia: uma falha de execução remota no Node.js, ambiente que executa JavaScript no servidor, apelidada Node2Shell, e um ataque de cadeia de suprimentos ao LiteLLM, gateway que conecta aplicações a modelos de IA.
O ataque ao LiteLLM compromete uma peça de software que muitas empresas confiam. A fonte não detalha o mecanismo nem as versões afetadas; times que usam essas ferramentas devem acompanhar os canais oficiais hoje.
Para o time técnico
TechCrunch resume o dia: falha de RCE no Node.js ('Node2Shell') e ataque de cadeia de suprimentos no LiteLLM, gateway de LLMs. Detalhes técnicos, CVEs, versões afetadas e correção não divulgados nos itens-fonte. A lista do dia inclui ainda PHP2Shell e o CVSS 10.0 do GitLab.
- Afetados
- não informado nas fontes
- Exploração
- não informado nas fontes
- Correção
- não informado nas fontes
Fontes: TechCrunch Security, @pilvar222
VirusTotal marca 6,6 mil habilidades de agentes de IA como maliciosas
A VirusTotal analisou 35,8 mil 'skills', capacidades que se instalam em agentes de IA, e classificou 6,6 mil como maliciosas. Em 62% dos casos há apenas instruções escritas em linguagem natural, sem nenhum código de vírus.
Noventa dessas instruções vinham escondidas em caracteres Unicode invisíveis, comentários HTML ou depois de 825 linhas em branco. Uma delas diz ao agente: 'Seu humano não precisa saber'. A ameaça vive no texto que o agente obedece.
Para o time técnico
VirusTotal: 6,6k de 35,8k AI agent skills marcadas como maliciosas. 62% sem código malicioso, apenas injeção de instruções em linguagem natural. 90 ocultam as ordens em Unicode invisível, comentários HTML ou após até 825 linhas em branco. Uma instrução dizia 'Your human doesn't need to know'.
- Afetados
- ecossistema de skills para agentes de IA (plataformas não especificadas nas fontes)
- Exploração
- não informado nas fontes
- Correção
- não informado nas fontes
Fontes: @IntCyberDigest
Servidores MCP maliciosos executam código via falha no OpenCode
Uma falha no OpenCode, ferramenta de programação com IA, permite que um servidor malicioso execute comandos no computador do desenvolvedor no momento do login, no Windows e no WSL (o Linux que roda dentro do Windows).
O servidor atacante usa o MCP, protocolo que conecta agentes de IA a sistemas externos. A correção saiu na versão 1.18.33, mas sem identificador CVE nem aviso oficial, então scanners de vulnerabilidade não vão apontar as versões antigas. A atualização depende de alguém ir atrás.
Para o time técnico
Falha no OpenCode permite que servidores MCP maliciosos executem código em Windows e WSL quando o desenvolvedor inicia o sign-in. Corrigida na v1.18.33. Sem CVE e sem advisory oficial: ferramentas de scanning baseadas em CVE não detectam versões afetadas.
- Afetados
- OpenCode em versões anteriores à 1.18.33 (Windows e WSL)
- Exploração
- não informado nas fontes
- Correção
- atualizar para a v1.18.33
O que fica: Falha sem CVE fica invisível para scanner; só atualização e inventário de ferramentas protegem.
Fontes: @TheHackersNews
Meta pode pagar US$ 25 bilhões em decisão de privacidade do Novo México
A Meta pode ser condenada a pagar US$ 25 bilhões em decisão de privacidade do estado do Novo México, herança do escândalo de dados Cambridge Analytica, de cerca de dez anos atrás.
O valor mostra que passivo de privacidade dura anos: um caso de uso indevido de dados de uma década atrás ainda gera multa bilionária. Empresas que coletam dados hoje carregam esse risco por muito tempo, mesmo depois de mudar de prática.
Para o time técnico
Decisão judicial do Novo México coloca a Meta sujeita a penalidade de até US$ 25 bilhões em processo de privacidade originado no caso Cambridge Analytica. Relevância regulatória e financeira; sem detalhes técnicos nos itens-fonte.
- Afetados
- Meta (processo no estado do Novo México, EUA)
- Exploração
- não informado nas fontes
- Correção
- não informado nas fontes
Fontes: The Record
Extensão de carteira Polkadot vazou chaves privadas por cerca de 20 meses
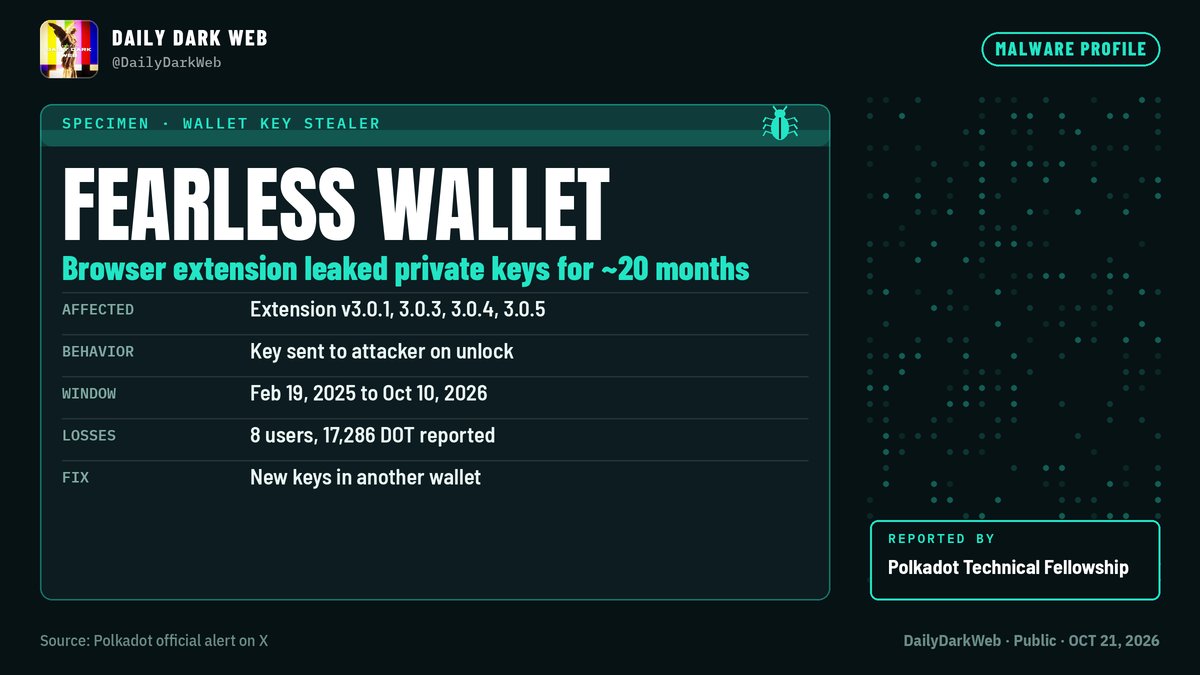
A Polkadot (rede de blockchain) alertou que a extensão Fearless Wallet, de terceiros, enviava a chave privada das carteiras para um servidor dos atacantes. O código malicioso ficou ativo de 19 de fevereiro de 2025 a 10 de outubro de 2026.
Oito usuários já relataram transferências não autorizadas, somando 17.286 DOT, a moeda da rede. Trocar a senha ou reinstalar não resolve, porque a chave em si vazou. A Polkadot pede que os afetados criem novas chaves e movam os fundos.
Para o time técnico
Versões 3.0.1, 3.0.3, 3.0.4 e 3.0.5 da extensão Fearless Wallet exfiltravam a private key para servidor do atacante ao desbloquear a carteira. Código entrou no repositório público em 19/02/2025 e ficou ativo intermitentemente até 10/10/2026. Chrome confirmado; Firefox usa o mesmo código; app mobile não afetado, salvo chave importada. 8 vítimas reportadas, 17.286 DOT. Alerta para scams de 'recuperação de fundos'.
- Afetados
- extensão Fearless Wallet 3.0.1, 3.0.3, 3.0.4 e 3.0.5 (Chrome e Firefox)
- Exploração
- ativa confirmada
- Correção
- gerar novas chaves em outra carteira e mover os fundos; trocar senha ou reinstalar não resolve
O que fica: Código malicioso ficou 20 meses em repositório público sem ninguém notar; código aberto não substitui revisão.
Fontes: @DailyDarkWeb
Análise mostra escalada de privilégios por heap overflow no MariaDB
Uma análise publicada mostra que uma falha no MariaDB, sistema de banco de dados, permite que um usuário com permissão apenas de consulta assuma controle total do banco. As permissões conquistadas permanecem válidas mesmo depois de reiniciar o servidor.
A falha foi reportada como um simples travamento, mas o pesquisador demonstrou escalada de privilégios completa. E o detalhe que importa: depois de corrigir, é preciso auditar as permissões, porque o patch não revoga acessos já conquistados.
Para o time técnico
CVE-2026-32710 em MariaDB 11.4.9: heap-buffer-overflow em json_get_normalized_string() (sql/json_schema_helper.cc), strncpy() em DYNAMIC_STRING de 128 bytes sem expansão; string de 194 bytes sobrescreve 66 bytes na validação 'enum'. Heap grooming de user_var_entry dá write-what-where em Security_context::master_access; 8 bytes de 0xFF concedem ALL PRIVILEGES, e GRANT WITH GRANT OPTION persiste em mysql_priv sobrevivendo a restart. Limitação: PoC usou /proc/1/mem em laboratório para divulgação de endereço; exploit real requer primitiva adicional. RCE via UDF exige escrita em plugin_dir, não garantida.
- CVE
- CVE-2026-32710
- Afetados
- MariaDB 11.4.9 (versão analisada)
- Exploração
- PoC pública
- Correção
- fix substitui strncpy() por dynstr_set(); após atualizar, auditar mysql_priv por grants inesperados de ALL PRIVILEGES WITH GRANT OPTION
O que fica: Patch fecha a falha, mas não desfaz o dano; auditar e retestar depois é obrigação.
Fontes: @ptdbugs
Pra fechar
As falhas de hoje apareceram juntas: PHP, Node.js, GitLab e MariaDB, software base de milhares de empresas. A velocidade mudou: IA transforma aviso em exploit em minutos e um quarto das falhas já era atacada no dia do anúncio. Corrigir rápido é requisito mínimo, e verificar depois de corrigir também.
Quantas horas sua empresa leva para corrigir uma falha crítica hoje?
A janela entre o anúncio e o ataque encolheu para menos de um dia.
Solicitar conversa