Em 30 segundos
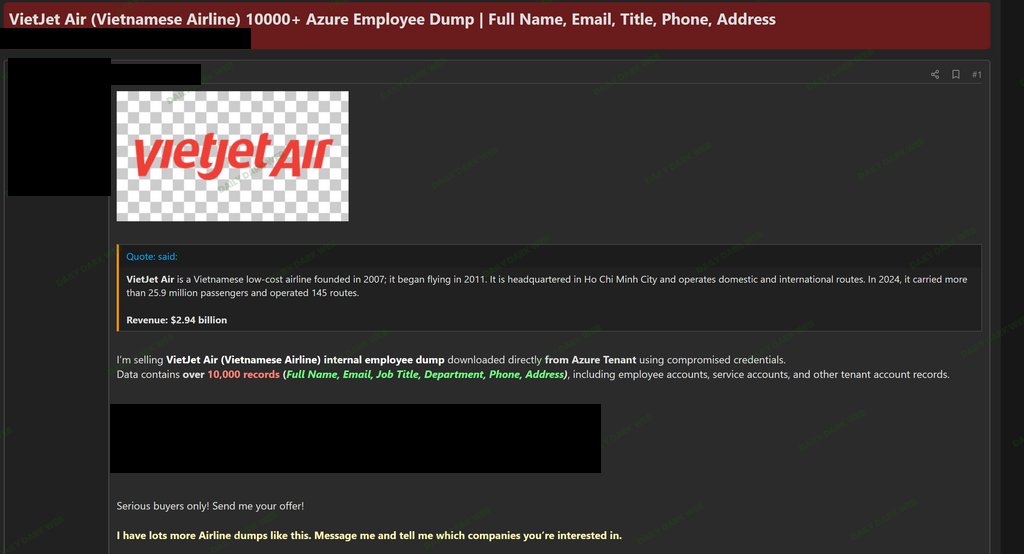
A conta DailyDarkWeb, que monitora fóruns clandestinos, publicou em 16 de novembro de 2026 um alerta: um vendedor anônimo estaria oferecendo um diretório interno com dados de mais de 10 mil funcionários da VietJet Air, a maior companhia aérea de baixo custo do Vietnã. A informação chegou por uma única publicação e ainda não passou por qualquer verificação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Segundo a oferta descrita no post, a lista traz nomes completos, e-mails, cargos, departamentos, telefones e endereços, e teria sido retirada do ambiente da companhia no Azure, a nuvem da Microsoft, com credenciais comprometidas. Tudo isso é alegação do vendedor: não há amostra dos dados, confirmação da empresa nem rastro independente até agora.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O ponto de partida é a publicação da DailyDarkWeb na rede X. O post relata que um ator de ameaças, expressão que designa invasores que lucram com dados, colocou à venda em fórum um diretório de funcionários da companhia aérea. A própria conta classifica a história como alegação não verificada e lembra que a VietJet não comentou.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Na versão do vendedor, o acesso teria usado credenciais comprometidas, ou seja, contas e senhas que já estariam em mãos erradas, para entrar no tenant da VietJet no Microsoft Azure, o espaço exclusivo da empresa dentro da nuvem da Microsoft. A listagem promete mais de 10 mil registros com nome completo, e-mail, cargo, departamento, telefone e endereço.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Um diretório corporativo vale dinheiro no mercado clandestino por um motivo simples: a análise que acompanha o post lembra que esse tipo de lista é um alvo pronto para phishing, golpes por mensagem que imitam chefes, colegas ou fornecedores, e para fraudes contra folha de pagamento e pagamentos a fornecedores.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Com nome, cargo, departamento, telefone e endereço em mãos, um golpista monta mensagens muito críveis. Trata-se de leitura de risco sugerida pela natureza do material alegado, não de consequência já observada, e a empresa alvo é uma das maiores operações aéreas do país.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A leitura prática do alerta, mesmo sem confirmação da alegação, é elevar o ceticismo: funcionários, times financeiros e parceiros da VietJet devem desconfiar de pedidos urgentes de pagamento, trocas de dados bancários e mensagens que citam cargos e contatos internos, exatamente o tipo de informação que a lista alegada contém.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Para quem cuida de segurança em companhias aéreas e em fornecedores, o aviso reforça hábitos básicos: confirmar por um segundo canal antes de qualquer pagamento e manter campanhas internas contra phishing. Pelo que se sabe hoje, a resposta proporcional é vigilância, não alarme.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que consta do registro: a oferta teria sido anunciada em fórum, segundo a DailyDarkWeb; a alegação envolve credenciais comprometidas e o tenant Azure da empresa; a VietJet não comentou até a publicação; e a conta que trouxe a história a rotula como não verificada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que não consta: nome do vendedor, nome do fórum, preço pedido, amostra dos dados, data da alegada extração ou qualquer verificação técnica. Também não há pronunciamento da empresa, de autoridades vietnamitas ou de empresas de segurança na base de evidências.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
Até agora, a única voz pública sobre o caso é a DailyDarkWeb, conta dedicada a acompanhar o mercado clandestino. Ela não endossa a alegação: apresenta a venda como relato de um ator de ameaças e destaca que a companhia não se manifestou.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Do outro lado, há o vendedor, identificado apenas como um ator de ameaças. Sua versão é a de que extraiu o diretório com credenciais comprometidas e que os dados cobrem mais de 10 mil pessoas. Nenhum nome, fórum específico ou prova aparece no material disponível.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
A história começa e termina, por enquanto, na mesma publicação de 16 de novembro. Não há registros anteriores na base de evidências, não surgiu confirmação da VietJet, desmentido formal ou amostra validada por pesquisadores. Qualquer evolução do quadro depende desses passos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
O método alegado não envolve falha sofisticada: o vendedor alega uso de credenciais comprometidas, contas e senhas obtidas de algum jeito, para acessar o tenant da VietJet no Microsoft Azure, o ambiente exclusivo da empresa na nuvem da Microsoft. Nada no material fala em exploração de vulnerabilidade ou malware.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O produto alegado é um diretório corporativo clássico: mais de 10 mil linhas com nome completo, e-mail, cargo, departamento, telefone e endereço. Pela descrição disponível, a listagem não menciona dados de clientes, cartões, senhas de sistemas ou informações de voo.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Toda a base atual é um único post de X da DailyDarkWeb, publicado em 16 de novembro de 2026, com imagem anexada e crédito da própria conta. A publicação se apresenta como relato de uma alegação de ator de ameaças ainda não verificada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Em termos de evidência: a extração, o conteúdo da lista e a venda são alegações do vendedor; o risco de phishing e fraude é inferência da nota analítica que acompanha o post; e não existe verificação independente. O Radar mantém o caso como não confirmado até nova evidência.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


