Em 30 segundos
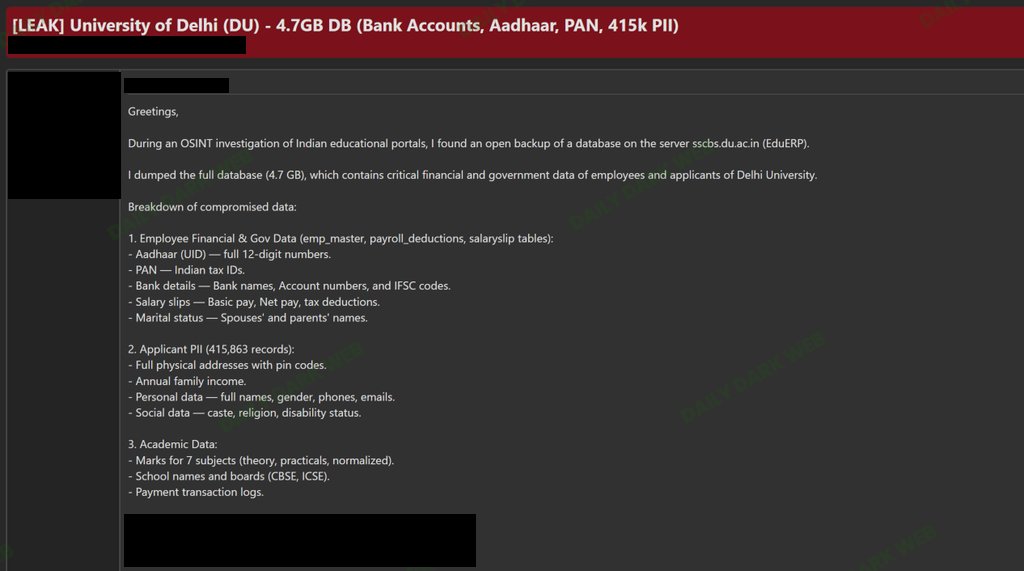
Em 16 de novembro, a conta DailyDarkWeb, que monitora o underground digital, publicou no X a denúncia de um suposto vazamento na Universidade de Délhi, na Índia. Segundo a publicação, um ator de ameaça, ou seja, alguém envolvido em ataques digitais, alega ter copiado um backup de 4,7 GB que estava exposto em um servidor de uma faculdade. A própria publicação avisa que a alegação não foi verificada e que a universidade não comentou o caso.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Este é o conteúdo alegado do arquivo: números de Aadhaar, o documento de identidade indiano, identificadores fiscais PAN, algo como o CPF local, dados de contas bancárias e contracheques de funcionários. A lista inclui ainda informações pessoais de 415.863 candidatos, entre endereços, renda familiar, telefones, e-mails, casta, religião e condição de deficiência.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Na versão contada pelo ator, o caminho até os dados teria sido simples: uma cópia de segurança, o famoso backup, ficou aberta em um servidor EduERP de uma faculdade ligada à Universidade de Délhi. EduERP é um sistema de gestão acadêmica e administrativa. O ator afirma ter encontrado esse arquivo exposto e produzido um dump, uma cópia completa dos dados, de 4,7 GB.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A origem da história é única até agora: o post do DailyDarkWeb. A própria conta incluiu uma nota de análise classificando tudo como alegação não verificada e registrando que a Universidade de Délhi não havia comentado até o momento da publicação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
A nota de análise que acompanha o post avalia o risco em jogo: Aadhaar, PAN e dados bancários reunidos na mesma base seriam informação suficiente para fraudes sérias de identidade e financeiras. Vale repetir, essa é uma avaliação do analista sobre um cenário possível, não um dano constatado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Há também uma camada social delicada. Os campos alegados incluem casta, religião e condição de deficiência dos candidatos, e o analista os destaca como especialmente sensíveis, porque expõem características íntimas de centenas de milhares de pessoas que jamais escolheram compartilhá-las com estranhos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Enquanto nada é confirmado, quem poderia estar na suposta base, funcionários e candidatos, pode agir por precaução. Vale acompanhar extratos e transações bancárias, acionar o banco diante de qualquer movimentação estranha e desconfiar de contatos que citem dados pessoais como prova de autenticidade. São medidas proporcionais ao risco descrito na nota de análise, não uma orientação oficial de ninguém.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que se sabe com certeza é pouco: existe um post do DailyDarkWeb, de 16 de novembro, atribuindo a um ator de ameaça o achado de um backup aberto com dados da Universidade de Délhi, e o próprio post diz que nada foi verificado. O que ninguém sabe ainda: se o arquivo existe de fato, se os dados são reais e atuais, quem é o ator por trás da alegação e como a universidade vai reagir.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
Quem fala no caso, na prática, é o próprio ator, citado pelo DailyDarkWeb. Ele alega que encontrou o backup exposto, que o arquivo tem 4,7 GB e que o conteúdo cobre funcionários e 415.863 candidatos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Do lado da divulgação, o DailyDarkWeb acrescenta sua nota de análise, com o rótulo de alegação não verificada e o registro do silêncio da instituição. A Universidade de Délhi não aparece em nenhuma fonte deste lote com um posicionamento próprio.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
Esta é a primeira captura do caso neste radar: um único post, sem desdobramentos registrados no lote de evidências. Não há resposta da universidade, checagem independente do arquivo ou confirmação de vítimas até aqui. O próximo marco a observar é qualquer manifestação oficial da Universidade de Délhi ou a validação dos dados por terceiros.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 4 interações.
Detalhe técnico
Os detalhes técnicos vêm da própria alegação do ator: um servidor EduERP, plataforma de gestão para instituições de ensino, mantendo um backup de 4,7 GB aberto, ou seja, acessível a quem o encontrasse. O pacote supostamente mistura identificadores Aadhaar e PAN, dados de contas bancárias e contracheques de funcionários em um único repositório, além do cadastro pessoal dos candidatos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Toda a história repousa, por enquanto, em uma única evidência: o post do DailyDarkWeb no X, publicado em 16 de novembro com uma imagem anexa. Não há no lote amostra dos dados que permita checagem independente, fonte secundária que confirme o achado, nem manifestação da Universidade de Délhi. O grau de confiança correto hoje é: alegação de ator de ameaça, sem verificação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


