Em 30 segundos
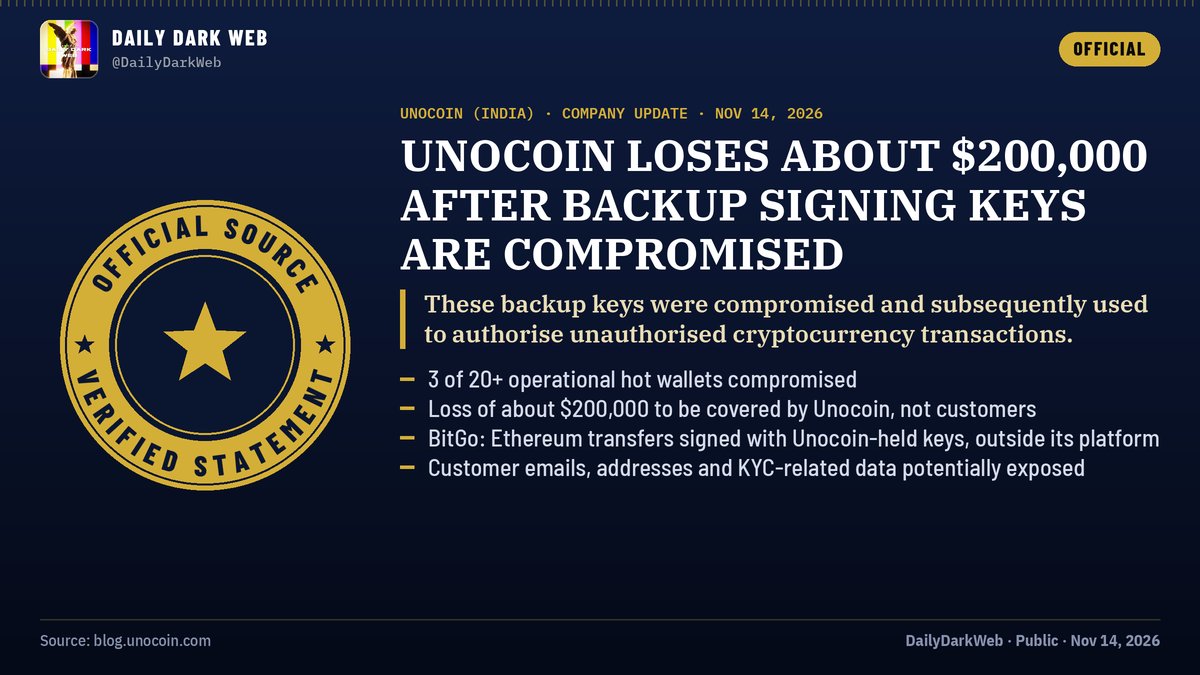
A exchange indiana de criptomoedas Unocoin publicou uma atualização de segurança e coloca as perdas em torno de US$ 200 mil. Pela versão da empresa, as chaves de assinatura de backup, ou seja, as cópias de segurança das credenciais que autorizam transações, foram comprometidas e usadas em transferências de Ethereum. A BitGo, nome que apareceu no caso, afirma que as transferências revisadas usavam chaves em mãos da própria Unocoin, fora da plataforma da custodiante.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O detalhe que muda a leitura do episódio: congelar uma plataforma não impede transferências assinadas com chaves roubadas de autocustódia, aquelas mantidas pelo próprio dono e não por um terceiro. Por isso o foco recai sobre onde as chaves de backup estavam guardadas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O registro público do caso começa com a atualização publicada no blog oficial da Unocoin. Segundo o próprio texto, houve um incidente de segurança, o problema é atribuído ao comprometimento das chaves de assinatura de backup e a estimativa de perda fica na casa dos US$ 200 mil.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
As movimentações em questão ocorreram na rede Ethereum. A BitGo diz ter revisado as transferências e concluído que todas usavam chaves sob custódia da Unocoin, fora do ambiente da BitGo. Se isso procede, o caminho do problema passou pelas cópias de segurança da exchange, e não pela infraestrutura da custodiante.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
O caso expõe uma fronteira que muita gente desconhece: um congelamento interno de plataforma só alcança o que passa pelos sistemas da plataforma. Assinaturas feitas com chaves válidas em autocustódia são aceitas pela própria rede Ethereum, e nenhum botão de emergência da exchange as cancela.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Chaves de backup são uma superfície de ataque silenciosa. Elas existem para emergências, costumam receber menos atenção que as chaves principais e, quando vazam, dão a quem as rouba o mesmo poder de assinar transações que o dono legítimo teria.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Para empresas que guardam chaves, a lição prática é isolar as cópias de assinatura, restringir quem pode tocá-las e trocá-las com regularidade, porque revogar acesso dentro da plataforma não desativa uma chave que vive fora dela.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Para clientes e observadores, o caminho é acompanhar os canais oficiais da Unocoin, tratar os US$ 200 mil como estimativa da própria empresa e aguardar detalhes sobre a remediação antes de tirar conclusões maiores.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está posto na mesa: a Unocoin declara comprometimento das chaves de backup, aponta perdas de cerca de US$ 200 mil em transferências de Ethereum, e a BitGo sustenta que as chaves usadas estavam com a Unocoin, fora da plataforma dela.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: como as chaves vazaram, quem está por trás do comprometimento, se a estimativa cobre todo o alcance do dano e quantos clientes foram afetados. Nada disso aparece no material disponível até aqui.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A própria Unocoin assumiu o episódio no blog, com valor de perda e causa declarada, um nível de abertura que nem toda exchange pratica em incidentes desse tipo.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontes
A BitGo marcou posição: revisou as transferências e afirmou que as chaves envolvidas pertenciam à Unocoin e operavam fora da sua plataforma. A frase funciona como um distanciamento da custodiante em relação ao episódio.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
No X, o perfil DailyDarkWeb resumiu o caso e destacou justamente o ponto técnico que incomoda: congelamento de plataforma não segura transação assinada com chave roubada em autocustódia.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
O quadro começou como um incidente de segurança ainda sem contorno e ganhou número com a atualização da Unocoin: cerca de US$ 200 mil que a empresa liga ao comprometimento das chaves de assinatura de backup.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Depois, a fala da BitGo mudou o foco da discussão: se as chaves estavam mesmo com a Unocoin, a conversa deixa de ser sobre falha de custódia externa e passa a ser sobre gestão interna das cópias de segurança.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 3 interações.
Detalhe técnico
No plano técnico, chave de assinatura é a credencial que valida uma transação na blockchain. Chave de backup é uma cópia dela, criada para emergências. Quem tem a cópia consegue assinar transferências de Ethereum com a mesma validade que o titular original teria.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Daí o alerta central do caso: a rede Ethereum aceita qualquer assinatura válida, não importa quem a produziu, então congelar a plataforma não intercepta transferências assinadas com chaves mantidas fora dela. A BitGo afirma que as transferências revisadas usavam chaves da Unocoin fora do seu ambiente.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base desta notícia tem dois itens: a atualização oficial no blog da Unocoin, fonte primária do incidente, e uma publicação do perfil DailyDarkWeb no X, que resume o caso e acompanha imagem relacionada.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Os limites são claros: o valor de perda é estimativa da própria vítima, a declaração da BitGo chega por relato de terceiros e o corpo do post primário não estava acessível neste lote. Cada afirmação forte, portanto, segue marcada como alegação, e não como fato verificado.blog.unocoin.comblog.unocoin.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- blog.unocoin.comblog.unocoin.com · rss
- DailyDarkWebx.com · DailyDarkWeb · x


