Em 30 segundos
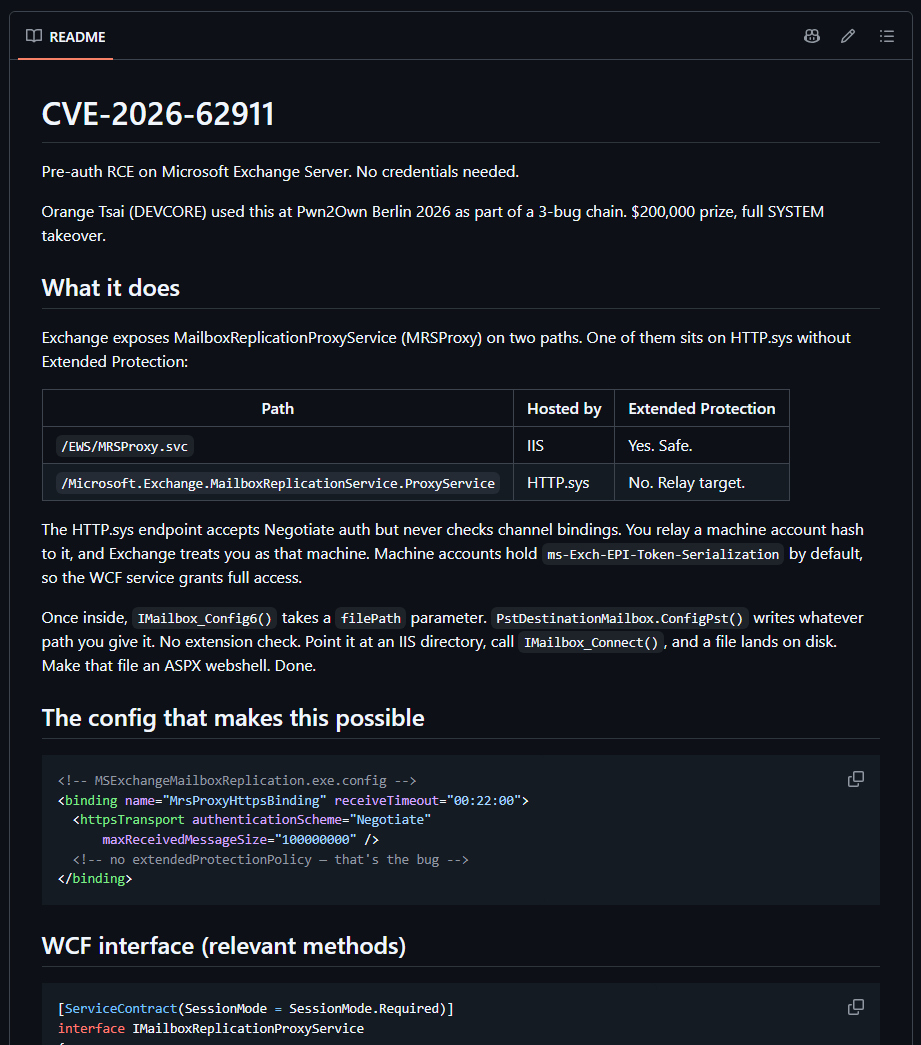
Existe agora código de exploração público no GitHub para o CVE-2026-62911, uma falha de bypass de autenticação por captura e reprodução no Microsoft Exchange Server. Segundo o DarkWebInformer, o PoC encadeia um relay NTLM contra o serviço MRSProxy e pode escrever uma webshell no disco, terminando em execução de código como SYSTEM, o nível máximo de privilégio no Windows.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
A gravidade é alta: CVSS 8.0, com ataque pela rede. A mesma fonte relata que a correção saiu nas atualizações de segurança de agosto de 2026 e que instalações abaixo das builds corrigidas permanecem expostas.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Um repositório público no GitHub, sob o usuário hypnguyen1209, passou a hospedar o código de prova de conceito para o CVE-2026-62911. O lote de evidências não inclui o conteúdo do repositório, apenas a URL e a data de publicação, que coincide com o dia de hoje.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Na sequência, a conta DarkWebInformer publicou um alerta no X descrevendo a cadeia de ataque: a falha de bypass por captura e reprodução seria combinada com um relay NTLM contra o MRSProxy, o serviço de proxy de replicação de caixas postais do Exchange, até permitir gravar uma webshell no servidor.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O mesmo alerta lista as versões afetadas: Exchange Server 2016 CU23, Exchange Server 2019 CU14 e CU15, e Exchange Server Subscription Edition RTM abaixo das builds corrigidas. A correção teria chegado nas atualizações de segurança de agosto de 2026.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que importa
Exchange é o servidor de e-mail de boa parte das empresas, e a descrição da cadeia fala em comprometimento completo do servidor. Se confirmada, a consequência prática vai além de um servidor caído: acesso a caixas postais, credenciais em trânsito e uma porta de entrada para o resto da rede corporativa.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Os números divulgados apontam CVSS 8.0, ataque baseado em rede, com impacto de escalação de privilégio e potencial execução de código como SYSTEM. É o tipo de combinação que transforma uma falha de autenticação em incidente grave.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Com o exploit público, a barreira técnica cai bastante. O que antes exigiria conhecimento profundo da falha agora está ao alcance de qualquer operador com o repositório em mãos, o que costuma encurtar o tempo entre divulgação e tentativa de uso real.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
O que fazer
A leitura prática das evidências é aplicar as atualizações de segurança de agosto de 2026 do Exchange em todos os servidores, começando pelos expostos à internet. Quem não conseguir atualizar de imediato precisa ao menos reduzir a superfície exposta.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Vale também conferir se os servidores estão realmente nas builds corrigidas, já que o alerta lista várias gerações do produto como afetadas, e revisar servidores Exchange atrás do perímetro, não apenas os voltados para a internet.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está no registro: o PoC existe e está público no GitHub, e há uma descrição detalhada da cadeia de ataque com versões afetadas e data de correção, toda atribuída ao DarkWebInformer.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que ainda não se sabe: se o PoC funciona exatamente como descrito, quais pré-requisitos a exploração exige, por exemplo credenciais válidas ou coerção de autenticação, e se já houve tentativa de uso contra servidores reais. O lote também não traz aviso oficial da Microsoft confirmando as builds corrigidas.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A voz central até aqui é o DarkWebInformer, que resume a cadeia em termos diretos: a falha de bypass pode ser encadeada em execução como SYSTEM, e o PoC demonstra o relay contra o MRSProxy combinado com outros primitivos até o comprometimento total do servidor.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Do lado do repositório, o lote não traz descrição, comentário ou resposta do autor, então não há posicionamento independente sobre o código além do alerta que o divulgou.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Evolução
A sequência conhecida é curta: o repositório com o PoC apareceu no GitHub e, no mesmo dia, o DarkWebInformer transformou o achado em alerta público com detalhes técnicos e orientação de correção. Não há registro anterior da discussão neste lote.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O quadro mudou de categoria com essa publicação: uma falha descrita como corrigida em agosto de 2026 passou a ter ferramenta de exploração de acesso livre, o que desloca a urgência de planejamento para resposta imediata.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 4 interações.
Detalhe técnico
Nos detalhes relatados, a falha é um bypass de autenticação por captura e reprodução: o atacante captura material de autenticação e o reapresenta ao servidor. O PoC encadeia isso com um relay NTLM direcionado ao MRSProxy, o endpoint de sincronização de caixas postais, e chega à gravação de uma webshell no disco, com execução no contexto SYSTEM.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Uma ressalva técnica importante: o alerta diz que a falha precisa ser combinada com outros primitivos para alcançar o comprometimento completo, sem especificar quais. Essa lacuna deixa aberta a possibilidade de que a cadeia exija condições adicionais no ambiente alvo, como configuração específica de autenticação.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Este relato se apoia em duas evidências: o repositório do PoC no GitHub, tratado como fonte primária, e o post do DarkWebInformer no X, tratado como discussão. O repositório aparece no lote apenas como URL, sem corpo ou descrição.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
A limitação é clara: toda a caracterização técnica da falha, versões afetadas e correção vem de uma única fonte secundária. Não há, no lote, boletim da Microsoft, teste independente do PoC ou relato de vítima, então as alegações aqui permanecem como alegações.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontesgithub.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Fontes
- github.comgithub.com · rss
- DarkWebInformerx.com · DarkWebInformer · x