Em 30 segundos
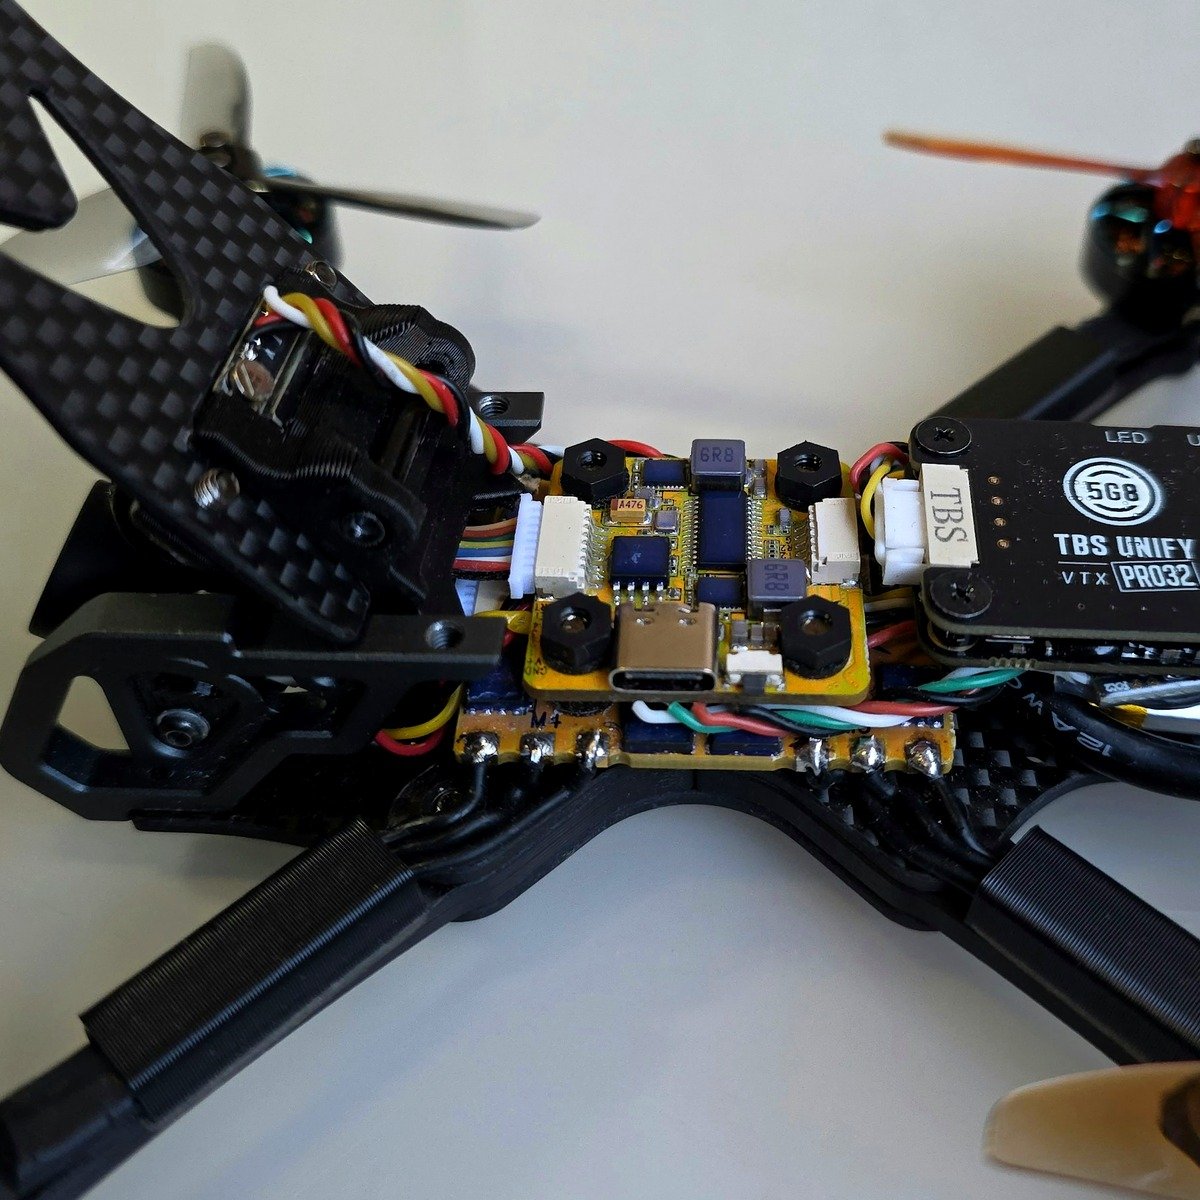
A novidade decisiva vem da Alemanha: segundo o Der Spiegel, a atualização envenenada da fabricante de drones Quantum Systems alcançou servidores das forças armadas alemãs, mas parou por aí e não chegou aos próprios drones. A empresa afirma que suas aeronaves voam normalmente, e a Alemanha aparece como o único cliente a suspender voos, por precaução.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Fontes de segurança ouvidas pela emissora alemã BR dizem que muito aponta para a Rússia, e que o objetivo aparente era direto: tornar os drones inoperantes, acima de tudo os usados pelo exército da Ucrânia. Autoria e objetivo seguem como alegações, não como fatos estabelecidos.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
O que a própria vítima confirmou, repercutido pela imprensa especializada, é ter detectado no fim de outubro de 2026 um incidente que faz parte de um ciberataque ativo conduzido por 'atores hostis', nas palavras da empresa.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
O que aconteceu
A cadeia começa no fim de outubro de 2026, quando a Quantum Systems, empresa alemã de tecnologia de defesa, detectou uma intrusão em seus sistemas. Em 13 de novembro a história veio a público pela imprensa de segurança: a empresa reconheceu que o incidente integra um ciberataque ativo que atribui a 'atores hostis'.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
Segundo a BR, invasores teriam plantado malware, ou seja, software malicioso, nos servidores da Quantum ainda no fim de outubro. A rota escolhida seria o canal oficial de atualizações: o código teria viajado até os drones por meio de uma atualização e os teria deixado inoperantes, ao menos por um período.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
O Der Spiegel acrescenta o contorno mais sensível: a atualização adulterada alcançou servidores do exército alemão, mas não chegou às aeronaves. A Alemanha suspendeu os voos por precaução, enquanto a Quantum sustenta que seus drones operam normalmente.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Por que importa
O caso ilustra o risco do ataque à cadeia de suprimento, aquele em que o invasor contamina o mecanismo de confiança por excelência, a atualização oficial, e transforma cada cliente do fornecedor em alvo potencial. Numa empresa de defesa cujos drones, segundo as fontes ouvidas pela BR, incluem os usados pela Ucrânia em guerra, esse canal alcançaria equipamento militar em operação.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontesGerman defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
O fato de apenas a Alemanha ter suspendido voos revela leituras diferentes do mesmo risco entre clientes. Se o código tivesse chegado aos drones, o efeito projetado pela BR seria aeronaves fora de ação ao menos por um tempo, e em contexto de combate essa janela pode decidir operações inteiras.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
O que fazer
O exemplo concreto de resposta veio do próprio cliente militar alemão: suspender os voos como precaução enquanto o quadro não se esclarece por completo.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Para quem opera servidores que receberam atualizações da Quantum no período, o desenho do incidente sugere o caminho prudente: auditar essas máquinas, preservar registros de acesso e aguardar orientação formal da fabricante. Nas evidências disponíveis não aparece correção publicada nem comunicado técnico com orientações.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontesGerman defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
Sabe-se com a força de uma confirmação da própria vítima que houve incidente detectado no fim de outubro de 2026 e que ele integra um ciberataque ativo. Sabe-se com a força de reportagem que a atualização adulterada teria alcançado servidores militares alemães, e que os drones seguem voando segundo a fabricante.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontesIntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Não se sabe quem atacou. A pista russa é uma avaliação de fontes de segurança repassada pela BR, e o objetivo de tirar os drones da Ucrânia de cena é uma inferência dessas mesmas fontes, não uma conclusão demonstrada com evidência técnica.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Seguem em aberto, por ausência nas evidências: como os invasores entraram, o que exatamente a atualização carregava, se outros clientes além da Alemanha a receberam e se já existe correção em distribuição.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A Quantum Systems reconhece o ataque e o descreve como obra de 'atores hostis', mas garante que seus drones voam normalmente e minimiza o impacto nas operações.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontesIntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Do outro lado, fontes de segurança anônimas citadas pela BR apontam para a Rússia como provável origem e descrevem a intenção de inutilizar os drones, sobretudo os empregados pela Ucrânia.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Nos fóruns, o caso circulou no r/pwnhub, comunidade dedicada a notícias de invasões e vazamentos, com a reportagem original sendo compartilhada e debatida.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."reddit.com · ControlCAD · r/pwnhub · redditAbrir fonte originalVer na lista de fontes
Evolução
13 de novembro: a imprensa especializada registra que a Quantum Systems confirmou um incidente do fim de outubro vinculado a um ciberataque ativo. Nesse ponto o público sabia da invasão, mas não do alcance do código.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
14 de novembro: um boletim de inteligência cibernética agrega as informações novas. A BR atribui o caso à Rússia e descreve o objetivo de inutilizar os drones; o Der Spiegel revela que a atualização atingiu servidores militares alemães; e fica registrado o pouso preventivo na Alemanha. O quadro muda de fornecedor invadido para código hostil dentro da cadeia militar.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
17 de novembro: a história seguia em circulação nas comunidades de segurança, sem que novos dados duros fossem adicionados à pauta nesse meio tempo.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."reddit.com · ControlCAD · r/pwnhub · redditAbrir fonte originalVer na lista de fontes
Alcance
3 grupos independentes, 3 atualizações e 344 interações. Comunidades observadas: r/pwnhub.
Detalhe técnico
O mecanismo descrito pela BR é o clássico envenenamento de atualização: malware colocado nos servidores da Quantum no fim de outubro teria viajado pelo canal de distribuição oficial até os drones e os teria deixado inoperantes por algum tempo. O Der Spiegel delimita o alcance real: o código parou nos servidores, inclusive nos militares alemães, e nunca chegou às aeronaves.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Além desse desenho, quase nada. As evidências disponíveis não trazem família de malware, vetor de entrada, indicadores de comprometimento, as pistas que permitem detectar o invasor, nem detalhes do payload, o código transportado. Sem esses elementos, a verificação independente fica praticamente impossibilitada.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base primária do radar é a reportagem da BleepingComputer, que registra a confirmação oficial da Quantum Systems sobre o incidente do fim de outubro e o ciberataque ativo.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rssAbrir fonte originalVer na lista de fontes
As alegações centrais, autoria russa, objetivo contra os drones da Ucrânia, alcance até servidores militares e suspensão de voos na Alemanha, chegam por um boletim no X que agrega BR, Der Spiegel e a própria Quantum. É repasse de segunda mão, e as matérias originais das emissoras alemãs não estão no lote.IntCyberDigestx.com · IntCyberDigest · xAbrir fonte originalVer na lista de fontes
Completa o conjunto uma thread no r/pwnhub que espelha a reportagem primária, útil como termômetro de repercussão, ainda que sem informação nova além do espelhamento.German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."reddit.com · ControlCAD · r/pwnhub · redditAbrir fonte originalVer na lista de fontes
Fontes
- IntCyberDigestx.com · IntCyberDigest · x
- German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."bleepingcomputer.com · rss
- German defense technology company Quantum Systems confirmed that it detected an incident in late October 2026 that was part of an active cyberattack by "hostile actors."reddit.com · ControlCAD · r/pwnhub · reddit