Em 30 segundos
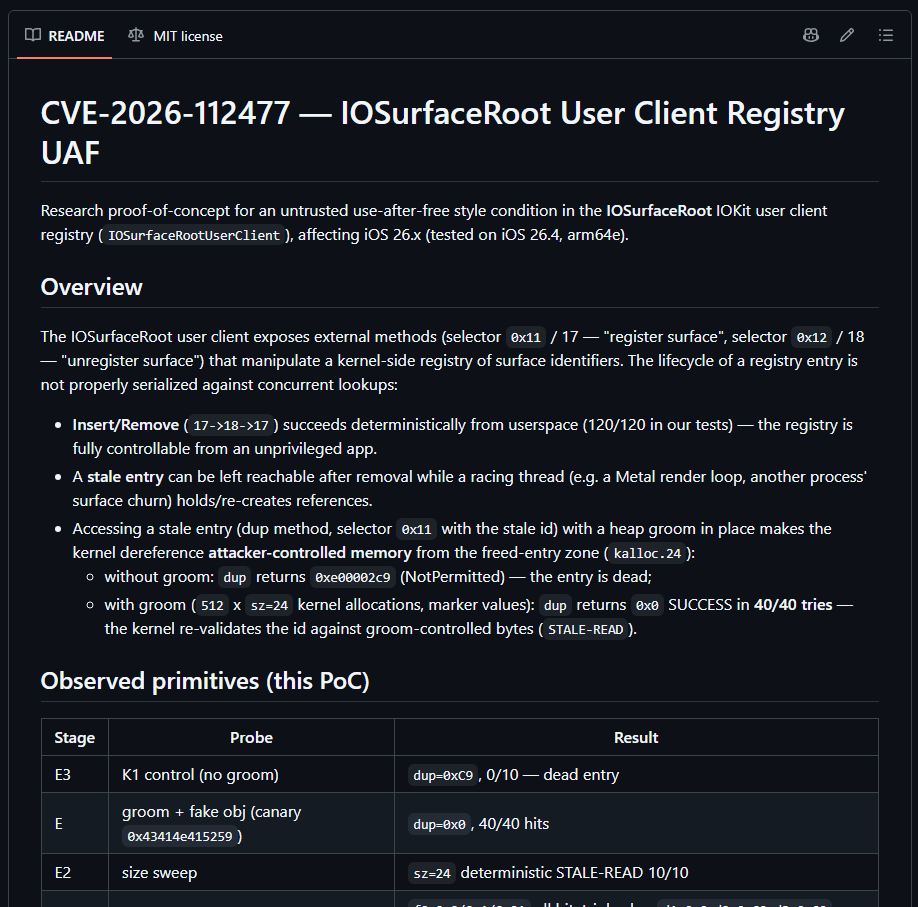
Uma prova de conceito publicada no GitHub explora uma condição de corrida, ou seja, duas operações disputando o mesmo recurso ao mesmo tempo, no subsistema IOSurface da Apple, a peça que gerencia superfícies de memória compartilhada entre processos. O código identifica a falha como CVE-2026-112477 e mostra como registrar e liberar uma superfície em paralelo deixa uma entrada obsoleta ainda alcançável depois da liberação, um clássico use-after-free, uso de memória já liberada, que corrompe a memória do kernel.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Segundo o post que detalhou o caso, o ataque é local, exige privilégios baixos e recebeu nota CVSS 7.0. A mesma publicação lista as versões corrigidas: iOS e iPadOS 26.7.2 e 27.2, macOS 15.8.2, 26.7.2 e 27.2, além das atualizações correspondentes de tvOS, watchOS e visionOS.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Um limite importante: o repositório demonstra a primitiva de corrupção e a reutilização da entrada obsoleta, mas não inclui escalonamento de privilégios nem execução de código no kernel.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A origem é o repositório público github.com/Rust505/CVE-2026-112477, que reúne a prova de conceito e serve como evidência primária do caso. Logo depois, a conta DarkWebInformer publicou no X um resumo técnico com a mecânica da falha, a nota de severidade e as versões de correção.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
A cadeia causal funciona assim: dentro do IOSurfaceRootUserClient, a porta de entrada pela qual aplicativos pedem superfícies ao kernel, operações simultâneas de registro e remoção deixam uma entrada de superfície obsoleta acessível após a memória correspondente ser liberada.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Com heap grooming, a preparação do heap em que o atacante enche a memória recém-liberada com dados próprios, o kernel passa a reutilizar esses dados controlados pelo atacante na alocação liberada. É esse reuso que produce a corrupção de memória do kernel.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que importa
O post atribui à falha impacto de corrupção de memória do kernel ou encerramento inesperado do sistema. Ou seja, na prática, um aplicativo malicioso já instalado no dispositivo poderia travar o sistema ou adulterar memória sensível.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que isso importa mesmo sem exploit completo: primitivas de use-after-free costumam ser o tijolo de partida para cadeias de escalonamento de privilégios. Aqui o PoC para na corrupção, mas a existência de uma primitiva estável e reproduzível em arm64e reduz a distância até um exploit mais sério.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O vetor é local e exige privilégios baixos, o que significa que o atacante precisa de um ponto de apoio no dispositivo. Isso afasta cenários de ataque remoto direto, mas mantém o risco para quem instala aplicativos fora da App Store ou já comprometidos.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que fazer
A orientação prática é atualizar assim que possível. O post lista como corrigidas as versões iOS e iPadOS 26.7.2 e 27.2, macOS 15.8.2, 26.7.2 e 27.2, além de tvOS, watchOS e visionOS nas versões correspondentes.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Uma ressalva honesta: essa lista de versões vem de um post de terceiros, não de um aviso oficial da Apple dentro do nosso lote de evidências. Antes de considerar o caso encerrado, confirme as versões na página de suporte e segurança da Apple.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Para equipes de segurança, vale revisar o PoC no repositório para entender a primitiva e checar se os dispositivos gerenciados já estão nas versões corrigidas.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está demonstrado: a primitiva de use-after-free e a reutilização da entrada obsoleta funcionam, o ataque é local com privilégios baixos e o repositório não contém escalonamento de privilégios nem execução de código no kernel.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: não há no lote nenhum aviso oficial da Apple, nenhuma indicação de exploração na natureza e nenhuma verificação independente da nota CVSS 7.0. O teste em iOS 26.4 com arquitetura arm64e também é afirmação do post, não resultado reproduzido por nós.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A conta DarkWebInformer, no X, é quem deu amplitude ao caso. O post resume a mecânica da falha, atribui severidade alta, lista as versões corrigidas e anexa uma imagem de referência, tudo com o link do PoC.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O autor do repositório, por sua vez, deixou o código falar: no nosso lote não há texto narrativo do próprio Rust505, apenas o artefato público da prova de conceito.github.comgithub.com · rssAbrir fonte originalVer na lista de fontes
Evolução
A evidência mudou o quadro em um ponto decisivo. O resumo anterior dizia que nenhuma correção havia sido mencionada. O post agora traz uma lista explícita de versões corrigidas, o que desloca a orientação de apenas monitorar para atualizar, com a ressalva de confirmar na fonte oficial.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
No plano técnico, nada mudou desde a publicação do PoC: a primitiva de use-after-free está demonstrada, a reutilização da entrada obsoleta está documentada e a ausência de exploit completo permanece como o limite do que se sabe.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 5 interações.
Detalhe técnico
O alvo é o IOSurfaceRootUserClient, a interface de usuário do subsistema IOSurface. Operações concorrentes de registro e remoção de superfícies criam a janela de corrida que deixa a entrada obsoleta alcançável após a liberação da memória.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
A exploração descrita usa heap grooming para que o kernel reutilize dados controlados pelo atacante na alocação liberada. Segundo o post, o teste foi feito no iOS 26.4 em arm64e, a arquitetura dos chips da Apple com proteção de autenticação de ponteiros.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O escopo do repositório é deliberadamente estreito: demonstra a primitiva de use-after-free e o reuso da entrada obsoleta, sem escalonamento de privilégios e sem execução de código no kernel. O impacto declarado inclui corrupção de memória do kernel ou encerramento inesperado do sistema.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém duas peças: o repositório github.com/Rust505/CVE-2026-112477, evidência primária do PoC, e o post de DarkWebInformer no X, que traz o resumo técnico, a nota CVSS, as versões corrigidas e a imagem anexa.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Limite das evidências: o corpo textual do repositório não foi capturado no lote, então todo o detalhe narrativo, incluindo CVSS, versões corrigidas e ambiente de teste, depende do post no X. Um aviso oficial da Apple confirmaria os pontos que hoje são alegação.github.comgithub.com · rssAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes
- github.comgithub.com · rss
- DarkWebInformerx.com · DarkWebInformer · x