Em 30 segundos
Cerca de US$ 1 milhão teriam saído do protocolo Peapods Finance após o que um rastreador descreve como comprometimento dos contratos do token PEAS. Na versão publicada em 19 de novembro pelo perfil osint_based, o atacante configurou um minter, isto é, ganhou poder de emitir tokens novos, nos contratos do PEAS em uma rede de segunda camada, criou moedas do nada, transferiu o lote para a mainnet da Ethereum e vendeu. O dinheiro teria seguido em ETH por várias carteiras até parar na Tornado Cash, um misturador que embaralha fundos e dificulta o rastreamento.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O que aconteceu
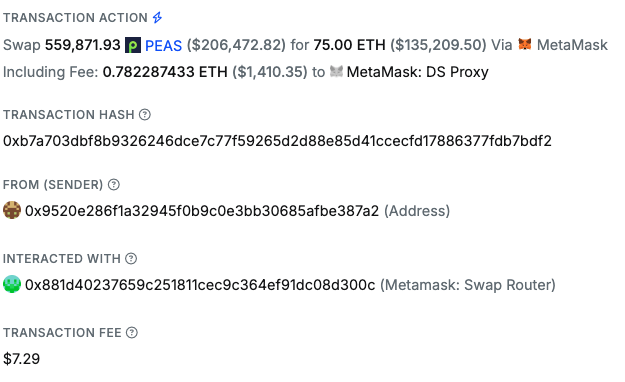
A sequência começa na segunda camada. Segundo o rastreamento, alguém alterou os contratos do PEAS em rede L2 para instalar um minter, uma espécie de máquina de cunhagem, e usou essa permissão para criar tokens que não existiam antes. Em seguida, os tokens recém-criados foram levados por uma ponte, o mecanismo que move ativos entre redes, até a mainnet da Ethereum, onde foram vendidos no mercado.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Do lado do atacante, a preparação teria sido rápida. A carteira usada na operação foi financiada por um serviço de troca sem verificação de identidade, o chamado KYC, apenas dez minutos antes do ataque. O endereço indicado como sendo do atacante é 0x9520e286f1a32945f0b9c0e3bb30685afbe387a2.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Depois das vendas, os recursos teriam se movido em ETH por várias carteiras até chegar à Tornado Cash em 22 transações, o que encerra o rastro público do dinheiro na leitura do rastreador.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Por que importa
O caso mostra por que o controle de emissão é um dos pontos mais sensíveis de um token. Quem consegue cunhar pode criar valor do nada e despejar no mercado. Aqui a análise sugere um agravante: com liquidez fina, cada venda devolvia bem menos do que os tokens valiam no papel, ou seja, o atacante espremeu o preço e ainda assim a perda circulante somaria perto de US$ 1 milhão.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Para quem acompanha finanças descentralizadas, o sinal é duplo. Primeiro, um comprometimento de permissões de cunhagem sugere falha séria de administração de chaves ou de contratos, não um simples bug de preço. Segundo, o envio a um misturador como a Tornado Cash reduz muito a chance de recuperação dos fundos pelos afetados.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O que fazer
Se você tem PEAS ou usa o Peapods Finance, a recomendação prática é calma e verificação: nada substitui um comunicado oficial do time, e nenhum aparece no material disponível até agora. Evite comprar PEAS com desconto grande durante o incidente, porque o preço pode refletir tokens fraudulentos em circulação, e não uma oportunidade genuína.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Vale monitorar os canais oficiais do Peapods e serviços de segurança. Se a equipe confirmar o comprometimento, devem vir instruções sobre pausa de contratos, registro de saldos ou compensação. Enquanto isso, qualquer número de perda deve ser tratado como estimativa de terceiros.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que a evidência sustenta até agora, sempre como relato de um único rastreador: a mecânica do ataque com minter na L2, a venda na mainnet, o financiamento da carteira dez minutos antes, o endereço atribuído ao atacante e o destino do dinheiro em 22 transações na Tornado Cash.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: como o atacante obteve a permissão de cunhar, se houve invasão de chaves, exploração de contrato ou falha em alguma atualização. Também não há confirmação oficial da Peapods, número auditado da perda, nem identificação de quem está por trás da carteira. O montante de US$ 1 milhão é arredondado e vem de uma fonte só.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
Quem puxou o assunto foi o perfil osint_based, que publicou em 19 de novembro um alerta com imagem de análise e a carteira envolvida. O tom é de rastreamento em tempo quase real: ataque identificado, rota do dinheiro seguida e destino no misturador declarado.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Nenhuma outra voz aparece no material disponível. Sem resposta da equipe da Peapods, sem confirmação de bolsa ou de outro pesquisador, o quadro inteiro descansa numa publicação de um único autor.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Evolução
O registro começa já com a história completa montada. Em vez de um alerta inicial seguido de atualizações, o material disponível traz a cadeia inteira de uma vez: comprometimento, cunhagem, travessia pela ponte, venda, fuga em ETH e entrada no misturador.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O próximo movimento esperado é institucional: comunicado da Peapods, confirmação ou correção dos valores e eventual pausa dos contratos. Se isso vier, a estimativa de US$ 1 milhão e a rota dos fundos deixam de ser hipótese de rastreador e ganham lastro oficial. Hoje não têm.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 1 interações.
Detalhe técnico
Em detalhes, o golpe explora a arquitetura em duas camadas. O minter foi instalado nos contratos do PEAS na L2, rede mais barata onde cunhar custa pouco. A ponte então carrega os tokens para a mainnet, onde estão a liquidez e os compradores. Vender lá transformou tokens criados de graça em ETH de verdade.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
O rastreador atribui o endereço 0x9520e286f1a32945f0b9c0e3bb30685afbe387a2 ao atacante e afirma que ele foi financiado por um serviço de troca sem KYC dez minutos antes da operação, padrão comum em ataques planejados para reduzir elos com a identidade real.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base desta notícia é uma única publicação: o post de 19 de novembro do perfil osint_based no X, com imagem de análise anexada. Não há comunicado da Peapods, reportagem de veículo estabelecido ou segunda fonte independente no lote de evidências.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Isso significa uma hierarquia clara de confiança: o que está aqui é o que um rastreador afirma ter visto na blockchain. Comprometimento, autoria, valor exato da perda e lavagem de dinheiro seguem como alegações rastreadas, não como fatos confirmados pela vítima.osint_basedx.com · osint_based · xAbrir fonte originalVer na lista de fontes
Fontes
- osint_basedx.com · osint_based · x