Em 30 segundos
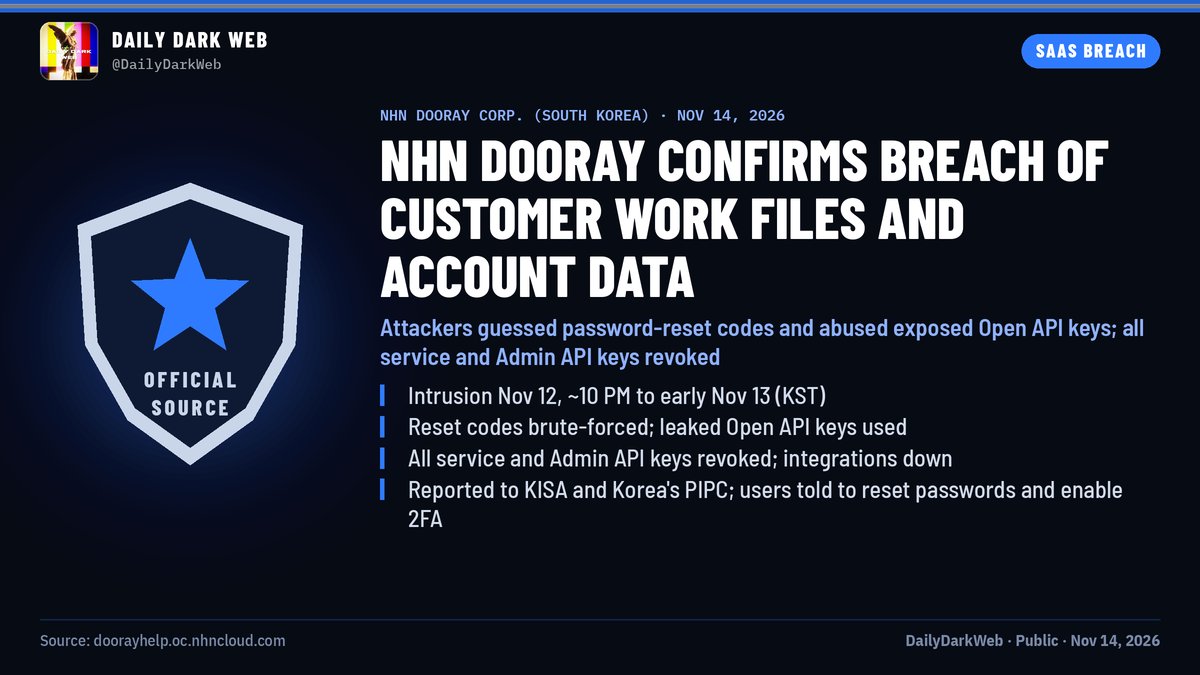
A NHN publicou, com carimbo de tempo de 15 de novembro de 2026, um aviso oficial de segurança na central de ajuda do Dooray, seu serviço de trabalho colaborativo. A conversa pública sobre o caso começou na mesma janela de tempo, quando a conta DailyDarkWeb resumiu o documento na rede social X.doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Segundo esse resumo do comunicado, a empresa confirmou que arquivos de trabalho e dados de contas vazaram depois que invasores adivinharam códigos de redefinição de senha e usaram chaves de API expostas, que funcionam como senhas de programas. Em resposta, todas as chaves de API de serviço e de administração foram revogadas, o que interrompeu integrações. A orientação aos usuários é trocar senhas, ativar a verificação em duas etapas e revisar fluxos conectados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
O que aconteceu
O registro primário é o aviso em si, hospedado no endereço oficial da central de ajuda do Dooray, na versão em coreano, com data de 15 de novembro de 2026. Este lote de evidências capturou o link e a data do documento, mas não o texto integral.doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Pelo relato resumido pela DailyDarkWeb, a cadeia causal tem dois ganchos. Primeiro, invasores adivinharam códigos de redefinição de senha, aqueles números curtos e temporários enviados ao usuário para recuperar o acesso. Segundo, chaves de API expostas abriram um caminho adicional. Combinados, os dois lhes deram acesso a arquivos de trabalho e dados de contas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
A resposta da empresa, ainda segundo o resumo, foi enérgica: revogar todas as chaves de API de serviço e de administração. Chave revogada deixa de funcionar de imediato, e por isso as integrações que dependiam delas, ou seja, as ferramentas conectadas ao Dooray, pararam de funcionar junto.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Arquivos de trabalho e dados de contas são justamente o material que uma ferramenta como o Dooray concentra. Se o relato se confirmar, o incidente atinge documentos internos e credenciais de acesso ao mesmo tempo, uma combinação que tende a amplificar o dano potencial.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Cancelar todas as chaves, incluindo as administrativas, indica que a empresa tratou as credenciais como integralmente comprometidas. O preço desse confinamento é a quebra das integrações, um compromisso clássico entre segurar o incidente e manter o serviço rodando sem interrupções.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A orientação atribuída à NHN no comunicado tem três passos práticos: redefinir a senha da conta, ativar a autenticação em duas etapas, que exige um segundo código além da senha, e revisar os fluxos conectados, isto é, conferir se automações e integrações ainda agem como esperado depois da revogação das chaves.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Para quem usa o Dooray, a leitura prática é agir na direção contrária ao ataque: primeiro travar a conta com senha nova e segundo fator, depois inspecionar tudo o que estava conectado a ela e reconstruir o que a revogação de chaves derrubou.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está estabelecido no registro: existe um aviso oficial datado de 15 de novembro e, conforme resumido por terceiro, ele confirma o vazamento, descreve o mecanismo de adivinhação de códigos somado a chaves expostas, registra a revogação total das chaves de API e traz orientações aos usuários.doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que nenhum documento do lote responde: como os códigos foram adivinhados, se por tentativas repetidas sem limite ou por outro desvio. Como as chaves de API ficaram expostas. Quantas contas e arquivos foram afetados, se os dados foram copiados de fato e quem são os invasores.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A única voz pública capturada é a da conta DailyDarkWeb, no X, que resumiu o comunicado em inglês com tom de alerta e repetiu os três conselhos: trocar senha, ativar duas etapas, revisar integrações. O post acompanha uma imagem que retrata o comunicado oficial.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fora disso, o lote não traz reação registrada de clientes afetados nem análise independente do caso. A única interpretação disponível até aqui é o resumo dessa conta sobre o documento da empresa.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Evolução
A sequência registrada é curta. O aviso oficial na central de ajuda e o post da DailyDarkWeb carregam carimbos de tempo idênticos, 15 de novembro de 2026, de modo que o reconhecimento pelo fornecedor e a amplificação pública ocorreram praticamente juntos.doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Antes desse ponto, o registro fica em branco. O lote não informa a data da intrusão original nem fases anteriores, como investigação interna ou comunicação restrita a clientes. A história documentada começa na admissão pública do problema.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
O mecanismo descrito no comunicado combina duas falhas de credencial. Códigos de redefinição de senha são números curtos e temporários enviados ao usuário; adivinhá-los significa acertar o valor sem ser o destinatário legítimo, o que sugere espaço para tentativas repetidas. Já as chaves de API são credenciais de programa, usadas por integrações para agir no serviço sem intervenção humana. Expostas, elas equivalem a um acesso pronto.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Revogar uma chave de API invalida o acesso na hora, porém sem distinguir uso legítimo de uso abusivo. É por isso que a medida derrubou integrações inteiras junto com qualquer acesso de invasores, e é também o motivo de o comunicado pedir a revisão dos fluxos conectados após a troca.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A fonte primária é o aviso oficial, no endereço da central de ajuda do Dooray, comunicado 139, versão em coreano. O lote capturou o link e a data, mas não o corpo do texto, de modo que o conteúdo do documento não foi lido diretamente nesta apuração.doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
A fonte secundária é o post de 15 de novembro da conta DailyDarkWeb, no X, com resumo do comunicado e imagem anexa do documento. Todo o detalhe substantivo deste relato depende desse resumo de terceiro.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O próximo passo de verificação é direto: abrir o aviso original e conferir o texto em coreano, incluindo escopo do vazamento e eventuais prazos. Até lá, os detalhes devem ser tratados como relato de terceiro sobre um documento oficial, não como leitura direta da empresa.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesdoorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rssAbrir fonte originalVer na lista de fontes
Fontes
- doorayhelp.oc.nhncloud.comdoorayhelp.oc.nhncloud.com · rss
- DailyDarkWebx.com · DailyDarkWeb · x


