Em 30 segundos
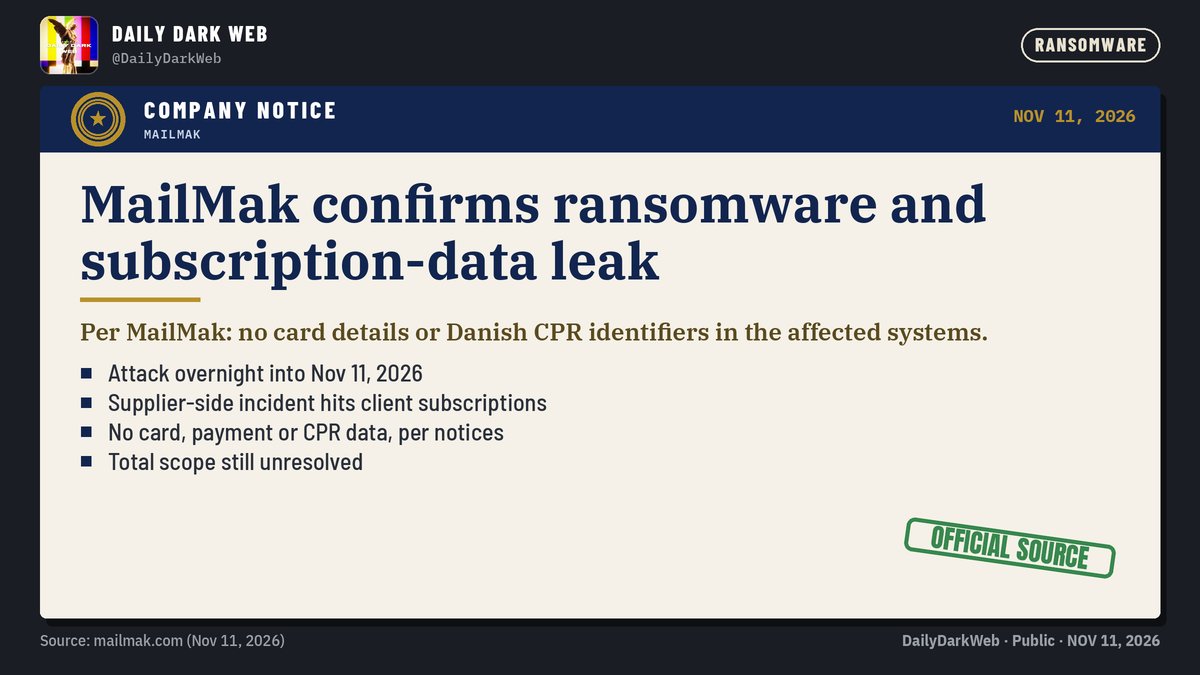
A atualização mais recente do lote é um post da DailyDarkWeb afirmando que a MailMak confirmou um ataque de ransomware e um vazamento ligado a serviços de assinatura. A publicação atribui à IDA a informação de que dados de assinantes da edição impressa da Ingenioren foram expostos, mas o lote não traz a confirmação original dessas organizações.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Segundo a cadeia de atribuição apresentada pela DailyDarkWeb, primeiro teria ocorrido um ataque de ransomware com vazamento nos serviços de assinatura da MailMak. Em seguida, a IDA teria identificado dados de assinantes da Ingenioren impressa entre as informações expostas. Essa sequência é relatada pelo perfil, não demonstrada diretamente pelo material fornecido.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Se os dados de assinantes impressos realmente vazaram, eles podem ser usados para tornar mensagens fraudulentas mais convincentes. A própria DailyDarkWeb associa o episódio ao risco de phishing direcionado, isto é, golpes personalizados para parecerem comunicações legítimas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A recomendação expressa no post é ficar atento a phishing personalizado. Na prática, assinantes devem tratar com cautela mensagens inesperadas que mencionem sua assinatura, especialmente quando pedirem credenciais, pagamentos ou acesso por links.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está observado é a publicação da DailyDarkWeb com essas afirmações. Continuam sem resposta no lote o número de pessoas afetadas, quais campos de dados foram expostos, quando o incidente ocorreu e se houve outras categorias atingidas. O próprio post diz que o alcance total permanece desconhecido.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A DailyDarkWeb diz que a MailMak confirmou ransomware e vazamento. O perfil também atribui à IDA a afirmação de que dados de assinantes da versão impressa da Ingenioren vazaram, enquanto informações de pagamento e membros exclusivamente digitais não teriam sido afetados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
O lote registra apenas um relato publicado pela DailyDarkWeb e uma referência à página inicial da MailMak, sem comunicado textual, cronologia anterior ou atualização posterior. Por isso, não é possível reconstruir como a investigação evoluiu nem verificar se o escopo mudou depois da publicação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesmailmak.commailmak.com · rssAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 4 interações.
Detalhe técnico
A única caracterização técnica disponível é o termo ransomware, acompanhado da alegação de vazamento em serviços de assinatura. Não há no lote detalhes sobre o grupo envolvido, vetor de entrada, sistemas comprometidos, criptografia de arquivos, volume extraído ou evidência forense.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A evidência substantiva do lote é um post da DailyDarkWeb no X, acompanhado de uma imagem. O registro da MailMak aponta apenas para a página inicial e não contém título, corpo ou declaração que confirme o incidente. Assim, ataque, vazamento, categorias afetadas e exclusões permanecem alegações de terceiros neste conjunto de evidências.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesmailmak.commailmak.com · rssAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x
- mailmak.commailmak.com · rss


