Em 30 segundos
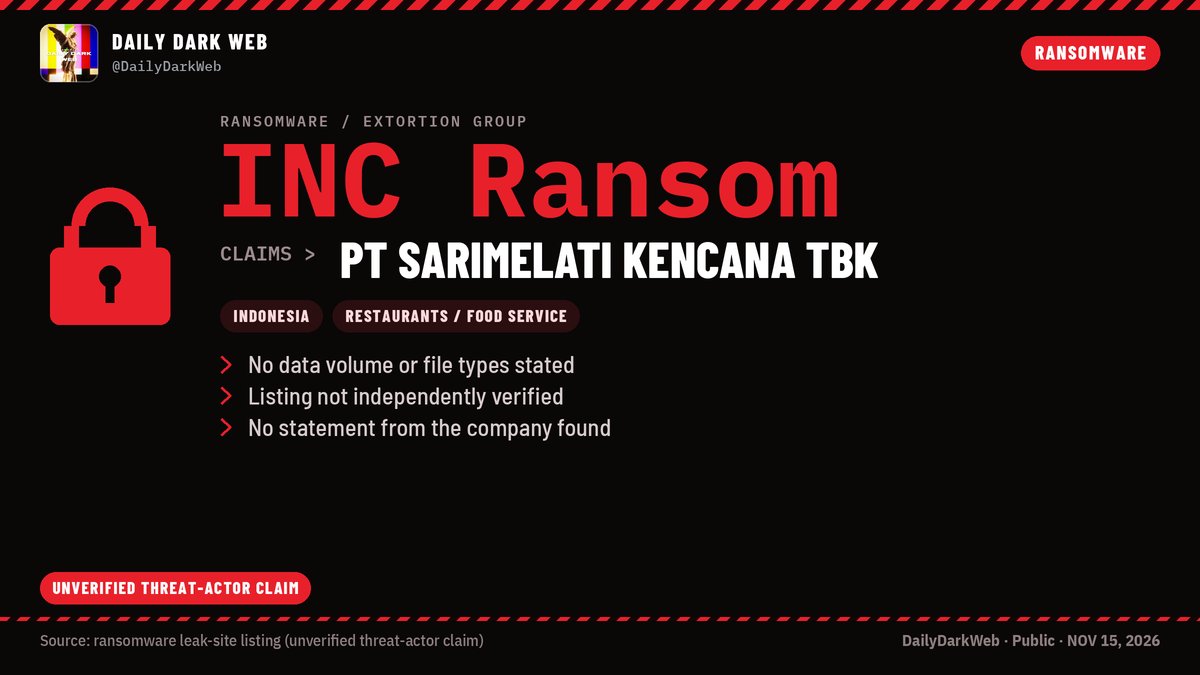
O grupo de extorsão INC Ransom acrescentou a PT Sarimelati Kencana Tbk, operadora das franquias do Pizza Hut na Indonésia, ao seu site de vazamentos, a página onde grupos criminosos listam vítimas para pressionar negociações. O registro foi identificado pelo perfil de monitoramento DailyDarkWeb no X em 15 de novembro de 2026. A empresa é listada na bolsa indonésia e comanda a rede no país como franqueada da YUM! Brands.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por ora, isso é apenas uma alegação do grupo criminoso. A listagem não informa volume de dados, tipo de arquivos nem prazo, a empresa não se manifestou e a alegação de ataque não foi verificada de forma independente.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
A PT Sarimelati Kencana Tbk opera a cadeia Pizza Hut em território indonésio como franqueada da YUM! Brands, tem ações negociadas na bolsa da Indonésia e é subsidiária do grupo PT Sriboga Raturaya, segundo o relato.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
De acordo com o monitoramento, o nome da empresa apareceu no site de vazamentos do INC Ransom sem qualquer detalhe: nada sobre o tamanho do suposto roubo de dados, nada sobre os tipos de arquivo envolvidos e nenhuma data limite para publicação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Nenhuma declaração da Sarimelati Kencana foi localizada até o momento da publicação, e a alegação de invasão não recebeu confirmação de nenhuma fonte independente.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
A nota de analista que acompanha o post descreve o INC Ransom como uma operação antiga de roubo de dados e extorsão que atingiu repetidamente empresas indonésias ao longo de 2026, incluindo companhias de alimentos e bebidas. Essa trajetória é uma caracterização do analista, não um fato verificado neste lote.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Se um incidente de roubo de dados de fato ocorreu em uma cadeia nacional de restaurantes, o cenário plausível inclui registros de funcionários, contratos de fornecedores e franqueados e, possivelmente, dados de clientes do serviço de entrega. Vale repetir: isso é hipótese de analista, não achado confirmado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A recomendação prática do analista vale para clientes e funcionários: ficar atentos a mensagens de phishing e a promoções falsas que usem a marca Pizza Hut Indonésia como isca. Trate a notícia como alegação não verificada de um ator de ameaça, não como confirmação de invasão.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Acompanhe os canais oficiais da empresa e da bolsa indonésia por um comunicado formal. Em companhias de capital aberto, um pronunciamento desse tipo costuma ser o primeiro passo para dimensionar o incidente.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que a evidência mostra: o nome da operadora do Pizza Hut Indonésia aparece no site de vazamentos do INC Ransom segundo o monitoramento, a listagem não traz detalhes e não existe posicionamento da empresa até agora.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: se dados foram de fato obtidos, qual seria o volume e o tipo, se há prazo de publicação ou contato de resgate, e como responderão a Sarimelati Kencana e sua controladora Sriboga Raturaya.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
Até este momento, a única voz pública é a do DailyDarkWeb, que reportou a listagem e acrescentou a ressalva central do caso: tratar tudo como alegação não verificada de ator de ameaça, não como confirmação de violação de dados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Pelo relato, o próprio INC Ransom não publicou texto explicativo ou amostra junto à listagem, apenas incluiu o nome da vítima na página. Nenhuma declaração da Sarimelati Kencana foi encontrada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
Este é o primeiro registro público do caso no lote de evidências. Não há listagens anteriores, comunicados prévios ou reações oficiais conhecidas. Os próximos marcos possíveis seriam um comunicado da empresa, a adição de prazo ou amostras no site de vazamentos, ou a retirada silenciosa da listagem, e nada disso foi sinalizado ainda.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 1 interações.
Detalhe técnico
Na mecânica da extorsão por vazamento, o grupo lista a vítima em um site próprio e usa a ameaça de publicar dados como alavanca de negociação. Neste caso, a entrada da PT Sarimelati Kencana Tbk aparece sem metadados: sem volume, sem tipos de arquivo e sem contagem regressiva, o que impede qualquer dimensionamento técnico.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Um detalhe que pode pesar nos próximos dias: a vítima alegada é uma companhia de capital aberto na Indonésia, e empresas listadas em bolsa têm obrigações de divulgação que podem forçar um pronunciamento formal caso o incidente se confirme.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Toda esta notícia repousa sobre uma única evidência: o post do DailyDarkWeb no X, de 15 de novembro de 2026, que traz imagem do site de vazamentos e uma nota de analista. Não há comunicado da empresa, segunda fonte ou verificação independente no lote, e qualquer atualização depende de novas evidências.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


