[Fonte única] INC Ransom alega ataque a unidades americanas da Computacenter
O INC Ransom listou a Computacenter em seu site de vazamentos, citando as empresas norte-americanas Pivot Technology Solutions e Sigma Solutions. A publicação sugere criptografia, mas não apresenta amostras nem informa o volume de dados. A Computacenter não confirmou publicamente o incidente.
Em 30 segundos
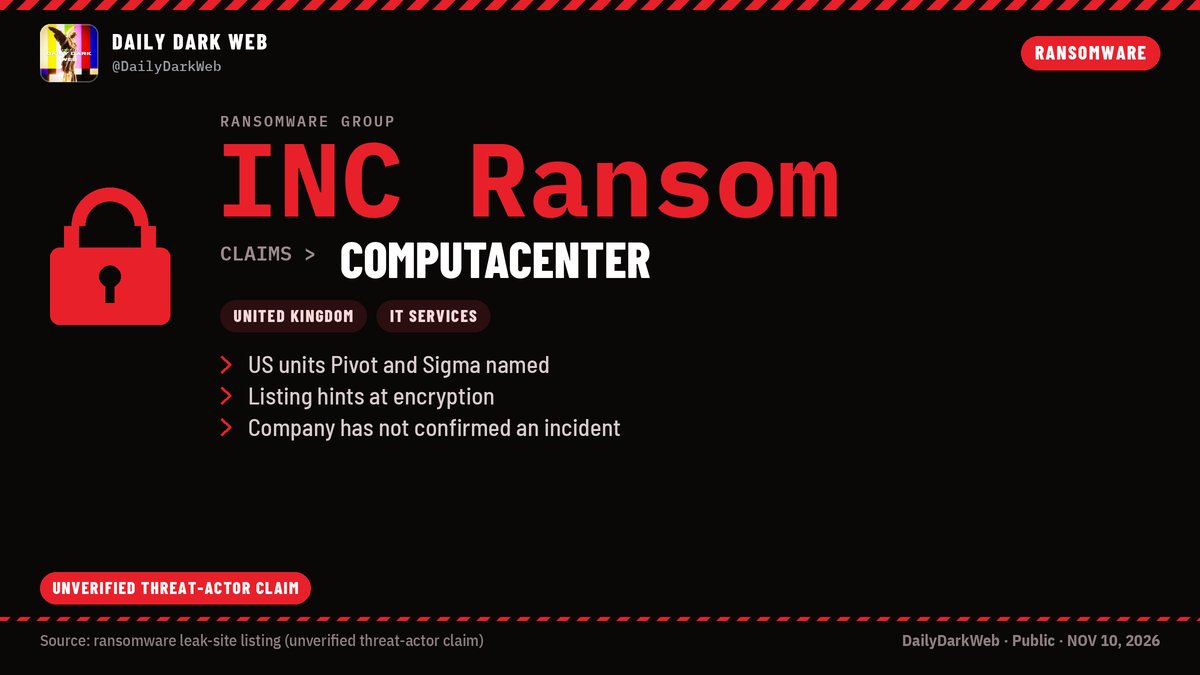
A atualização disponível é uma alegação ainda não confirmada: segundo o DailyDarkWeb, o grupo INC Ransom incluiu a Computacenter em seu site de vazamentos e citou as unidades norte-americanas Pivot Technology Solutions e Sigma Solutions. A postagem sugere possível criptografia, mas não apresenta provas técnicas ou amostras de dados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O relato afirma que a listagem do INC Ransom nomeia duas empresas de serviços de TI adquiridas pela Computacenter na América do Norte. Isso indica que a alegação estaria relacionada às operações americanas do grupo, mas não confirma quais sistemas, empresas ou clientes teriam sido afetados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Se o incidente for confirmado, o impacto pode ir além da própria empresa porque a Computacenter fornece infraestrutura e serviços gerenciados de TI a grandes organizações e órgãos públicos. O possível risco para clientes e cadeias de fornecedores é, por enquanto, uma inferência baseada no perfil da companhia, não uma consequência demonstrada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A orientação mais prudente é tratar a publicação como uma alegação de um ator de ameaça, e não como confirmação de invasão. Organizações ligadas às unidades citadas podem acompanhar comunicados oficiais antes de concluir que houve comprometimento.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
Sabe-se apenas o que foi descrito na postagem: uma suposta listagem, a menção à Pivot Technology Solutions e à Sigma Solutions e uma indicação vaga de criptografia. O lote não contém amostras, volume de dados, cronologia do possível incidente, evidências de acesso ou confirmação pública da Computacenter.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
O DailyDarkWeb ressalta que a alegação não deve ser confundida com confirmação de violação. A publicação também chama atenção para um possível risco de cadeia de fornecedores caso um ataque ao prestador de serviços de TI seja comprovado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
O lote registra somente esta etapa da história: a divulgação da suposta listagem pelo DailyDarkWeb. Não há evidência anterior ou posterior que mostre resposta da empresa, publicação de dados, avanço de negociações ou mudança no estado da alegação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
Não há detalhes técnicos suficientes para caracterizar o suposto ataque. A referência genérica a criptografia não informa vetor de entrada, variante de ransomware, sistemas afetados, indicadores de comprometimento, mecanismo de persistência ou eventual extração de arquivos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A única evidência fornecida é uma postagem do DailyDarkWeb no X, acompanhada de uma imagem e de um resumo atribuído à listagem do INC Ransom. Sem comunicado da Computacenter, amostras verificáveis ou outra fonte independente neste lote, a alegação continua sem confirmação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


