Em 30 segundos
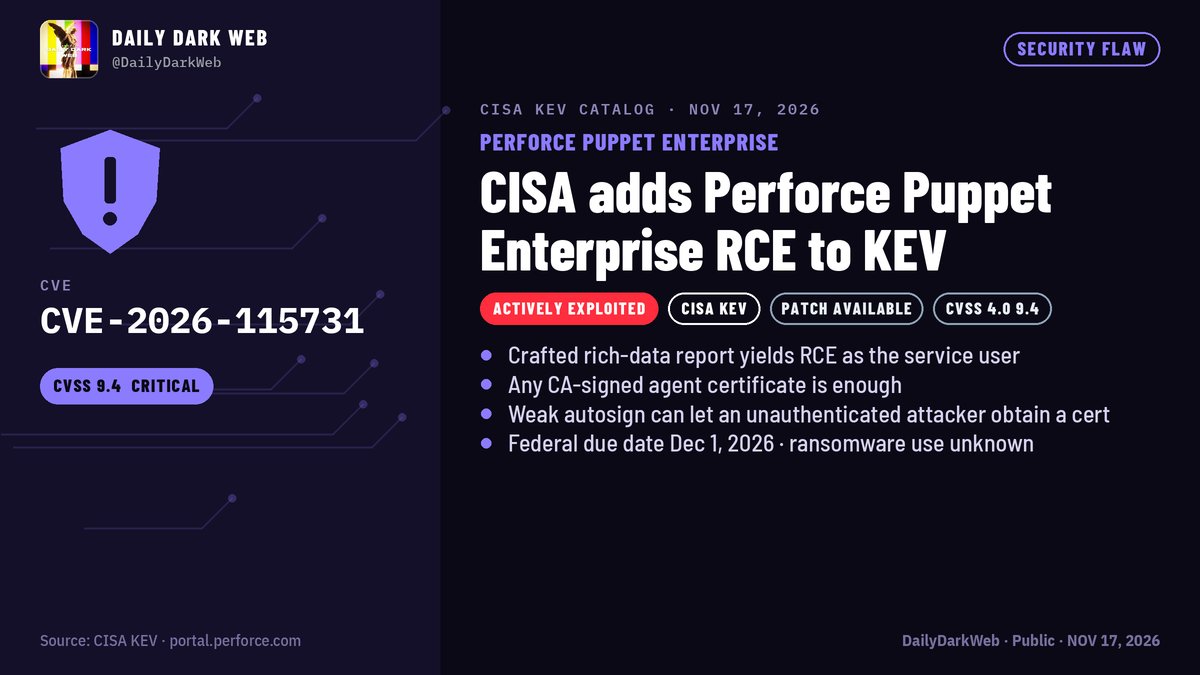
A CISA, agência de cibersegurança dos Estados Unidos, adicionou a CVE-2026-115731 ao KEV, o catálogo oficial de vulnerabilidades com exploração conhecida, com data registrada em 16 de novembro de 2026. A falha atinge o Puppet Enterprise, da Perforce, e permite execução remota de código no Puppet Server, ou seja, um atacante consegue rodar comandos na máquina alheia. O mecanismo é uma desserialização insegura, quando o servidor tenta reconstruir objetos a partir de dados recebidos e acaba executando conteúdo malicioso, no código que processa relatórios. Presença no KEV significa que a CISA considera a falha explorada ativamente, e não apenas teórica.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A ação exigida é aplicar as mitigações conforme as instruções do fabricante, seguindo a diretriz federal BOD 26-04 de priorização de correções por risco. Órgãos federais americanos têm prazo até 1 de dezembro de 2026. Para uso em nuvem, a entrada manda seguir a versão correspondente da diretriz ou descontinuar o produto se não houver mitigação disponível.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
O que aconteceu
Segundo a entrada do KEV, o problema está no processamento de relatórios do Puppet: um cliente que possua qualquer certificado de agente assinado pela CA, a autoridade certificadora da infraestrutura, pode enviar um relatório com um tipo de dado manipulado em uma requisição PUT e executar código arbitrário no Puppet Server com os privilégios do usuário de serviço.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
Há um agravante documentado: se a autoridade certificadora assina solicitações automaticamente, sem verificação forte de identidade, um atacante presente na rede e sem qualquer credencial pode obter um certificado válido e depois explorar a falha. Em certas configurações, portanto, o ataque dispensa autenticação prévia.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
O alerta de agora é o desfecho de uma sequência. Segundo a conta DailyDarkWeb, a Perforce já havia lançado correções nas versões 2023.8.13, 2025.12.1 e 2026.0.1 do Puppet Enterprise, e detalhes públicos de exploração circulavam desde pelo menos 5 de novembro, quando nenhum dos dois CVEs relacionados constava no KEV. O portal da Perforce mantém um aviso oficial sobre a falha, embora o conteúdo completo desse aviso não esteja no material coletado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesportal.perforce.comportal.perforce.com · rssAbrir fonte originalVer na lista de fontes
O quadro mudou: a CVE-2026-115731 entrou no KEV, o que eleva a falha de risco documentado a incidente ativo aos olhos do governo americano, com prazo federal definido e ação obrigatória para agências.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
O Puppet Server costuma ser a peça central de automação que distribui configuração para muitas máquinas gerenciadas de uma vez. Por isso, execução de código nele, mesmo limitada ao usuário de serviço, pode escalar para controle amplo da infraestrutura administrada pelo servidor. O raciocínio é analítico: a evidência descreve o alcance técnico da falha, mas não mede o impacto em ambientes reais.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
O cenário sem autenticação é o que mais preocupa na prática. A CISA documenta que a assinatura automática de certificados sem verificação forte abre caminho para um atacante de rede obter credencial válida; combinada à falha de relatórios, isso reduz a barreira do ataque a simples acesso de rede. Verificar se a CA assina tudo automaticamente vira, então, parte essencial da avaliação de risco.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A CISA exige aplicação de mitigações conforme as instruções do fabricante, com conformidade à BOD 26-04 e aos requisitos de triagem forense citados no aviso. Órgãos federais têm até 1 de dezembro de 2026. A entrada também manda avaliar a exposição de cada ativo à internet e, para serviços em nuvem, seguir a diretriz correspondente ou descontinuar o produto se não houver mitigação.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
Segundo o post do DailyDarkWeb, que cita fontes da Perforce, as versões corrigidas são Puppet Enterprise 2023.8.13, 2025.12.1 e 2026.0.1, e é preciso reiniciar o serviço puppetserver depois de atualizar. Vale confirmar os detalhes diretamente no aviso oficial da Perforce antes de aplicar.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Além do patch, o aviso destaca o vetor de acesso: revise se a autoridade certificadora do Puppet assina pedidos de certificado automaticamente sem verificação forte e endureça esse fluxo, porque é exatamente esse atalho que transforma a falha em ataque sem autenticação.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que é sabido com base na entrada oficial: a falha existe no processamento de relatórios, a CISA reconhece exploração ativa, o prazo federal é 1 de dezembro de 2026 e a ação exigida segue a BOD 26-04.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
O que permanece desconhecido: o registro marca uso por ransomware como desconhecido, e o material disponível não traz vítimas, grupos atacantes, setores atingidos ou escopo da exploração em campo.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
Há ainda uma lacuna apontada pela comunidade: segundo o DailyDarkWeb, a CVE-2026-115732, mencionada no histórico do caso, não entrou no KEV nesta atualização. O material coletado não detalha essa segunda falha.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A principal voz pública registrada no material é a conta DailyDarkWeb, que resume a atualização e recomenda corrigir o Puppet Enterprise imediatamente e revisar se a CA assina certificados sem verificação forte. A conta também anota que seu post de 5 de novembro já apontava detalhes públicos de exploração quando nenhum dos CVEs estava no KEV, e que isso mudou para a CVE-2026-115731.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
Linha do tempo reconstruída a partir da comunidade: em 5 de novembro circulavam detalhes públicos de exploração das falhas do Puppet Enterprise, mas nenhuma das CVEs relacionadas constava no KEV naquela altura.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Em 16 de novembro de 2026, a CVE-2026-115731 foi registrada no KEV com prazo federal de 1 de dezembro, convertendo o alerta em obrigação de correção para agências americanas e em sinal de risco elevado para o resto do mercado.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
3 grupos independentes, 2 atualizações e 0 interações.
Detalhe técnico
Detalhes técnicos da entrada oficial: a falha é de desserialização de dados não confiáveis no código de processamento de relatórios do Puppet. O vetor é uma requisição PUT contendo um relatório com um tipo rich-data forjado. Qualquer certificado de agente assinado pela CA basta para autenticar a requisição, e a execução ocorre no Puppet Server como o usuário do serviço.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
O pré-requisito de certificado pode cair: se a autoridade certificadora assina pedidos automaticamente sem verificação forte, um atacante de rede não autenticado primeiro obtém um certificado válido e então explora a falha. A entrada cita ainda requisitos de triagem forense da CISA como parte da resposta ao incidente.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontes
Fontes e evidências
Fontes primárias: a entrada da CVE-2026-115731 no KEV da CISA, com descrição técnica, ação exigida e prazo, datada de 16 de novembro de 2026, e o aviso oficial da Perforce no portal da empresa sobre a falha de desserialização em relatórios. O corpo do aviso da Perforce não está incluído no material coletado, apenas o registro de sua existência.CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kevAbrir fonte originalVer na lista de fontesportal.perforce.comportal.perforce.com · rssAbrir fonte originalVer na lista de fontes
Complementos: o post do DailyDarkWeb no X, com imagem resumindo a atualização e o histórico de 5 de novembro, e a página do catálogo KEV da CISA, que serve como ponto de verificação contínua. A narrativa das versões corrigidas e da CVE-2026-115732 depende, neste lote, somente do post da comunidade.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesCISA Known Exploited Vulnerabilities Catalogcisa.gov · rssAbrir fonte originalVer na lista de fontes
Fontes
- CVE-2026-115731: Perforce Puppet Enterprise (Perforce Puppet Enterprise Deserialization of Untrusted Data Vulnerability)nvd.nist.gov · kev
- DailyDarkWebx.com · DailyDarkWeb · x
- portal.perforce.comportal.perforce.com · rss
- CISA Known Exploited Vulnerabilities Catalogcisa.gov · rss