[Fonte única] Ataques exploram falhas corrigidas no AhsayCBS e instalam backdoor Python
Segundo o The Hacker News, a Huntress observou ataques que combinaram CVE-2026-105133 e CVE-2026-105134 para comprometer servidores AhsayCBS. A invasão instalou cargas ocultas em imagens PNG, mineradores de criptomoedas e um backdoor em Python; um servidor Veeam relacionado recebeu uma consulta de credenciais. As duas falhas estão corrigidas, e os administradores devem aplicar as correções disponíveis.
Em 30 segundos
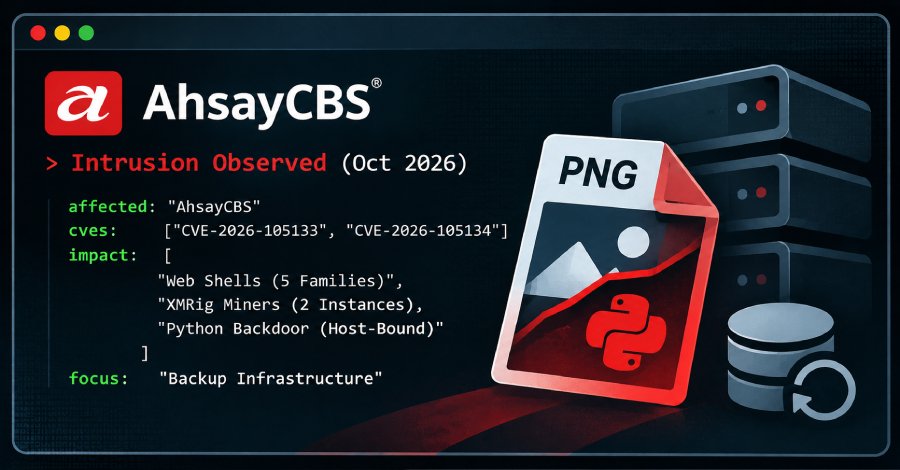
A atualização mais recente afirma que invasores exploraram duas falhas do AhsayCBS para comprometer servidores de backup. A atividade teria usado cargas escondidas em imagens PNG, mineradores de criptomoedas e um implante em Python preparado para evitar análise automatizada.TheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Segundo a matéria, pesquisadores da Huntress observaram a atividade em outubro de 2026. A cadeia combinava as vulnerabilidades CVE-2026-105133 e CVE-2026-105134 para contornar a autenticação e executar comandos arbitrários nos sistemas afetados.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontes
Por que importa
A combinação é especialmente preocupante porque transforma uma falha de autenticação em capacidade de executar comandos no servidor. Como o AhsayCBS integra infraestrutura de backup, uma invasão nesse ponto pode alcançar sistemas que concentram dados e credenciais importantes.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
O que fazer
A prioridade para administradores é confirmar que as correções das duas vulnerabilidades foram aplicadas. Também vale procurar sinais compatíveis com o relato, como imagens PNG usadas para transportar cargas, processos de mineração, implantes em Python e consultas incomuns por credenciais em servidores Veeam relacionados.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O lote identifica as duas CVEs, informa que elas já foram corrigidas e associa a descoberta à Huntress. Não informa quantas organizações foram afetadas, quais versões específicas estavam expostas, quem conduziu a atividade ou se houve roubo de dados.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A matéria atribui aos pesquisadores a descoberta de um implante em Python entregue após a exploração. Em sua publicação social, o mesmo veículo acrescenta que a porta dos fundos buscava escapar de ambientes de análise e que um servidor Veeam relacionado teria recebido uma consulta por credenciais.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Evolução
A sequência relatada começa com a atividade observada pela Huntress em outubro de 2026. Em 10 de novembro, a matéria descreveu a cadeia de exploração e, pouco depois, a publicação social destacou os PNGs, os mineradores, o implante em Python e a consulta de credenciais no ambiente Veeam.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 2 atualizações e 0 interações.
Detalhe técnico
A cadeia teria usado CVE-2026-105133 e CVE-2026-105134 para primeiro superar a barreira de autenticação e depois executar comandos escolhidos pelo invasor. O estágio posterior incluiria conteúdo malicioso oculto em arquivos PNG, mineração de criptomoedas e uma porta dos fundos escrita em Python com mecanismos contra análise em sandbox, um ambiente isolado usado para examinar programas suspeitos.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
O lote contém uma matéria do The Hacker News e uma publicação da conta do mesmo veículo no X. O segundo item acrescenta detalhes, mas não oferece confirmação independente; por isso, a exploração, o comprometimento e o comportamento das cargas permanecem atribuídos ao relato publicado.Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rssAbrir fonte originalVer na lista de fontesTheHackersNewsx.com · TheHackersNews · xAbrir fonte originalVer na lista de fontes
Fontes
- TheHackersNewsx.com · TheHackersNews · x
- Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoorthehackernews.com · rss