Em 30 segundos
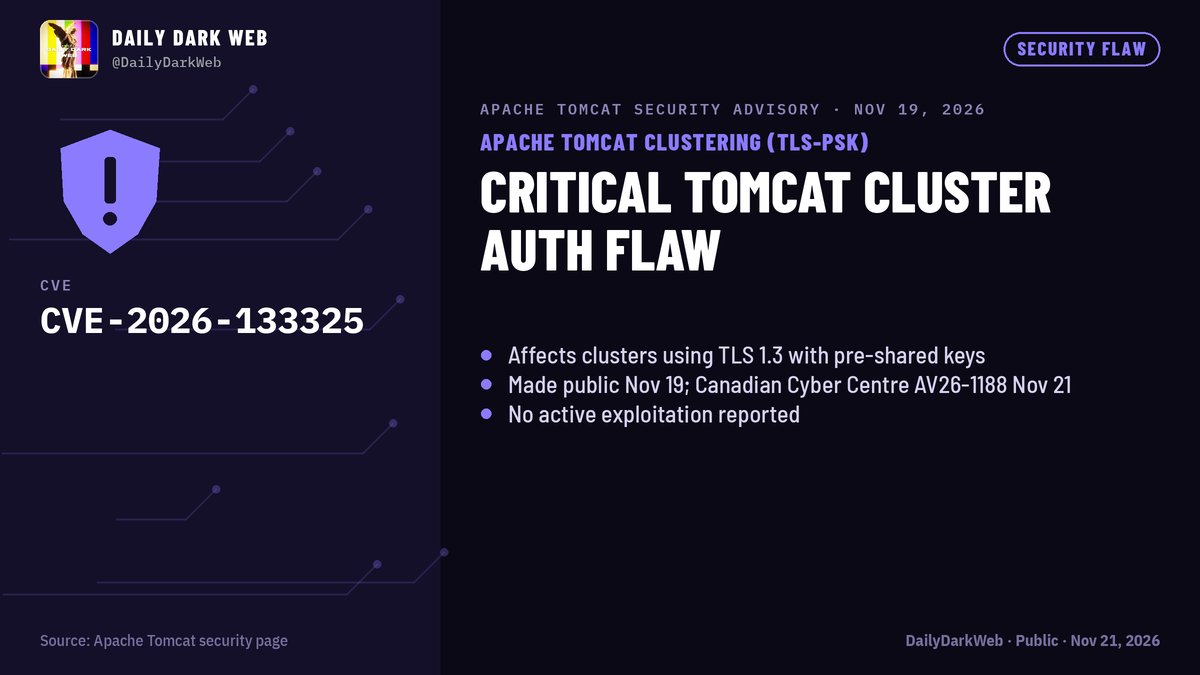
Uma publicação atribui à Apache um alerta sobre a CVE-2026-133325: a falha permitiria que um nó não autenticado entrasse em um cluster Tomcat configurado com TLS 1.3 e chaves pré-compartilhadas. O post recomenda, também em nome da Apache, usar TLS 1.2 nesse cenário até a chegada de versões corrigidas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O alerta divulgado nas redes identifica a vulnerabilidade como CVE-2026-133325 e limita o cenário descrito a clusters Tomcat que combinam TLS 1.3 com chaves pré-compartilhadas. A publicação aponta para a página oficial de segurança do Tomcat 11, mas o lote não inclui o conteúdo dessa página.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontestomcat.apache.orgtomcat.apache.org · rssAbrir fonte originalVer na lista de fontes
Por que importa
Se a descrição estiver correta, o controle que deveria restringir a participação no cluster pode falhar nessa configuração específica. Isso poderia expor a comunicação e as operações internas do agrupamento a um nó que não foi autenticado, embora o lote não documente consequências práticas adicionais.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Administradores que usam chaves pré-compartilhadas em clusters Tomcat devem verificar a versão do TLS configurada. Segundo a publicação, a orientação atribuída à Apache é migrar temporariamente esse cenário para TLS 1.2 e acompanhar a página oficial até que versões corrigidas sejam disponibilizadas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontestomcat.apache.orgtomcat.apache.org · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O lote mostra uma página oficial de segurança do Tomcat 11 e um post que relaciona essa página à CVE-2026-133325. Porém, não fornece o texto do aviso oficial, versões afetadas ou corrigidas, pontuação de gravidade, detalhes de exploração, indicadores de ataques reais ou um cronograma para a correção.tomcat.apache.orgtomcat.apache.org · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A conta DailyDarkWeb afirma que a Apache classificou a falha como crítica e recomenda TLS 1.2 com chaves pré-compartilhadas enquanto não houver versões corrigidas. Como o conteúdo primário não acompanha o lote, essa caracterização permanece atribuída ao post.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
A cadeia disponível é curta: uma publicação resumiu o suposto alerta, identificou a CVE e direcionou leitores à página de segurança do Tomcat 11. Não há no lote uma atualização posterior confirmando correção, exploração ou mudança na orientação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontestomcat.apache.orgtomcat.apache.org · rssAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
Chaves pré-compartilhadas, ou PSKs, são segredos definidos antecipadamente para autenticar conexões. No caso relatado, a falha estaria na associação dessas chaves ao TLS 1.3 dentro do mecanismo de cluster, permitindo a entrada de um nó sem autenticação. O lote não contém detalhes técnicos suficientes para explicar a causa no código ou as condições completas de exploração.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A evidência primária disponível é apenas o registro da página oficial de segurança do Tomcat 11, sem título ou corpo capturado. Os detalhes da vulnerabilidade e da mitigação vêm de uma única publicação no X. Por isso, as afirmações substantivas devem ser tratadas como alegações até que o aviso oficial completo seja consultado.tomcat.apache.orgtomcat.apache.org · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x
- tomcat.apache.orgtomcat.apache.org · rss