Em 30 segundos
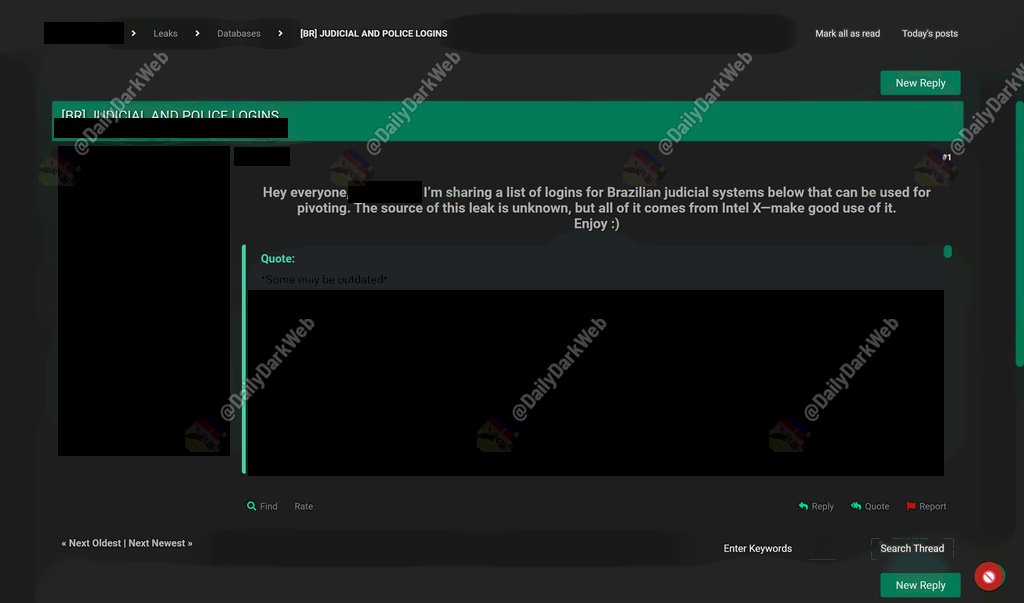
Um ator em fórum subterrâneo está distribuindo o que alega serem logins de sistemas judiciais e policiais brasileiros, úteis, segundo ele, para “pivoting”, ou seja, usar um acesso já obtido como trampolim para alcançar outros sistemas. A captura de tela anexada ao post mostra uma amostra com endereços de páginas de login de portais da polícia civil estadual e do governo, nomes de usuário numéricos e senhas em texto claro, sem qualquer criptografia. Nada disso foi verificado e os órgãos citados não se manifestaram.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O caso chegou ao conhecimento público em 18 de novembro, quando o perfil DailyDarkWeb no X, que monitora atividade em fóruns subterrâneos, relatou que um ator de ameaça compartilha uma lista apresentada como credenciais de acesso a sistemas judiciais e policiais do Brasil. Segundo o relato, o próprio ator admite que não sabe de onde os dados vêm e que alguns itens podem estar desatualizados. Não há qualquer pronunciamento dos órgãos envolvidos até o momento.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
A avaliação que acompanha o post é que a lista parece vir de dispositivos infectados por infostealer, tipo de malware que rouba senhas salvas em navegadores, e não de uma invasão aos próprios sistemas. Mesmo assim, contas válidas em portais de treinamento policial ou judiciário poderiam dar aos atacantes um ponto de apoio para phishing, roubo de dados ou acesso mais profundo às redes internas desses órgãos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Órgãos citados devem verificar se aparecem na amostra, redefinir imediatamente as credenciais expostas e monitorar acessos anormais, especialmente logins originados de dispositivos ou redes incomuns. Servidores públicos que usam esses portais devem ativar autenticação em dois fatores onde for possível, pois o analista indica que material desse tipo costuma ser reempacotado de vazamentos anteriores e pode circular por longos períodos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que se sabe vem de uma única fonte não verificada. Segundo o post, a amostra visível inclui URLs de páginas de login em portais da polícia civil estadual e em outros sites de governo, nomes de usuário numéricos, senhas em texto claro e rótulos de navegador típicos de logs de infostealer.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que não se sabe é maior. Não há prova de que as credenciais funcionam, de que algum sistema foi de fato invadido ou de quem coletou os dados. O próprio ator reconhece que a origem é desconhecida e que parte das entradas pode estar defasada. Nenhum órgão citado comentou o caso.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
O ator afirma que as credenciais podem ser usadas para “pivoting”, o uso de um acesso já obtido como porta de entrada para outros sistemas, e admite que a fonte dos dados é desconhecida e que algumas entradas podem estar desatualizadas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Para o analista do DailyDarkWeb, o formato sugere credenciais coletadas de máquinas infectadas e reempacotadas a partir de vazamentos anteriores, e não uma quebra direta dos sistemas judiciais ou policiais. A ressalva está no próprio post: a informação é não verificada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
Este é o primeiro e, até agora, único registro do caso no lote de evidências. Não há continuidade, resposta oficial ou confirmação de uso indevido das credenciais. O quadro pode mudar rapidamente caso os órgãos citados se manifestem ou caso novos posts do ator apareçam nos fóruns monitorados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
Segundo a amostra descrita no post, cada entrada traz o endereço da página de login, um nome de usuário numérico, a senha em texto claro e um rótulo indicando de qual navegador o dado teria sido extraído. Esse rótulo é a assinatura típica de logs de infostealer, programas que capturam senhas salvas e cookies de máquinas infectadas. Na leitura do analista, a presença desses marcadores aponta para reempacotamento de material antigo, e não para uma invasão nova.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Esta compilação se apoia em uma única fonte: o post do perfil DailyDarkWeb no X, publicado em 18 de novembro, acompanhado de uma captura de tela atribuída ao próprio perfil. Trata-se de informação não verificada, obtida por monitoramento de fóruns subterrâneos e sem confirmação das autoridades. Cada afirmação sobre as credenciais deve ser tratada como alegação até que os órgãos citados se pronunciem.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x


