Em 30 segundos
Atualização de 16 de novembro: a ActiveCloud, um dos maiores provedores de nuvem e hospedagem da Bielorrússia, ainda não nomeou o grupo por trás do ransomware que, segundo a própria empresa, criptografou parte de sua infraestrutura em 10 de novembro de 2026. Ransomware é o software que sequestra sistemas criptografando dados, e nesse caso derrubou por dias serviços usados por clientes corporativos.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesRansomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
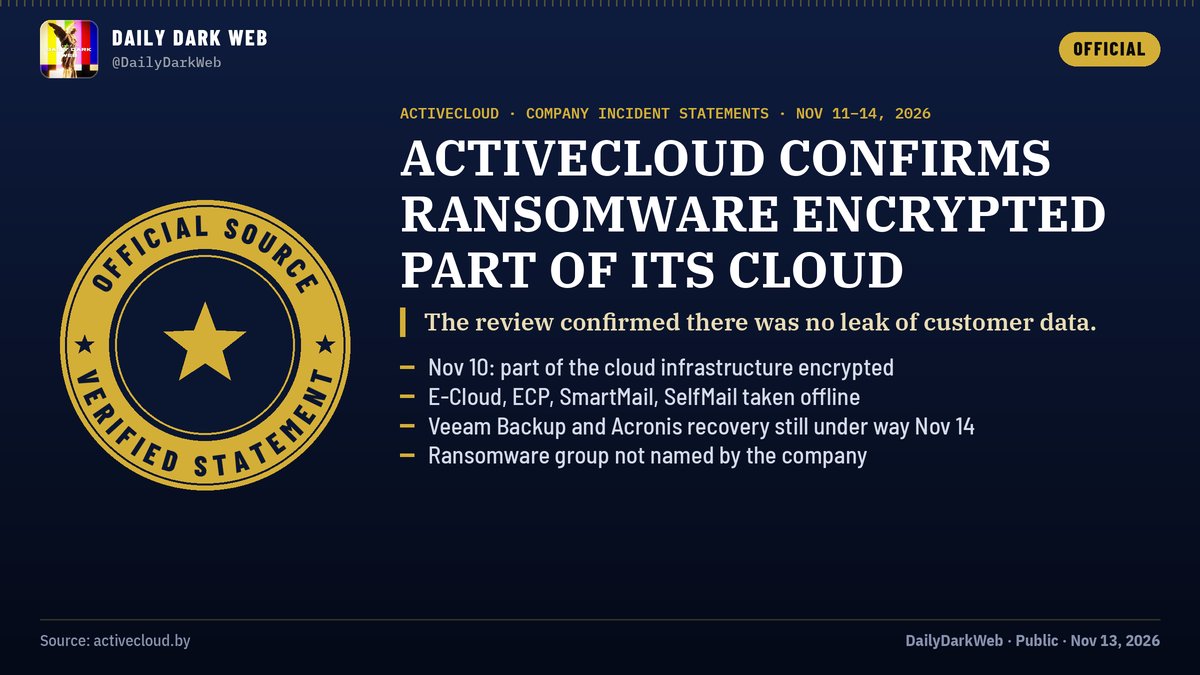
Nos comunicados da empresa, os serviços centrais voltaram entre 12 e 13 de novembro, mas clientes não conseguiram restaurar dados dos backups por conta própria durante a pane, e a recuperação com Veeam e Acronis seguia em andamento em 14 de novembro.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A ActiveCloud afirma que sua revisão interna não encontrou vazamento de dados de clientes. É uma conclusão preliminar da própria vítima, sem verificação independente até agora.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que aconteceu
Em 10 de novembro, a ActiveCloud informou que invasores violaram seus sistemas e criptografaram partes da infraestrutura de nuvem. Os produtos E-Cloud, E-Cloud Protected (ECP), SmartMail e SelfMail ficaram fora do ar.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesRansomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
O impacto se estendeu por vários dias, com clientes corporativos sem acesso a servidores em nuvem, e-mail e backups, serviços essenciais para manter negócios de pé.Ransomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
Em 13 de novembro, o CEO da ActiveCloud publicou comunicado pedindo desculpas e chamou o episódio de o ataque mais crítico já enfrentado pela empresa. No dia seguinte, a recuperação de backups ainda estava em curso.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesactivecloud.byactivecloud.by · rssAbrir fonte originalVer na lista de fontes
Até 16 de novembro, a ActiveCloud não havia nomeado nenhum grupo de ransomware como responsável pelo ataque.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Por que importa
Quando um provedor de nuvem cai, o estrago não fica em uma empresa só: todos os clientes que dependem dele param ao mesmo tempo. Como a vítima é descrita como um dos maiores provedores da Bielorrússia, a interrupção de dias atingiu de uma vez servidores, e-mail e backups de vários negócios.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesRansomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
O sinal mais preocupante está nos backups. Se clientes não conseguiram restaurar dados sozinhos e a empresa precisou conduzir a recuperação com Veeam Backup e Acronis, isso indica que o ataque alcançou ou comprometeu as cópias de segurança, exatamente o cenário que separa um incidente grave de uma perda irreversível.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A frase 'não houve vazamento' também pede cautela: vem da própria vítima, é preliminar, e grupos de ransomware costumam publicar dados supostamente roubados em sites de vazamento dias depois do ataque. Verificação independente ainda não existe.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
A ActiveCloud avisou que sua equipe de suporte contatará clientes somente pela conta oficial da empresa. Essa é a regra prática para separar comunicação verdadeira de golpe.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A recomendação de analistas é tratar qualquer mensagem não solicitada sobre o incidente como provável phishing, ou seja, tentativa de golpe que imita comunicação legítima para roubar credenciais ou pagamentos. Vale também monitorar sites de vazamento por sinais de dados seus e manter cópias próprias fora da nuvem afetada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que se sabe, com base nos comunicados da empresa: o ataque ocorreu em 10 de novembro, atingiu E-Cloud, E-Cloud Protected, SmartMail e SelfMail, os serviços centrais voltaram em 12 ou 13 de novembro e a recuperação de backups seguia em 14.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesRansomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
O que não se sabe: quem executou o ataque, se dados foram copiados dos sistemas antes da criptografia, o alcance exato dos servidores afetados e se todos os backups serão recuperáveis. Nenhuma verificação independente foi divulgada até 16 de novembro.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A ActiveCloud falou por comunicados oficiais entre 11 e 14 de novembro. O CEO pediu desculpas em 13 de novembro e classificou o caso como o ataque mais crítico da história da empresa, segundo o resumo desses comunicados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesactivecloud.byactivecloud.by · rssAbrir fonte originalVer na lista de fontes
Na imprensa, The Record noticiou em 13 de novembro que o ataque interrompeu negócios por dias na Bielorrússia. Na comunidade de inteligência de ameaças, o perfil DailyDarkWeb compilou os comunicados e acrescentou nota analítica, alertando para phishing e para a possibilidade de uma futura listagem em site de vazamento.Ransomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Evolução
O quadro evoluiu por etapas. Em 13 de novembro, The Record noticiou que a empresa confirmava violação de sistemas e criptografia parcial da nuvem, com clientes sem acesso a serviços essenciais por dias. Nos dias seguintes, os comunicados da ActiveCloud detalharam os produtos afetados e o retorno parcial até 13 de novembro, com backups ainda em recuperação em 14.Ransomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que não mudou até 16 de novembro: sem atribuição a grupo algum, sem análise pública de amostra do código malicioso e sem confirmação independente sobre vazamento. A narrativa inteira repousa, por ora, na palavra da vítima.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Alcance
2 grupos independentes, 2 atualizações e 0 interações.
Detalhe técnico
Segundo a empresa, os produtos atingidos foram E-Cloud e E-Cloud Protected (ECP), as plataformas de nuvem, além de SmartMail e SelfMail, serviços de e-mail. Os serviços centrais voltaram entre 12 e 13 de novembro.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Durante a indisponibilidade, clientes não conseguiram restaurar dados dos backups por conta própria. Em 14 de novembro, a ActiveCloud ainda executava recuperação assistida com Veeam Backup e Acronis, ferramentas corporativas de cópia e restauração de dados.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
A base desta notícia tem três itens: a reportagem de The Record de 13 de novembro, a página oficial da ActiveCloud com o comunicado do CEO e a compilação do DailyDarkWeb de 16 de novembro, que resume os comunicados de 11 a 14 de novembro e acrescenta nota analítica própria.Ransomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontesactivecloud.byactivecloud.by · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Limites importantes: praticamente todas as afirmações sobre o ataque vêm da própria vítima, sem perícia independente, sem amostra do ransomware analisada publicamente e sem atribuição. Se um grupo listar dados em site de vazamento, o quadro pode mudar rápido.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesRansomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rssAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x
- Ransomware attack on Belarusian cloud firm disrupts businesses for daystherecord.media · rss
- activecloud.byactivecloud.by · rss


