[Fonte única] Nitori diz que até 37,62 milhões de registros podem ter vazado
A Nitori, varejista japonesa de móveis, informou acesso não autorizado que pode ter exposto até 37,62 milhões de registros com nomes, contatos, datas de nascimento e dados de pedidos. Senhas de login e dados de cartão estão fora do escopo, e o número não representa pessoas confirmadas. Dados pessoais expostos favorecem golpes; clientes devem suspeitar de contatos que citem esses dados.
Em 30 segundos
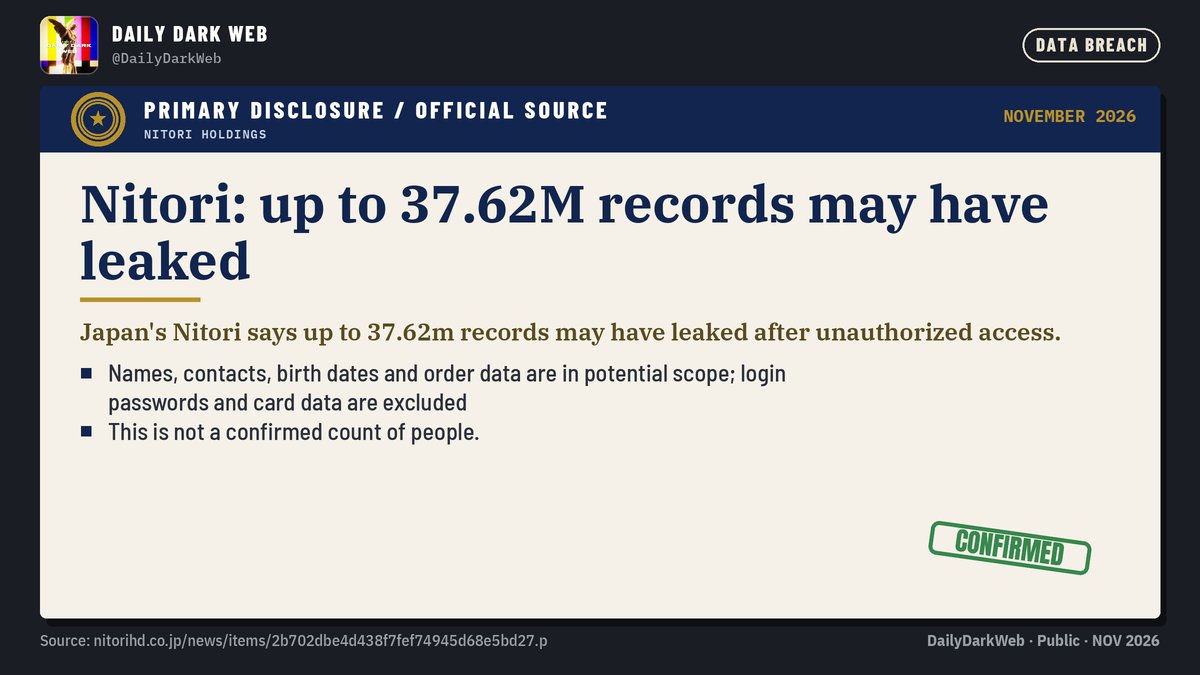
A Nitori, rede japonesa de móveis e artigos de casa, anunciou nesta terça-feira, 10 de novembro, que sofreu acesso não autorizado, ou seja, alguém entrou em sistemas da empresa sem permissão, e que até 37,62 milhões de registros podem ter vazado. O comunicado é da própria controladora, a Nitori Holdings, e já circula resumido por perfis que monitoram incidentes de segurança.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
No escopo potencial estão nome, meios de contato, data de nascimento e dados de pedidos. Senhas de login e dados de cartão ficaram de fora, segundo o próprio anúncio. E um detalhe que muda a leitura: os 37,62 milhões são registros, não pessoas confirmadas. A empresa fala em teto estimado, não em vítimas contadas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesnitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
O que aconteceu
O fato central até agora é o comunicado oficial: a Nitori Holdings publicou, na área de notícias do seu site institucional, um documento em PDF relatando o incidente. A divulgação veio da própria companhia, não de um grupo de hackers reivindicando o feito nem de um vazamento em fórum.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Pelo relato disponível, a cadeia é curta: uma intrusão foi identificada, a empresa avaliou o que poderia ter sido copiado e chegou ao teto de 37,62 milhões de registros. Como os invasores entraram, quando e quem são não aparece no material divulgado até agora.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesnitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Por que importa
Nome, contato, data de nascimento e histórico de pedidos são exatamente a matéria-prima de golpes convincentes: o falso atendente que cita sua última compra, o boleto que parece legítimo, a cobrança que menciona seu aniversário. Mesmo sem senha e sem cartão no pacote, o risco na prática é financeiro e afeta confiança.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Há também um ponto positivo no método: a empresa divulgou o caso antes de qualquer evidência de uso dos dados, o que dá tempo para clientes se precaverem. Mas essa pressa também diz algo: a própria Nitori ainda não consegue fechar a conta do que saiu, e por isso trabalha com um número teto.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que fazer
Se você é cliente da Nitori no Japão, desconfie de contatos que citarem seus dados de compra, sua data de nascimento ou seus contatos com naturalidade suspeita. Esse é o uso mais provável de um vazamento desse perfil. Não clique em links de mensagens não solicitadas e, se quiser conferir qualquer cobrança ou comunicação, entre no site oficial por conta própria.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Como senhas de login e dados de cartão estão fora do escopo anunciado, trocar senha em pânico não é a urgência número um deste caso, embora nunca faça mal. Para acompanhar developmentos oficiais, a referência é a página de notícias da Nitori Holdings, de onde saiu o comunicado original.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que está estabelecido: existe um comunicado oficial sobre acesso não autorizado; o teto estimado é de 37,62 milhões de registros; os tipos de dados listados são nome, contato, data de nascimento e pedidos; senhas e cartões estão excluídos; e o número não é tratado como contagem de pessoas.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
O que segue em aberto: se os dados saíram de fato dos sistemas, pois a empresa fala em potencial; como os invasores entraram, quando e quem são; e se já há uso dos dados em curso. O texto integral do PDF não foi extraído nesta coleta, então cronologia interna e medidas de contenção ainda dependem do documento original.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A conversa pública está enxuta. O perfil DailyDarkWeb, que acompanha incidentes de segurança, resumiu o caso e destacou justamente a nuance do número: até 37,62 milhões de registros podem ter vazado, e isso não equivale a pessoas confirmadas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Não há, no material disponível, reação de autoridades japonesas, análise de especialistas independentes ou reivindicação de grupos de ataque. A narrativa ainda é de fonte única: a própria empresa contando o que pode ter acontecido com os dados dos seus clientes.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Evolução
A linha do tempo é curtíssima: nesta terça, o comunicado entrou na página de notícias da Nitori Holdings e, quase ao mesmo tempo, perfis de segurança o amplificaram com o número de 37,62 milhões. Não há avisos anteriores no material coletado, então o caso nasce público já em fase de estimativa de dano.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Três coisas movem o quadro daqui para frente: uma atualização da Nitori confirmando ou descartando a exfiltração efetiva, a cópia não autorizada dos dados; eventual comunicação às autoridades de proteção de dados no Japão; e o aparecimento, ou não, da base em mercados clandestinos. Qualquer um desses pontos muda a severidade do caso.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Alcance
1 grupos independentes, 1 atualizações e 0 interações.
Detalhe técnico
O comunicado é tecnicamente enxuto: fala em acesso não autorizado, define o que pode ter sido exposto, nome, contato, data de nascimento e pedidos, e o que ficaria de fora, senhas de login e dados de cartão. Não há detalhes sobre o vetor de invasão, o caminho usado para entrar, nem sobre a janela temporal do ataque.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
A exclusão limpa de senhas e cartões sugere que esses dados viviam em sistemas ou controles separados da base de cadastro afetada. É a leitura mais comum desse tipo de recorte, mas é interpretação: o documento disponível não explica a arquitetura envolvida.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Fonte primária: o PDF oficial publicado na área de notícias da Nitori Holdings, no domínio nitorihd.co.jp. É a referência autoritativa para números, escopo e eventuais medidas, e o texto integral dele não foi extraído nesta coleta.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontes
Fonte de discussão: o post do perfil DailyDarkWeb no X, que resume o comunicado em inglês, aponta para o PDF e traz uma captura de tela do documento. Os números citados nesta nota derivam desse par, comunicado mais resumo.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Grau de confiança: alto para o fato da divulgação e para o teor resumido, médio para detalhes finos, que dependem do texto integral do PDF. Nada no material confirma exfiltração efetiva, autoria do ataque ou uso dos dados, e esta nota não promove nenhuma dessas etapas a fato.nitorihd.co.jpnitorihd.co.jp · rssAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Fontes
- nitorihd.co.jpnitorihd.co.jp · rss
- DailyDarkWebx.com · DailyDarkWeb · x


