Em 30 segundos
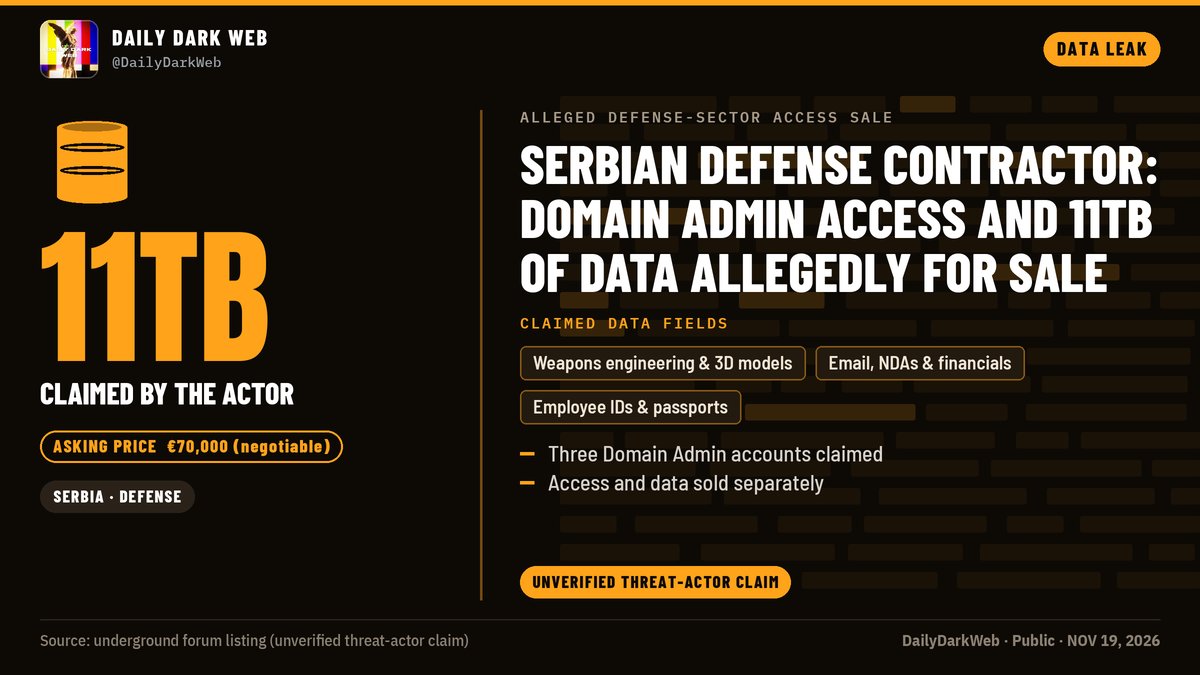
Um vendedor que usa o alias subz3ro anunciou em um fórum de cibercrime o que descreve como acesso de administrador e cerca de 11 TB de dados de um fabricante sérvio de armas não identificado, apresentado como subcontratado do Exército da Sérvia. O pedido é de €70 mil. A oferta veio acompanhada de capturas de tela como evidência alegada e foi relatada por duas contas especializadas de monitoramento do underground entre 19 e 20 de novembro de 2026.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Segundo o ator, a invasão rendeu três contas de administrador de domínio no Active Directory da empresa, o diretório central que controla contas e permissões em redes corporativas Windows, além de documentação técnica de sistemas de armas, e-mails de décadas, dados financeiros, senhas e documentos de identidade de funcionários, inclusive de executivos. Tudo isso permanece não verificado: a empresa não é nomeada e a conta do vendedor é nova, sem histórico de reputação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que aconteceu
O primeiro relato público veio da conta DarkWebInformer, na tarde de 19 de novembro (UTC). O post disse que o ator subz3ro alega ter comprometido um contratado de defesa sérvio não identificado, fornecedor de sistemas de armas ao Exército da Sérvio, obtendo três contas de administrador de domínio Windows e extraindo cerca de 11 TB. Capturas de tela do anúncio foram divulgadas como evidência alegada.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Já na virada para 20 de novembro, a conta DailyDarkWeb detalhou a mecânica da oferta: o pedido é de €70 mil, a venda é apresentada como única, sem revenda, e o acesso administrativo e os dados são comercializados separadamente. O relato ampliou o inventário alegado com e-mails de décadas, NDAs, dados financeiros, planos futuros, dados de empresas parceiras civis e um grande servidor de backups.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Na versão do próprio vendedor, ele teria acesso à rede inteira da companhia, do Active Directory aos servidores de backup, e teria retirado o material ao longo da invasão. Essa narrativa vem exclusivamente do anúncio no fórum, repassado pelas contas de monitoramento, sem qualquer confirmação da empresa citada ou de terceiros.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Por que importa
A nota de análise que acompanha o relato mais recente é direta: se for genuíno, trata-se de um comprometimento grave do setor de defesa. Dados de engenharia de armas somados a contas de administrador de domínio ativas, o equivalente às chaves-mestras da rede, interessariam tanto serviços de inteligência estatais quanto grupos de ransomware.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Há um risco em cascata, ainda hipotético. A empresa atende o Exército da Sérvio e, segundo a alegação, teria parceiros civis cujos dados também estariam no pacote. Documentos de identidade, passaportes e senhas de executivos, se autênticos, são matéria-prima para golpes e novos ataques direcionados contra a própria companhia e seus fornecedores.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que fazer
Por ora, a postura correta é tratar o caso como alegação. As duas contas que o relataram fazem a mesma ressalva: a empresa não é nomeada e a alegação não foi verificada de forma independente. Confirmar exige que a própria companhia, um cliente ou uma autoridade reconheça a intrusão, e nada disso apareceu no material disponível.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Para organizações do setor de defesa, as alegações sugerem checagens de baixo custo e alto valor: auditar quem possui contas de administrador de domínio no Active Directory, revisar o acesso aos servidores de backup e procurar sinais de exfiltração de grande volume. Nada indica que a empresa citada tenha feito qualquer um disso, apenas que esses são os ativos que o ator diz ter sob controle.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Confirmado e ainda em dúvida
O que se sabe com segurança é limitado ao anúncio e à sua circulação: existe uma oferta em fórum atribuída a subz3ro, com preço de €70 mil, três contas de administrador alegadas e uma lista detalhada de dados, relatada por duas contas de monitoramento com capturas de tela como evidência alegada.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que não se sabe é o essencial. A empresa não é nomeada, não há confirmação da invasão por qualquer parte, não há amostra pública dos dados que permita checar autenticidade, e a conta do vendedor é nova e sem reputação no fórum, um sinal clássico de cautela para analistas.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
O que as pessoas estão dizendo
A DarkWebInformer apresentou o caso como uma violação alegada de um fabricante de armas sérvio, listou o conteúdo reivindicado, do desenho técnico ao passaporte de executivos, e fechou o post com a advertência de que a alegação segue não verificada.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
A DailyDarkWeb acrescentou a leitura de analista: se verdadeiro, o caso é sério porque dados de engenharia de armas e acesso administrativo vivo atraem serviços de inteligência e grupos de ransomware. E lembrou os dois poréns: a empresa não é nomeada e o vendedor é novato sem reputação.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Pelo relato das contas de monitoramento, o próprio subz3ro pouco argumenta além do inventário: alega acesso à rede inteira, incluindo os backups, e posiciona a oferta como venda única, com acesso e dados negociados em separado.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Evolução
A história se moveu em duas etapas. Na tarde de 19 de novembro, a DarkWebInformer estabeleceu o núcleo: ator subz3ro, contratado sérvio anônimo, três contas de administrador, 11 TB e capturas de tela. Cerca de nove horas depois, já em 20 de novembro, a DailyDarkWeb consolidou o quadro com preço, formato da venda e uma nota analítica.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Entre um post e outro, o que mudou foi o detalhe, não o status. Os relatos passaram de uma lista de dados para uma estrutura completa de negociação, mas nada novo surgiu sobre verificação: nenhuma empresa se pronunciou, nenhuma amostra foi publicada e o nome da suposta vítima continua desconhecido.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Alcance
2 grupos independentes, 2 atualizações e 5 interações.
Detalhe técnico
O coração técnico da alegação são três contas de administrador de domínio no Active Directory Windows da empresa. Em termos práticos, o Active Directory é o catálogo central que autentica usuários e máquinas numa rede corporativa, e uma conta desse tipo controla praticamente tudo, como ter a chave-mestra do prédio inteiro. O ator alega ainda acesso à rede completa, incluindo os servidores de backup.DarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontesDailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontes
Os 11 TB alegados cobrem de ponta a ponta: documentação técnica de armas e componentes, desenhos de engenharia, modelos 3D, esquemas elétricos e registros de testes, mais e-mails de décadas, NDAs, dados financeiros, planos futuros, senhas de funcionários, digitalizações de documentos de identidade e passaportes, incluindo os de executivos seniores, e dados de empresas parceiras civis.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes e evidências
Este relato repousa em duas publicações no X, da DarkWebInformer e da DailyDarkWeb, ambas descrevendo o mesmo anúncio em fórum de cibercrime atribuído a subz3ro. As capturas de tela do anúncio foram divulgadas como evidência alegada. Nenhum link direto ao fórum, pronunciamento de vítima ou verificação forense independente acompanha o material.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Vale notar a estrutura dessa base: duas fontes, mas uma só origem primária. As contas de monitoramento relatam o mesmo anúncio, então a repetição não equivale a corroboração independente. Até que a empresa, um cliente ou uma autoridade confirme, o grau de confiança permanece baixo, como os próprios relatos admitem.DailyDarkWebx.com · DailyDarkWeb · xAbrir fonte originalVer na lista de fontesDarkWebInformerx.com · DarkWebInformer · xAbrir fonte originalVer na lista de fontes
Fontes
- DailyDarkWebx.com · DailyDarkWeb · x
- DarkWebInformerx.com · DarkWebInformer · x


